Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Олег ОнопрієнкоГаряченьке
11 листопада 2026, 12:20
2026-11-11
«Вставай, данбас» із дитячої кімнати. Як хакери зламують домашні камери українців та як захистити своє житло
Українці все частіше стикаються зі зламом домашніх камер відеоспостереження. Невідомі отримують віддалений доступ до пристроїв, спостерігають за приватним життям, керують об'єктивами й навіть вмикають російську пропаганду посеред ночі. У зоні ризику опинилося надзвичайно популярне в Україні обладнання бренду Dahua. Розповідаємо, як працює ця хакерська схема, що кажуть охоронні компанії та як назавжди закрити зловмисникам доступ до вашого відеопотоку.
Українці все частіше стикаються зі зламом домашніх камер відеоспостереження. Невідомі отримують віддалений доступ до пристроїв, спостерігають за приватним життям, керують об'єктивами й навіть вмикають російську пропаганду посеред ночі. У зоні ризику опинилося надзвичайно популярне в Україні обладнання бренду Dahua. Розповідаємо, як працює ця хакерська схема, що кажуть охоронні компанії та як назавжди закрити зловмисникам доступ до вашого відеопотоку.
Хвиля зламів та російський гімн замість будильника
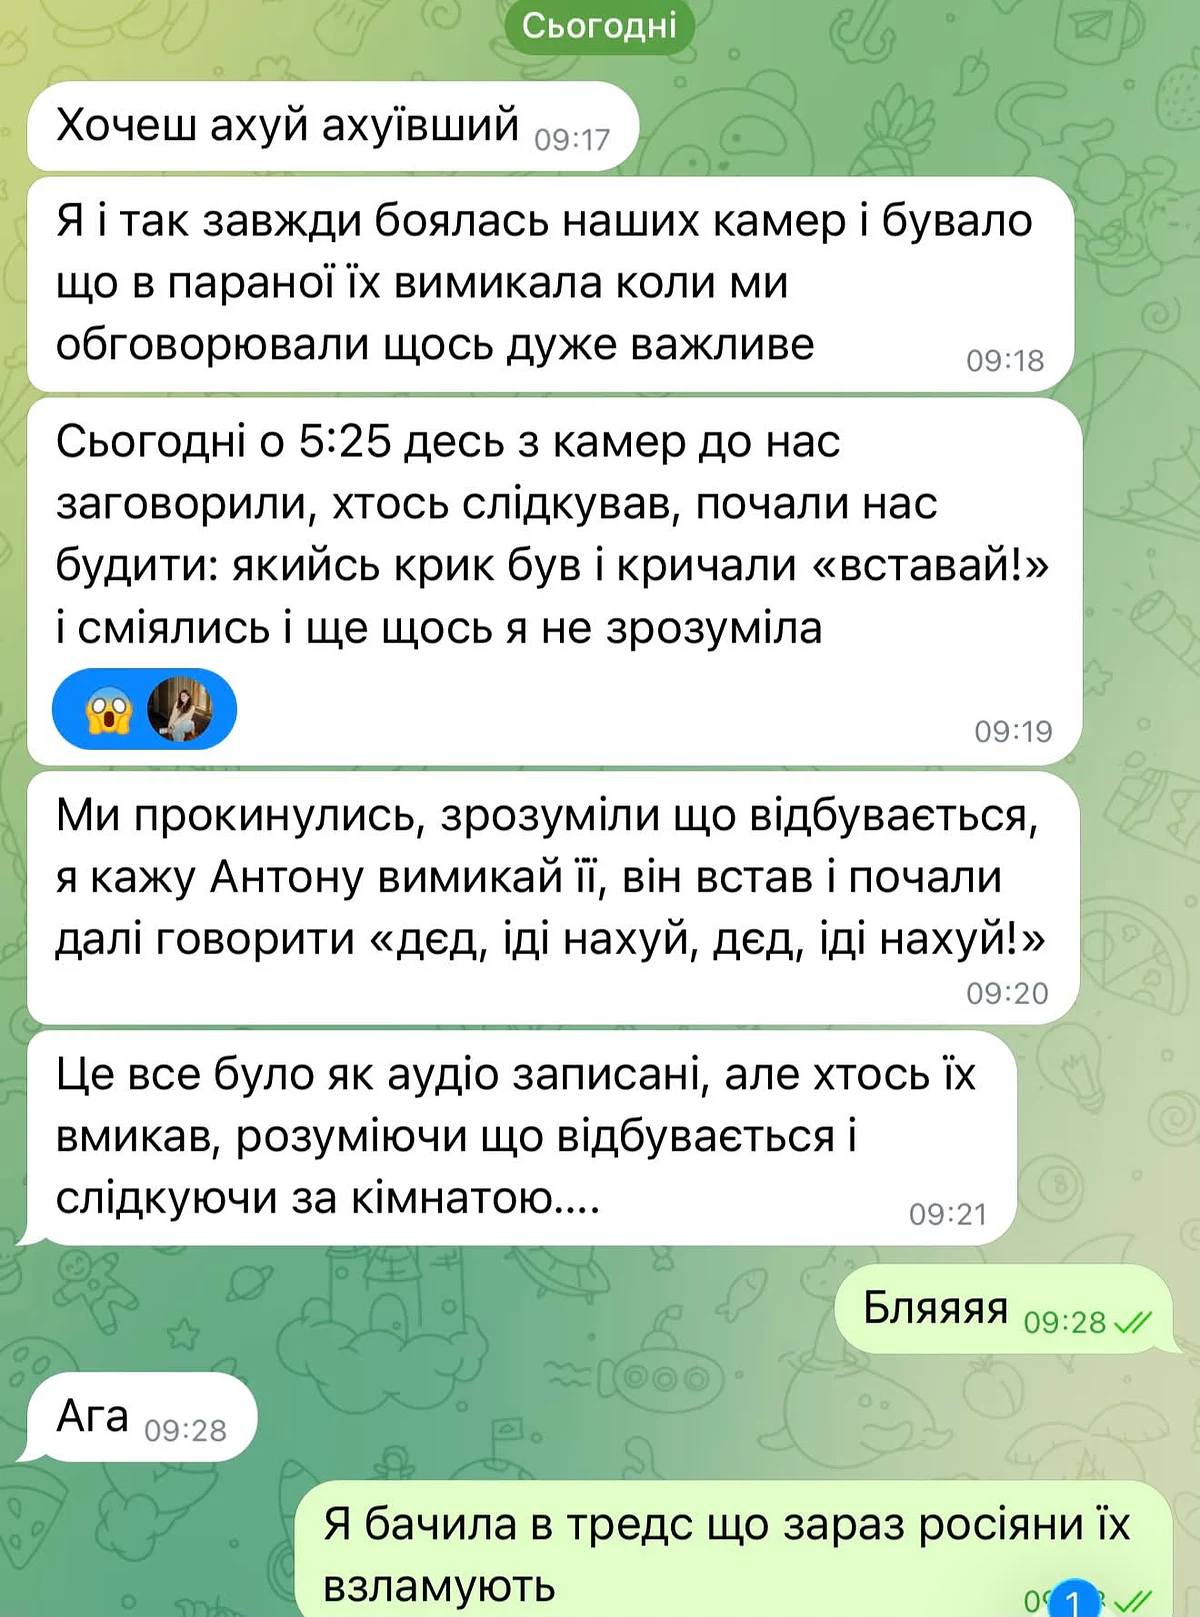
Одна з користувачок Threads поділилася історією хаку камер її сестри — близько 05:25 ранку з камери відеоспостереження в її квартирі несподівано пролунали сторонні голоси. Невідомий, який у цей час спостерігав за кімнатою через об'єктив, почав вигукувати фрази на кшталт «вставай», намагаючись розбудити мешканців. Дівчина прокинулася, зрозуміла суть ситуації та одразу попросила чоловіка вимкнути пристрій з мережі. За її словами, для керування цією камерою використовувався застосунок DMSS, а встановленням і налаштуванням обладнання займалася охоронна компанія SHERIFF.
У коментарях до цього допису з’ясувалося, що випадок далеко не поодинокий. Користувачка з ніком alexiaferster пригадала інцидент, який стався з нею у 2022 або 2023 році. Тоді хакери отримали доступ до камери в салоні краси, де вона працювала. Ввечері, коли жінка прибирала приміщення, з динаміка камери до неї почав звертатися якийсь москаль, після чого ввімкнув гімн росії та пісню про «вставай данбас». Дівчина просто вийняла пристрій із розетки, іронічно побажавши хакеру насолоджуватися тим, як він витратив сили та гроші на спостереження за втомленою жінкою.
Інша користувачка, ngelinalibrik, розповіла не менш тривожну історію про камеру, яку встановили в кімнаті спеціально для нагляду за дитиною, що спить. Однієї ночі пристрій почав жити власним життям: об'єктив рухався, а через додаток було видно, що хтось сторонній робить наближення, віддалення картинки та вмикає звук. Після цього інциденту родина вирішила взагалі позбутися камери.
Переглянути в Threads
Офіційна позиція SHERIFF
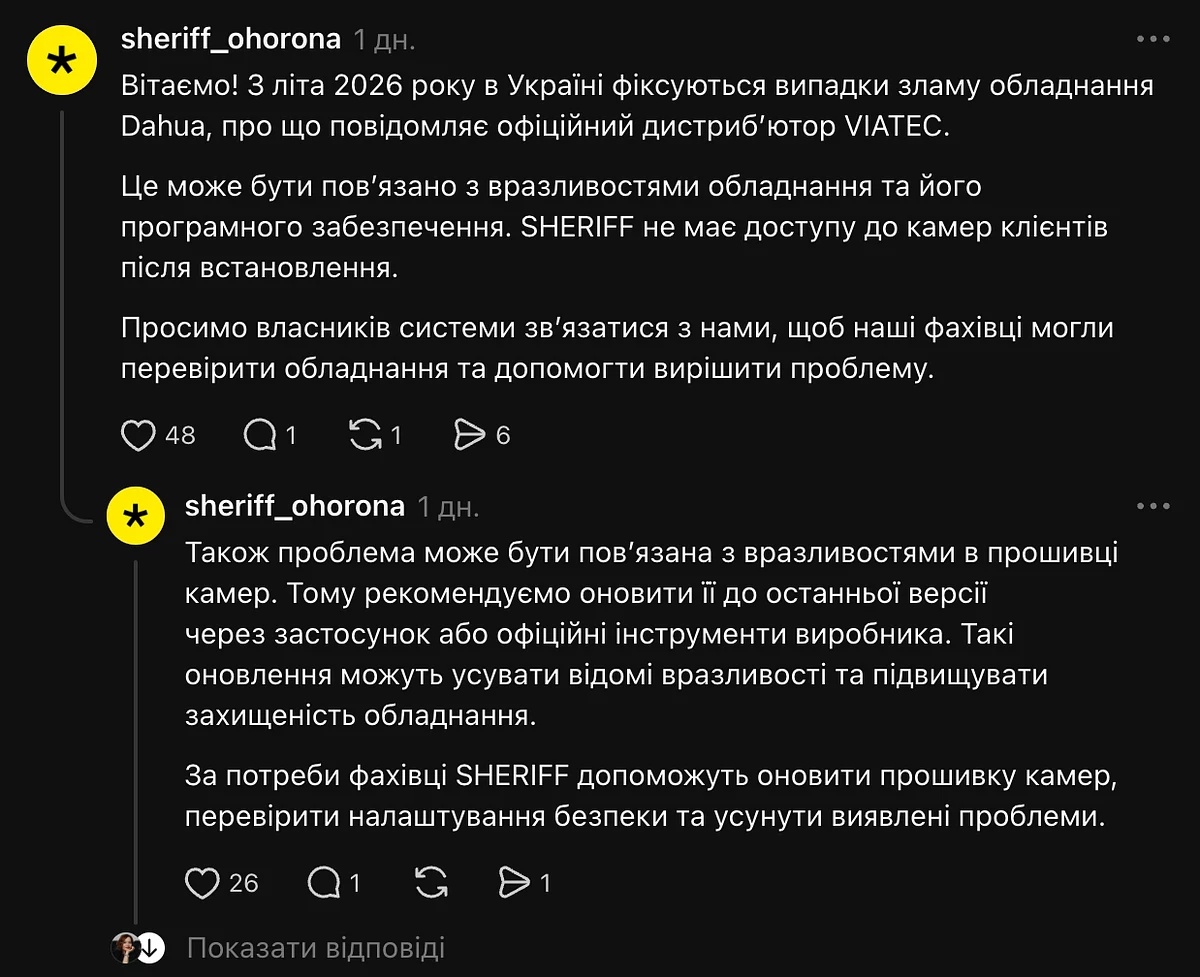
Представники компанії SHERIFF відреагували на допис і надали свої пояснення. У компанії підтвердили наявність проблеми, зазначивши, що ще з літа 2026 року в Україні систематично фіксуються випадки зламу обладнання бренду Dahua. Про цю тенденцію охоронцям раніше повідомляв офіційний дистриб’ютор техніки — компанія VIATEC.
У SHERIFF категорично наголосили, що після завершення монтажних робіт і налаштування системи вони не мають жодного доступу до камер своїх клієнтів. Проблема криється у вразливостях самого обладнання та його старого програмного забезпечення. Охоронна фірма закликала всіх власників таких систем, які помітили підозрілу активність, не зволікати й звертатися до їхньої служби підтримки. Фахівці компанії готові допомогти перевірити налаштування безпеки, оновити прошивку до останньої версії через застосунок або офіційні інструменти виробника та усунути виявлені загрози.
Як саме хакери проникають у мережу
Офіційний дистриб’ютор обладнання Dahua в Україні, компанія VIATEC, зібрала детальну статистику звернень і разом із виробником проаналізувала технічну природу зламів. У соцмережах відразу з’явилися поради масово переходити на інші бренди, проте фахівці пояснюють ситуацію прозаїчніше. Dahua є одним із найпоширеніших брендів відеоспостереження на українському ринку. Хакери не обирають конкретного виробника цілеспрямовано, а просто сканують діапазони IP-адрес і чіпляються за будь-яке погано захищене обладнання. Будь-який інший бренд із такою ж величезною базою встановлених пристроїв мав би аналогічну статистику зламів.
Технічна підтримка виділяє два основні сценарії компрометації. Перший і найпоширеніший вектор пов’язаний із вразливістю P2P-протоколу старого зразка. Підтримку цієї старої реалізації Dahua припинила разом із застарілим застосунком SmartPSS. Якщо на об'єкті досі працює стара прошивка з активним P2P, зловмисник може легко підключитися до камери через хмарний сервіс. Йому навіть не потрібно пробивати NAT або перебирати паролі. Найчастіше від цього страждають популярні камери серії К, зокрема модель K35, для яких виробник уже випустив критичні оновлення.
Другий вектор є абсолютно класичним для кібербезпеки — це перебір слабких облікових даних на пристроях, які власники вивели у відкритий інтернет через пряме прокидання портів. Камери, відеореєстратори та роутери, захищені базовими паролями формату admin123, qwerty111 чи user123, знаходяться автоматизованими скриптами за лічені хвилини. Ситуацію погіршує використання стандартних портів доступу, таких як TCP 80, 554 або 37777, які сканери хакерів перевіряють у першу чергу.
Статистика зламів та алгоритми порятунку обладнання
За даними VIATEC, зібраними станом на кінець жовтня, аналіз скомпрометованого обладнання дає дуже чітку картину. Абсолютна більшість, а це 95% зламаних пристроїв, припадає на техніку віком понад три роки, яка працює на прошивках, випущених до 2023 року. Решта 5% — це відносно нові моделі, власники яких просто жодного разу не оновлювали мікропрограму після розпакування.
Якщо на камері стоїть прошивка 2024 року або новіша, злам через описані вразливості стає неможливим. Відповідно, обладнання зі старим програмним забезпеченням потребує негайного оновлення.
Дистриб’ютор розробив три чіткі сценарії дій для користувачів та інсталяторів. Якщо обладнання старше трьох років і його вже зламали, необхідно завантажити спеціальну прошивку з фіксом проблеми з FTP-сервера VIATEC. Виробник постійно поповнює цей перелік патчів для старих моделей. У разі відсутності потрібного файлу користувачам радять звертатися через форму техпідтримки. Якщо ж для старої камери вже існує офіційна прошивка 2024 року, достатньо просто оновитися на неї, оскільки захисний патч туди вже вшито за замовчуванням. Для пристроїв молодше трьох років алгоритм ще простіший — достатньо оновити систему до найсвіжішої версії через додаток.
Як будувати безпечні системи відеоспостереження сьогодні
Щоб інциденти з нічними розмовами хакерів не повторювалися на нових об'єктах, фахівці наполегливо рекомендують інсталяторам та звичайним користувачам зафіксувати три залізні правила кібергігієни.
Перше правило — оновлення під час першого ж запуску. Перед тим як монтувати та налаштовувати будь-яку камеру чи реєстратор, необхідно перевірити версію прошивки та за потреби одразу оновити її до актуальної версії 2024 року.
Друге правило стосується парольної політики. У нинішніх реаліях пароль має складатися щонайменше з 12 символів і обов’язково містити великі й малі літери, цифри, а також спецсимволи. Використання комбінацій на кшталт admin123 має бути суворо заборонено навіть на етапі налаштування тестових стендів.
Третє правило охоплює налаштування мережі та портів. Якщо власнику конче потрібен віддалений доступ до камер, стандартні зовнішні порти необхідно обов’язково змінювати на нестандартні значення. Проте найкращим і найбезпечнішим рішенням експерти називають повну відмову від прямого прокидання портів. Замість цього варто використовувати надійні VPN-з'єднання або ж отримувати доступ через захищені хмарні сервіси та актуальні мобільні застосунки від виробника.
Раніше урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA, яка діє при Держспецзв’язку, попереджала про масові випадки несанкціонованого віддаленого доступу до систем відеоспостереження бренду Dahua. Рекомендації від CERT-UA по захисту камер:
Вимкніть P2P/Cloud Access у налаштуваннях пристрою, якщо ви не використовуєте хмарний перегляд на постійній основі.
Не публікуйте камери у відкритому інтернеті. Для безпечного віддаленого перегляду налаштуйте VPN-з'єднання та обмежте доступ лише для дозволених IP-адрес.
Проведіть аудит акаунтів: перевірте список користувачів і від'єднайте всі підозрілі або невідомі облікові записи.
Оновіть прошивку: вручну завантажте та встановіть найновіші версії програмного забезпечення з офіційного сайту виробника й надалі регулярно їх оновлюйте.