Наталя ХандусенкоГаряченьке
8 жовтня 2026, 15:18
2026-10-08
Замість Homebrew — вірус для Mac: український QA-інженер виявив шкідливу рекламу в Google та розібрав схему атаки
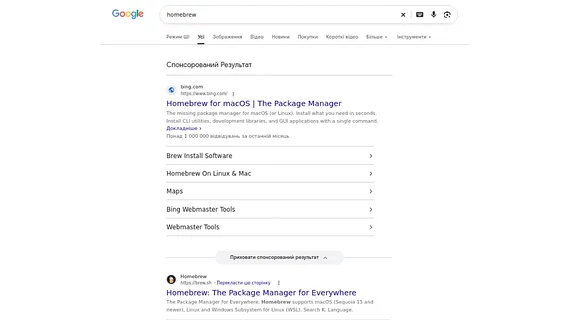
Шукаючи популярний менеджер пакетів Homebrew через пошуковик Google, QA-інженер Сергій Яровий натрапив на шкідливу рекламну кампанію. Замість офіційного сайту посилання вело на фальшиву сторінку, яка непомітно для користувача намагалася інфікувати системи macOS шкідливим ПЗ.
Шукаючи популярний менеджер пакетів Homebrew через пошуковик Google, QA-інженер Сергій Яровий натрапив на шкідливу рекламну кампанію. Замість офіційного сайту посилання вело на фальшиву сторінку, яка непомітно для користувача намагалася інфікувати системи macOS шкідливим ПЗ.
Айтівець наголосив, що цей випадок є яскравим доказом того, що позначка «Sponsored» у пошуку не гарантує безпеки.
«Вчора я просто шукав Homebrew у Google. Через кілька хвилин у мене вже був свіжий macOS malware sample. І це, мабуть, найкраща демонстрація того, чому Sponsored ≠ Trusted. Пошук був абсолютно банальний: "homebrew". Першим — рекламний результат. Назва правильна. Опис правильний. /opt/homebrew. "Install GUI Apps On Mac". Все виглядає так, як очікує розробник. А далі починається значно цікавіше», — розповів Сергій Яровий на LinkedIn.
Як працює схема інфікування
Кіберзлочинці використали складну техніку маскування (клоакінг) та психологічні маніпуляції:
Маскування (Cloaking): Рекламна система перенаправлень перевіряла пристрій користувача. Якщо запит надходив із macOS, відкривалася фальшива сторінка Homebrew. В інших випадках відображалася помилка 404 або нейтральний контент, щоб приховати атаку від дослідників.
Психологічний трюк у Терміналі: На фальшивому сайті користувачеві пропонувалося скопіювати команду для встановлення. У ній була присутня справжня адреса офіційного інсталятора Homebrew на GitHub, що мало присипити пильність розробника.
Багатоетапна розпаковка: Насправді команда запускала складний ланцюжок команд (Base64, розшифрування AES-128-CTR, завантаження через zsh) для прихованої доставки та запуску виконуваного файлу (native executable).
Аналіз шкідливого файлу
Сергій Яровий завантажив бінарний файл без його виконання та провів статичний аналіз. З’ясувалося, що це був файл формату Universal Mach-O (x86_64 + arm64), тобто він підготовлений як для Intel Mac, так і для Apple Silicon.
Всередині файлу дослідник виявив ad-hoc підпис коду, обфускацію потоку виконання, непрямі виклики функцій, власну реалізацію SHA-256 та близько 1700 зашифрованих записів. Відкриті строки, за якими можна було б швидко виявити сервер управління (C2) чи цільові програми, були практично відсутні.
За даними заголовків сервера (Last-Modified), файл оновили всього за 37 хвилин до того, як інженер його завантажив. Це свідчить про проведення активної та "живої" кампанії в реальному часі.
«Це була жива кампанія. І весь infection chain починався не з дивного attachment, cracked software чи листа від невідомого відправника. Він починався з: Google → "homebrew" → Sponsored Result. У цьому випадку між "Install Homebrew" та запуском сильно обфускованого native malware був буквально один copy-paste», — зазначив ІТ-фахівець.
Як захиститися розробникам
Сергій Яровий радить дотримуватися базових правил цифрової гігієни під час завантаження інструментів розробки, пакетних менеджерів, VPN чи криптогаманців:
не переходити за рекламними посиланнями (Sponsored): позначка "Реклама" у пошуку не повинна слугувати "ярликом" для швидкого переходу на офіційні ресурси;
перевіряти команди перед виконанням: ніколи не копіюйте та не вставляйте команди з рекламних landing page у Термінал без детального аналізу того, що саме ця команда робить.
«Я не думав, що ШІ здатен брехати справжнім розробникам». Автономний ШІ-агент на GitHub вийшов з під-контролю і намагався внести шкідливі зміни та обдурити студента, який це помітив