Наталя ХандусенкоГаряченьке
13 серпня 2026, 15:48
2026-08-13
Троянський кінь у штаті: як викрити КНДР-шпигунів в ІТ-компанії ще до найму
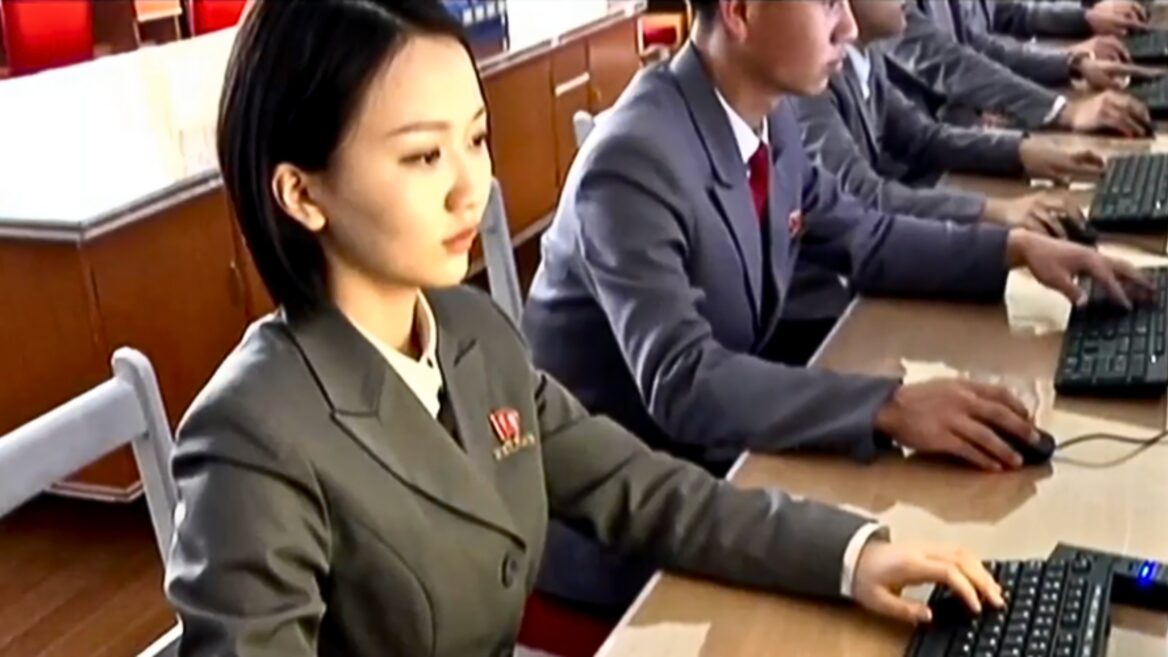
Традиційно хакерів уявляють як зовнішніх нападників. Проте північнокорейські ІТ-фахівці змінюють цю модель: вони проходять співбесіди, отримують офіційний доступ і потрапляють у системи, на захист яких витрачаються мільйони.
Це давно не теорія — ФБР вже розслідує випадок, коли КНДР-оперативник працював на урядову установу США.
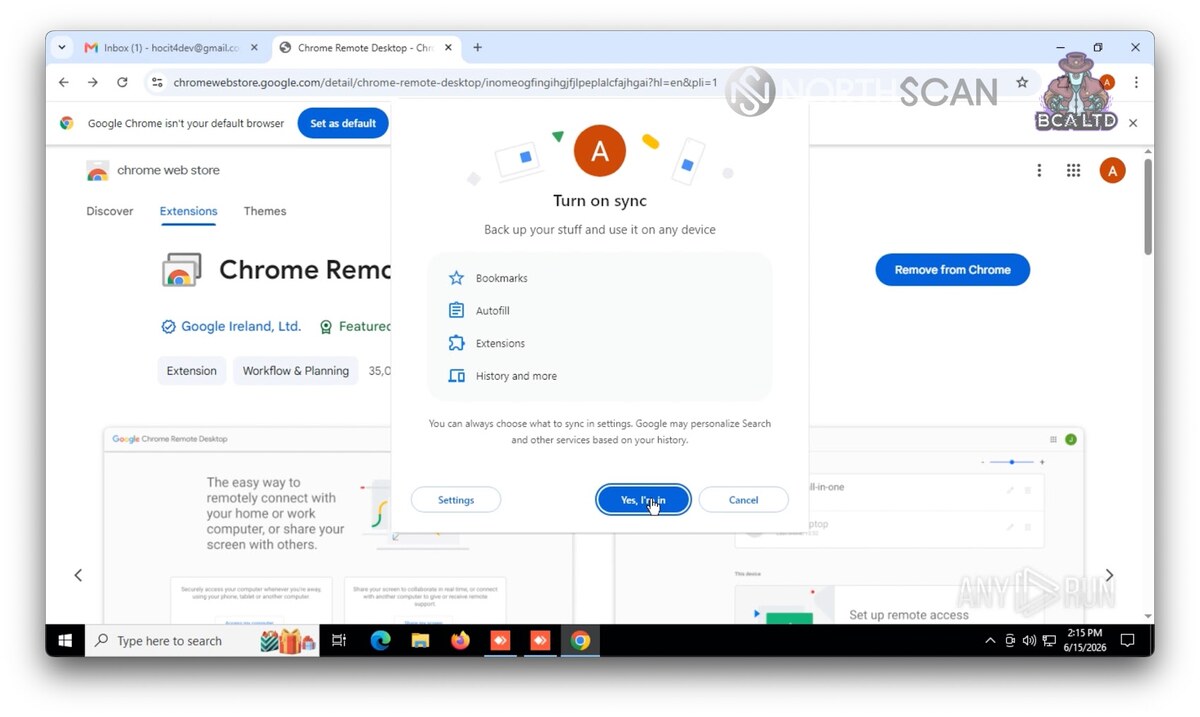
Спільне дослідження Mauro Eldritch (BCA LTD), Heiner García (NorthScan) та ANY.RUN показало механіку схеми. Дослідники свідомо найняли розробників із КНДР (пов’язаних із Lazarus Group) і надали їм тестові робочі місця. Насправді це були контрольовані інтерактивні пісочниці ANY.RUN, які фіксували кожну дію, повідомляє The Hacker News.
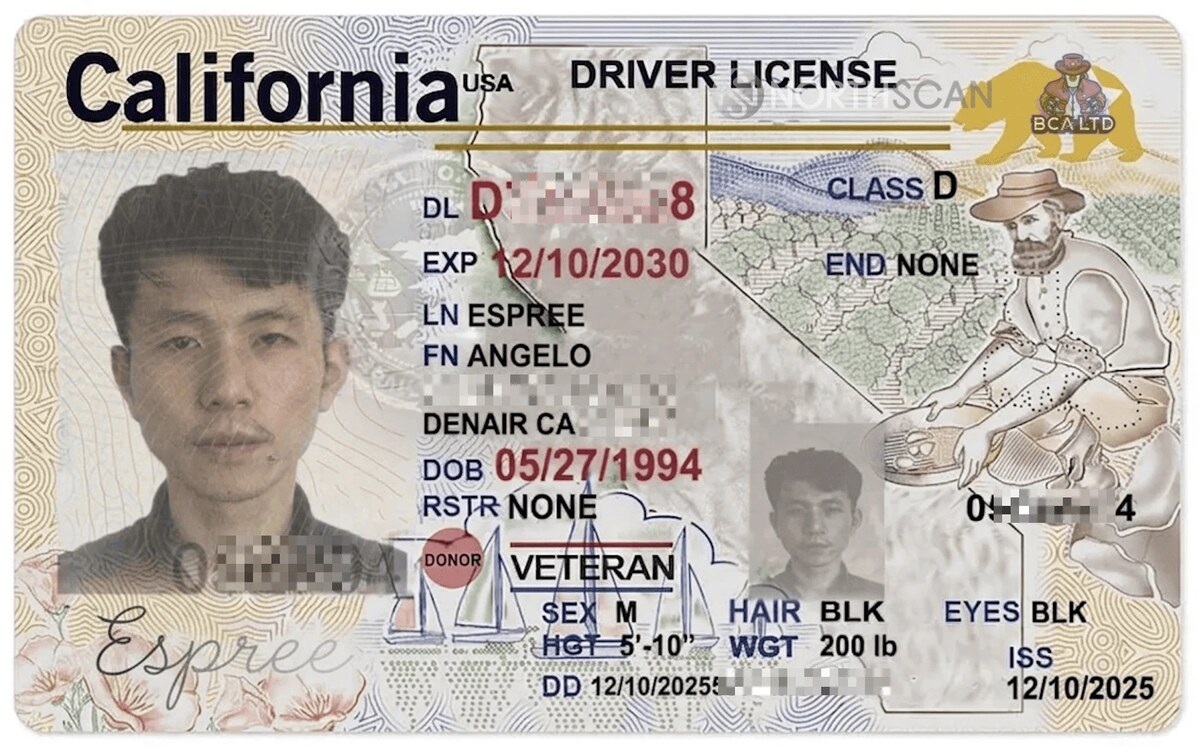
Дослідження викрило використання підроблених осіб, засобів віддаленого доступу, підказок штучного інтелекту, а також спеціальної інфраструктури VPN/VPS.
«Червоні прапорці» до найму
Підозрілі сигнали зазвичай виявляються не в чомусь одному, а в сукупності дрібних невідповідностей:
невідповідність даних: розбіжності між адресами, документами та банківськими реквізитами;
сліди маніпуляцій з ID: незвичні метадані, візуальні огріхи або сліди генерації/редагування документів через ШІ;
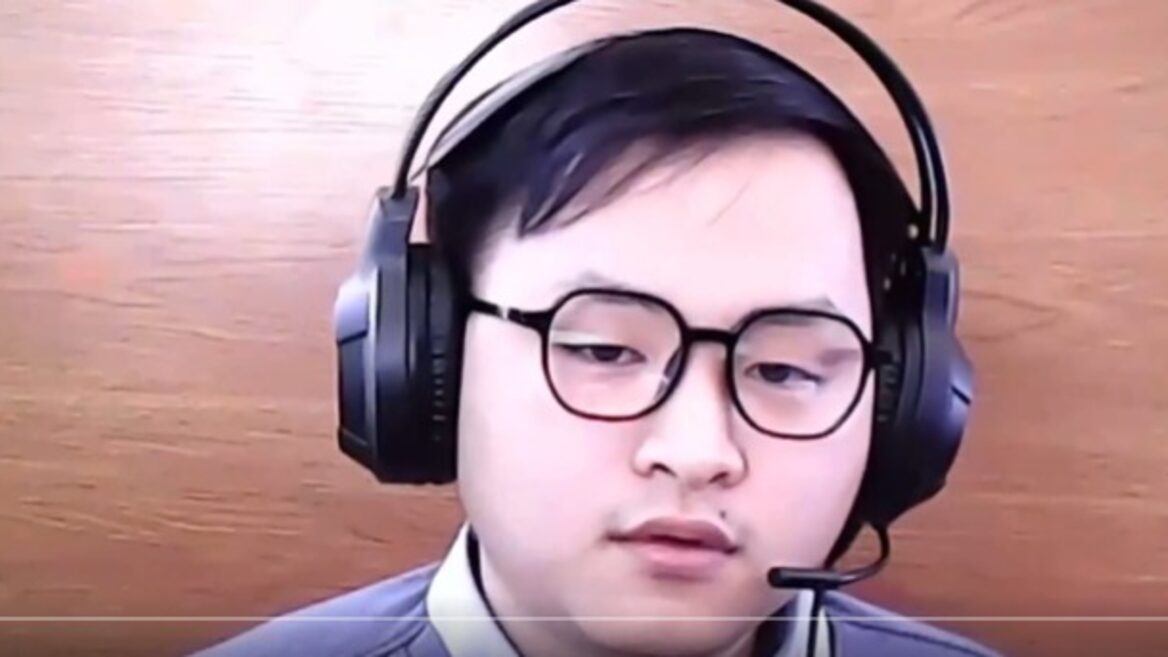
дивна поведінка на інтерв’ю: кандидат постійно дивиться вбік, має затримки у відповідях, використовує перекладачі або підказки ШІ в реальному часі;
мережеві аномалії: фактичне розташування IP не збігається з заявленим місцем проживання.
4 кроки для CISO
1. Глибока перевірка особи
Звичайного перегляду паспортів замало. Для критичних ролей (доступ до вихідного коду, хмари, продакшену чи фінансів) перевірка повинна бути комплексною: документи, геолокація, поведінка на співбесіді та банківські дані мають складати єдину картинк
2. Безпечна перевірка підозрілої активності
Використовуйте інтерактивні пісочниці (наприклад, ANY.RUN). Якщо новий працівник запускає дивні скрипти, інструменти або файли, аналізуйте їх у ізольованому середовищі, щоб оцінити ризики до того, як вони зачеплять критичні системи.
3. Перевірка інфраструктури в логах
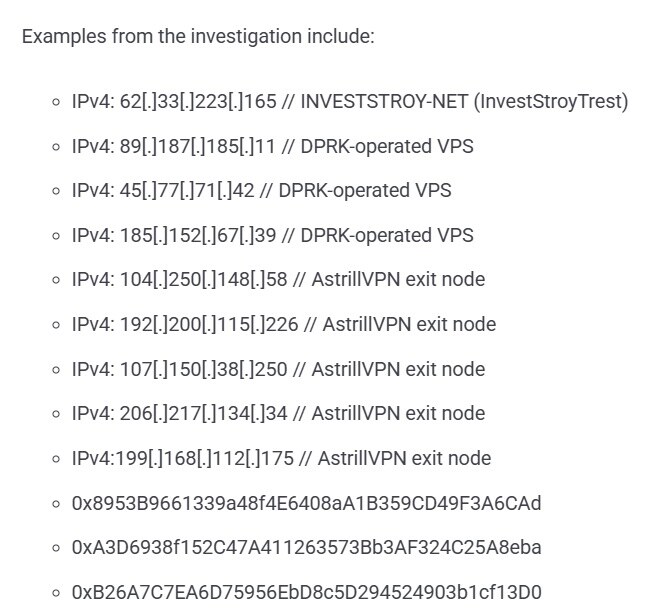
Зіставте дані з мережі (EDR, Proxy, DNS) із відомими індикаторами КНДР-активності.
Збіг не є 100% доказом провини, але це прямий привід для детального розслідування.
4. Постійний моніторинг
Дослідники виявили інфраструктуру, яку використовували ймовірні оперативники з КНДР, у тому числі IP-адреси, кінцеві точки VPN та VPS-провайдерів.
Для CISO наступним кроком є забезпечення того, щоб подібні знахідки не перевірялися одноразово для галочки. Вони мають стати частиною процесу постійного виявлення загроз, аби команди безпеки могли вчасно помітити цю або пов’язану інфраструктуру, якщо вона з’явиться в інших куточках системи.
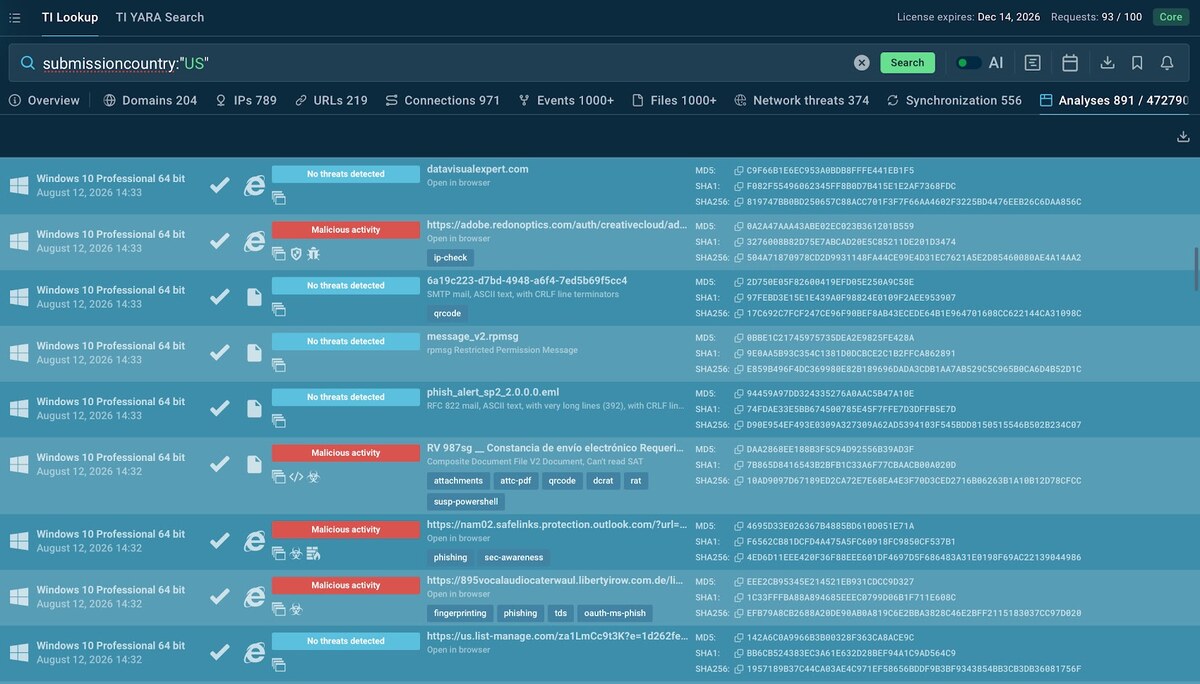
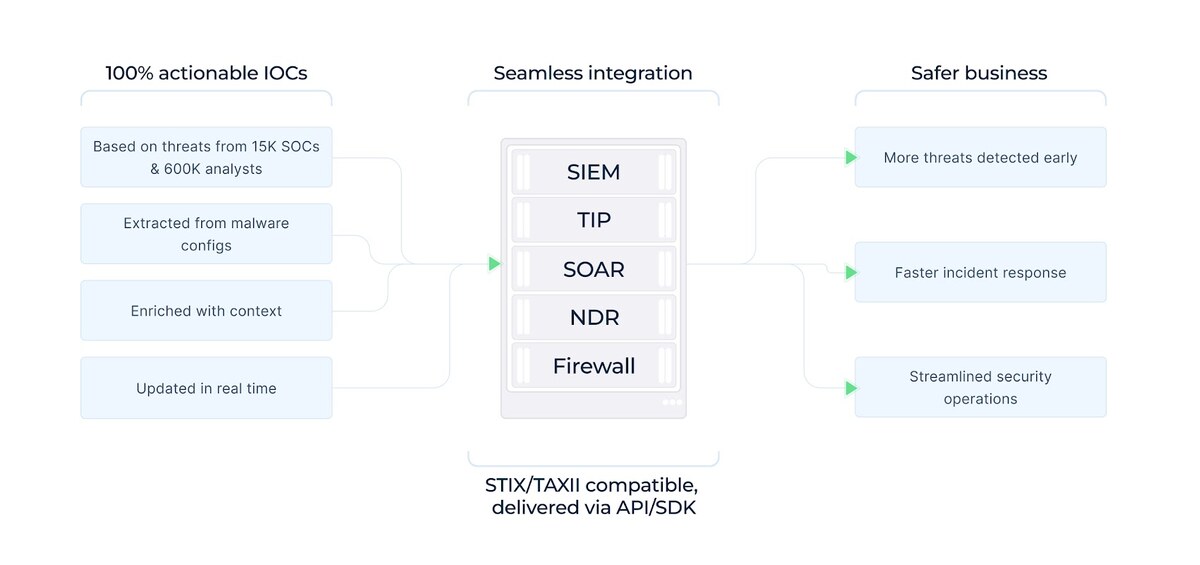
Стрічки даних ANY.RUN Threat Intelligence Feeds допомагають у цьому, безперервно постачаючи свіжі індикатори з реальних розслідувань у ваші наявні інструменти безпеки. Це перетворює кіберрозвідку з подібних випадків на ранні попереджувальні сигнали для виявлення майбутньої підозрілої активності.
Тож найм віддалених працівників перестає бути лише завданням HR — це питання кібербезпеки. Глибока верифікація осіб та інтеграція Threat Intelligence до дати видачі доступів — єдиний спосіб запобігти появі інсайдера в компанії.
Хакери з КНДР орендують профілі іноземців у LinkedIn, Fiverr і Upwork та подаються на вакансії в IT-компанії від їхнього імені. Кіберфахівець провів експеримент — його орендований профіль отримав офер на $80 000