Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Оксана СтепураВійна
2 листопада 2026, 19:18
2026-11-02
Кібератака на «Повітряну тривогу» зачепила навіть деякі вуличні сирени. Як хакери могли проникнути в систему?
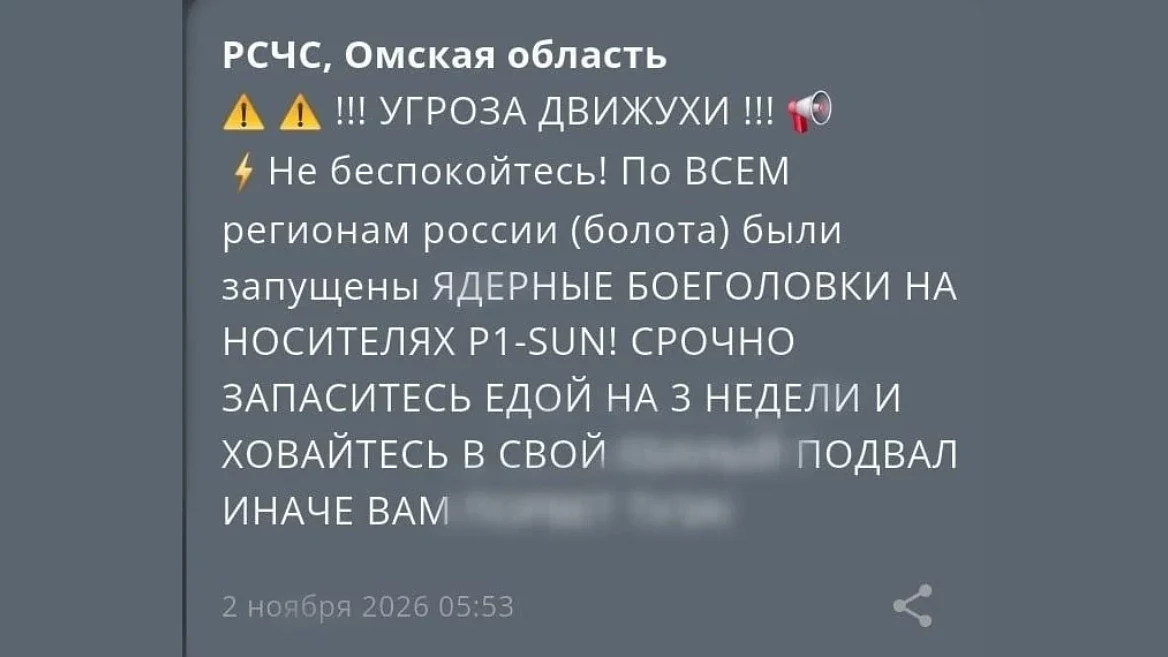
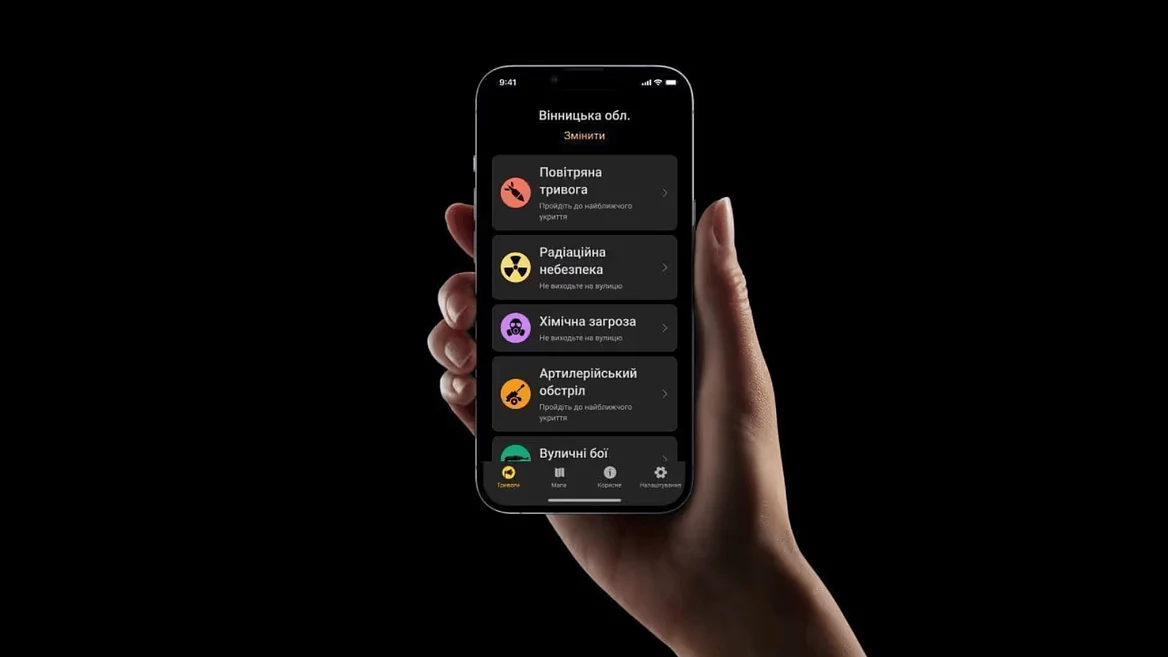
Після кібератаки на застосунок «Повітряна тривога» неправдиві сповіщення з’явилися також у застосунку EasyPay та на онлайн-карті alerts.in.ua. А на Львівщині деякі вуличні системи оповіщення навіть увімкнули сигнал «Радіаційна небезпека». Тому експерти припускають, що хакери могли отримати доступ до системи, через яку передаються сповіщення про небезпеку.
Після кібератаки на застосунок «Повітряна тривога» неправдиві сповіщення з’явилися також у застосунку EasyPay та на онлайн-карті alerts.in.ua. А на Львівщині деякі вуличні системи оповіщення навіть увімкнули сигнал «Радіаційна небезпека». Тому експерти припускають, що хакери могли отримати доступ до системи, через яку передаються сповіщення про небезпеку.
Інформацію про оголошення та відбій тривог у систему «Повітряної тривоги» передають відповідальні працівники обласних військових адміністрацій. Далі ці дані автоматично отримують інші сервіси через API — інструмент, який дозволяє різним програмам обмінюватися інформацією. Так, зокрема, працює карта alerts.in.ua.
Тож CEO кібербезпекової компанії AmonSul Сергій Харюк припускає, що зловмисники отримали доступ до API або викрали спеціальний ключ, який дозволяє передавати інформацію в систему.
А етичний хакер Назар Тимошик вважає, що це могла бути атака через менш захищеного партнера. Тобто зловмисники могли скористатися доступом до пов’язаної із застосунком системи.
«Ця атака — приклад supply chain (атака, під час якої хакери не атакують головну ціль напряму, а проникають у її ІТ-системи через менш захищених третіх осіб)», — вважає він.
Харюк також попереджає, що подібні атаки можуть ставати дедалі частішими через те, що штучний інтелект допомагає хакерам проводити атаки швидше та дешевше.
«Наш аналітичний центр бачить зростання кількості кібератак проти України, зокрема націлених на розробників. Росіяни активніше використовують ШІ для цього», — зазначив CEO AmonSul.
Раніше dev.ua писав, що після кібератаки на застосунок «Повітряна тривога» Мінцифри порадило українцям увімкнути екстрені сповіщення на смартфонах і стежити за офіційними каналами Повітряних сил ЗСУ. Для киян також продовжує працювати застосунок «Київ Цифровий», який атака не зачепила.