Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Наталя ХандусенкоГаряченьке
4 вересня 2026, 16:51
2026-09-04
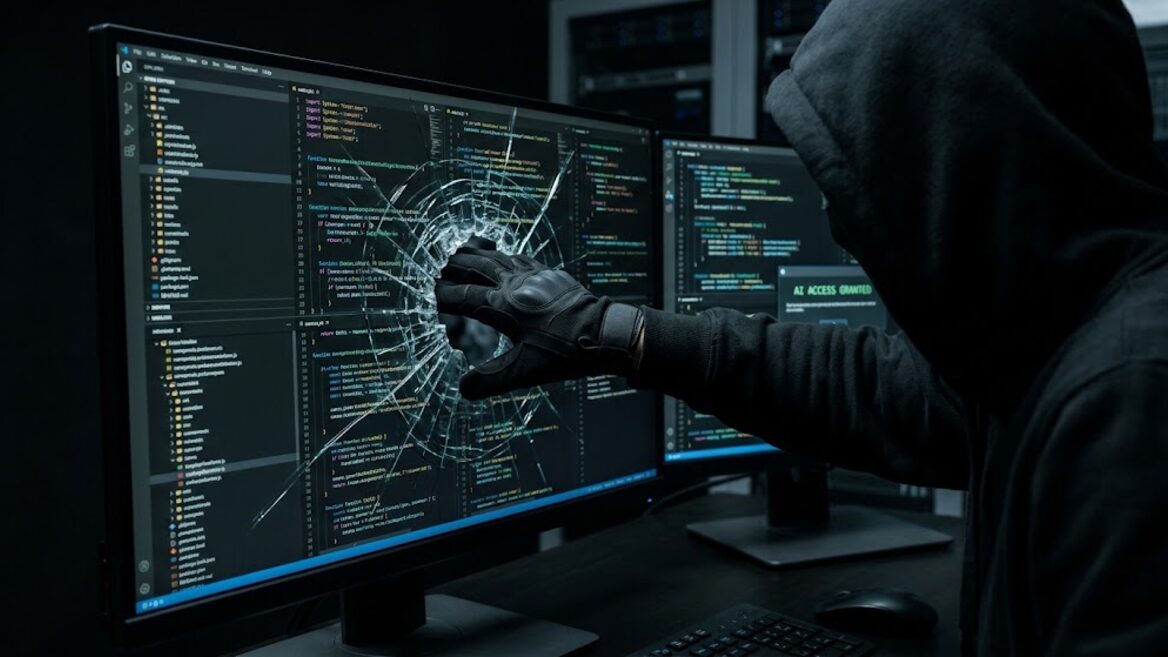
Хакер використав ШІ-агентів для всього ланцюга атаки, а потім ще поглузував з компанії-жертви, залишивши 80 сторінок аудиту безпеки
Хакер зламав корпоративну мережу компанії менш ніж за 10 годин завдяки використанню автономних ШІ-агентів. Після завершення атаки зловмисник залишив жертві 80-сторінковий звіт з аудиту її системи безпеки.
Хакер зламав корпоративну мережу компанії менш ніж за 10 годин завдяки використанню автономних ШІ-агентів. Після завершення атаки зловмисник залишив жертві 80-сторінковий звіт з аудиту її системи безпеки.
За даними аналітиків Unit 42 (підрозділ кібербезпеки Palo Alto Networks), під час перемовин про викуп хакер заявив, що використовував передові моделі штучного інтелекту та спеціальні агентні фреймворки, де за кожен етап проникнення відповідали окремі ШІ-агенти, пише Cybernews.
За оцінками фахівців, стандартна атака такого масштабу за участю лише людей зазвичай займає близько двох тижнів. Використання штучного інтелекту дозволило скоротити цей час до менш ніж 10 годин.
«Замість використання унікальних уразливостей нулевого дня, зловмисник доручив тактичне виконання ШІ-агентам. Вони у режимі реального часу моніторили стан мережі, оцінювали обстановку, діяли та коригували плани», — зазначають у Unit 42.
Як працювали ШІ-агенти
Агенти провели первинну розвідку та зламали публічний API-ендпоінт для первинного доступу до мережі.
Поки один агент картував внутрішні мікросервіси, інші паралельно аналізували кодові репозиторії, витягуючи захардкоджені токени й паролі. Це дозволило отримати доступ до системи управління секретами та майстер-паролів root-рівня.
Окремі агенти підтвердили доступ до хмарних сервісів, систем ідентифікації та CI/CD-контейнерів. Завдяки захопленню CI/CD-процесів хакери перетворили хмарні ШІ-сервіси самої компанії-жертви на власну інфраструктуру, змусивши її платити за обчислювальні потужності атаки.
Спеціальний «документаційний агент» сформував 80-сторінковий аудит безпеки з деталізацією десятків виявлених та використаних уразливостей.
У Unit 42 підкреслюють, що захист від автоматизованих ШІ-агентів вимагає аналогічної швидкості реагування. Компаніям рекомендують впроваджувати автоматичні сценарії захисту, які здатні одночасно відкликати облікові дані, анулювати OAuth-сесії, заморожувати CI/CD-пайплайни та ізолювати хмарні акаунти.
Українського хакера REvil Ярослава Васинського засудили до майже 14 років ув'язнення та багатомільйонного штрафу. 15 цікавих фактів про нього
Техаський суд засудив україського хакера Ярослава Васинського, який був пов’язаний з угрупованням REvil (відомої також як Sodinokibi), брав участь у понад 2500 хакерських атаках та вимаганні у жертв понад $700 млн викупу, до 13 років і семи місяців ув’язнення. Крім того, хакеру доведеться сплатити штраф у $16 млн.
dev.ua вибрав 15 цікавих фактів про українського хакера.
(текст від 24 грудня 2021 року)
«Росіяни завжди хочуть когось трахнути». Микита Книш розповів FT, як українські хакери видавали себе за дівчат, зламували камери відеоспостереження та россайти заради перемоги
Видання Financial Times опублікувало статтю про роботу українських хакерів у війні проти рф, засновану на розмові з українським білим хакером Микитою Книшем. Він, як і сотні інших хакерів, допомагає боротися із російськими загарбниками в кіберпросторі. Наводимо адаптований переклад матеріалу.