«Дія» та банкінг завантажуються через Viber, а гроші зникають у банкоматі за 500 кілометрів. Як працюють нові NFC-Relay атаки в Україні
Уявіть звичну сцену: робочий день, телефонний дзвінок. Співрозмовник відрекомендовується працівником служби безпеки банку або правоохоронцем і стурбованим голосом повідомляє про підозрілу спробу зняття коштів з вашого рахунку. Щоб терміново «заблокувати транзакцію» чи пройти «обов’язкову авторизацію через BankID», вам пропонують завантажити спецверсію «Дії» або оновлений застосунок банку. Посилання надходить прямо в месенджер.
Уявіть звичну сцену: робочий день, телефонний дзвінок. Співрозмовник відрекомендовується працівником служби безпеки банку або правоохоронцем і стурбованим голосом повідомляє про підозрілу спробу зняття коштів з вашого рахунку. Щоб терміново «заблокувати транзакцію» чи пройти «обов’язкову авторизацію через BankID», вам пропонують завантажити спецверсію «Дії» або оновлений застосунок банку. Посилання надходить прямо в месенджер.
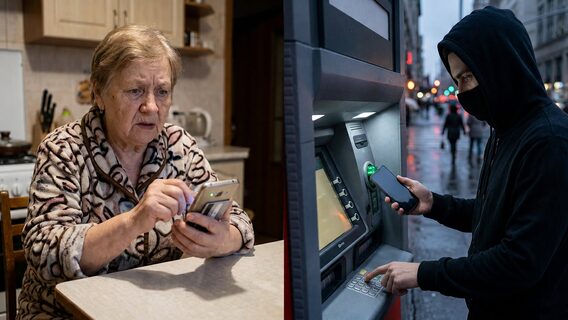
Ви відкриваєте завантажений APK-файл, бачите знайомий інтерфейс, прикладаєте свою банківську картку до задньої панелі смартфона для «зчитування» та слухняно вводите PIN-код у формальному віконці підтвердження. У цей самий момент за сотні кілометрів від вас абсолютно невідома людина підходить до вуличного банкомата, прикладає свій смартфон до безконтактного зчитувача PayPass — і забраний з лотка стос купюр стає останнім, що залишалося на вашому рахунку.
Це не вигадка кіберпанк-письменників, а Card-to-Terminal NFC-Relay атака — порівняно новий для України, але надзвичайно небезпечний тип кібершахрайства. За даними Української міжбанківської Асоціації членів платіжних систем ЄМА, перші подібні випадки в нашій країні були зафіксовані наприкінці 2025 року, а вже у 2026-му схема перетворилася на справжній челенж для банківського сектору.
Від вуличних таксі в Сантьяго до банкоматів у Братиславі
За своєю суттю, relay-атака — це витончена трансформація класичної схеми Man-in-the-Middle («людина посередині»). Її головна й найстрашніша відмінність від звичайного фішингу полягає в тому, що зловмисникам взагалі не потрібно викрадати ваші цифрові ключі чи створювати дублікат картки. Вони працюють з «живим» сигналом: перехоплюють і ретранслюють безконтактний NFC-потік між вашим реальним пластиком та платіжним терміналом у режимі реального часу.
Європейські країни зіштовхнулися з цією епідемією ще у 2022 році. Тривалий час географія атак була досить специфічною — у звітах фахівців з кібербезпеки регулярно фігурувала зв’язка «Велика Британія — Узбекистан». Проте з часом технологія стала доступнішою, а географія — ширшою. Лише протягом 2025 року у Британії було зафіксовано понад 2600 успішних ретрансляцій. У Швейцарії фіксували аномальні схеми, коли дані карток швейцарських туристів зчитувалися прямо у чилійських таксі й миттєво використовувалися для покупок на іншому кінці світу. А сусідня Словаччина перетворилася на один із найгарячіших осередків у Європі, де щодня реєструють по кілька подібних інцидентів.
Наприкінці 2025 року перші тривожні сигнали з’явилися й в Україні. Майже всі вітчизняні кейси розгортаються за сценарієм Card-to-Terminal: перехоплений сигнал завершується або миттєвим зняттям готівки у банкоматі, або швидкою оплатою дорогих товарів через POS-термінал.
Як працює цифрова мозаїка: від дзвінка до видачі готівки
Для успішного проведення атаки шахраям потрібен синтез двох компонентів: психологічного тиску (соціальної інженерії) та спеціалізованого шкідливого програмного забезпечення. Останнє, до речі, навіть не потрібно розробляти з нуля — софт на кшталт NGate чи SuperCard X відкрито продається на теневих форумах за моделлю «Malware-as-a-Service» (шкідливе ПЗ як послуга).
Уся драма розгортається в кілька секунд:
Психологічний гачок: Людина отримує дзвінок або фішингове повідомлення з посиланням на підроблений ресурс на кшталт diiasupphelpgov.site. Їй переконливо пояснюють, що для збереження грошей потрібно встановити «безпечний модуль Дії» або спецверсію банківського клієнта.
Маскування: Завантажений та встановлений APK-файл детально копіює знайомий дизайн. Користувач бачить логотипи державних сервісів, вибір банків, екран авторизації через BankID НБУ та актуальний номер версії.
Німа пастка: Застосунок просить виконати «просту процедуру верифікації» — прикласти банківську картку до задньої кришки смартфона та ввести PIN-код на екранній клавіатурі.
Магія ретрансляції: Як тільки чіп картки торкається корпусу телефону, зчитувач захоплює транзакційні APDU-команди. Шкідлива програма миттєво пересилає їх через високошвидкісний WebSocket-сервер на пристрій нападника (або його спільника-дропа), який у цей самий момент стоїть біля банкомата.
Фінал: Телефон шахрая переходить у режим емуляції картки (Host Card Emulation). Банкомат сприймає його як легітимний пластик, отримує перехоплені відповіді чіпа в режимі реального часу, схвалює операцію і видає гроші.
Головна особливість цієї схеми полягає в тому, що це «жива» транзакція. Шкідливе ПЗ працює за принципом Wi-Fi підсилювача: якщо перервати фізичний контакт картки зі смартфоном хоча б на секунду раніше, ланцюжок розривається і транзакція скасовується.
Невидимий ворог для захисних систем
Чому класичні мобільні антивіруси та системні фільтри на кшталт Google Play Protect часто пропускають такі програми? Вся справа в їхній архітектурній «скромності».
Більшість традиційних банківських троянів поводяться агресивно та помітно: вони вимагають доступ до Accessibility Services (Служби доступності), намагаються перехоплювати вхідні SMS, малюють оверлейні вікна поверх інших застосунків та викачують телефонну книгу. Подібна поведінка одразу викликає підозру в алгоритмів безпеки.
Трояни для NFC-Relay, навпаки, навмисно розробляються з мінімально можливим набором функцій. Вони не запитують доступу до контактів чи повідомлень. Все, що їм потрібно — це базовий дозвіл на роботу з NFC-модулем, можливість тримати мережеве з'єднання активним і дозвіл запобігати переходу смартфона в режим сну, щоб сесія не обірвалася в найвідповідальніший момент. Для операційної системи такий APK-файл виглядає абсолютно невинно, адже він не має стандартних ознак троянського софту чи програм віддаленого керування.
Як зберегти власні кошти та не стати жертвою схеми. Поради від ЄМА
Оскільки під час relay-атаки банкомат або термінал спілкується зі справжнім чіпом вашої картки, внутрішні фрод-моніторинги банків часто сприймають цю операцію як повністю легітимну. Саме тому головним рубежем захисту залишається власна уважність.
Фундаментальне правило цифрової гігієни — ніколи не встановлювати APK-файли, отримані з месенджерів. Жодна державна установа, банк чи благодійний фонд не надсилає свої інсталяційні файли через Telegram, Viber чи WhatsApp. Будь-який прохач, який надсилає файл із розширенням .apk для «захисту рахунку» чи «підтвердження особи», є шахраєм. Будь-які програми слід завантажувати виключно з офіційних магазинів Google Play або App Store, самостійно знаходячи їх через пошук та перевіряючи назву розробника, кількість завантажень і відгуки.
Окрім цього, важливо пам’ятати, що жоден банківський співробітник чи сервісний центр ніколи не попросить вас прикласти платіжну картку до смартфона під час телефонної розмови для «перевірки NFC» чи «активації захисту». Також не варто повідомляти PIN-код у сторонніх програмах чи демонструвати екран смартфона під час дзвінків — це дає шахраям можливість бачити ваші push-повідомлення та реквізити.
Якщо під час розмови ви відчуваєте найменший тиск або вас переконують виконати дивні маніпуляції з телефоном та карткою — найкращим рішенням буде негайно перервати виклик. Після цього варто самостійно зателефонувати на гарячу лінію банку за номером, який надрукований безпосередньо на звороті вашої платіжної картки, та повідомити про інцидент. А у повсякденному житті, якщо ви рідко користуєтеся безконтактними оплатами зі смартфона, модуль NFC краще тримати вимкненим у швидкому меню налаштувань.