Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Олег ОнопрієнкоГаряченьке
10 листопада 2026, 13:01
2026-11-10
Тисячі паролів у відкритому доступі. ШІ-інструмент Claude Code масово зливає дані розробників на GitHub
Claude Code від компанії Anthropic став причиною масштабного витоку конфіденційних даних. Через недосконалий механізм збереження налаштувань, тисячі паролів до баз даних, API-токенів та ключів доступу опинилися у відкритому вигляді на платформі GitHub.
Claude Code від компанії Anthropic став причиною масштабного витоку конфіденційних даних. Через недосконалий механізм збереження налаштувань, тисячі паролів до баз даних, API-токенів та ключів доступу опинилися у відкритому вигляді на платформі GitHub.
Про серйозну вразливість повідомили фахівці з кібербезпеки компанії Apiiro, які виявили проблему під час аналізу публічних репозиторіїв, пише видання Ars Technica. За їхніми даними, витік пов’язаний із тим, як інструмент обробляє дозволи користувача на виконання автоматичних команд у терміналі.
Коли розробник дозволяє алгоритму виконати команду та обирає опцію «Так, більше не питати», Claude Code зберігає цей вибір у локальному файлі .claude/settings.local.json. Проблема полягає в тому, що разом із правилом туди записується і сама команда в оригінальному вигляді, включно з будь-якими паролями чи токенами, які вона містила.
В Anthropic стверджують, що додають цей файл до глобального списку винятків (.gitignore), щоб запобігти його публікації. Проте це налаштування не завжди працює на рівні окремих репозиторіїв. Якщо проєкт клонується на іншу машину або звичайна папка згодом перетворюється на репозиторій, файл із паролями може завантажитися в мережу. Ба більше, іноді сам Claude Code автоматично робить коміт цих налаштувань без прямої вказівки користувача.
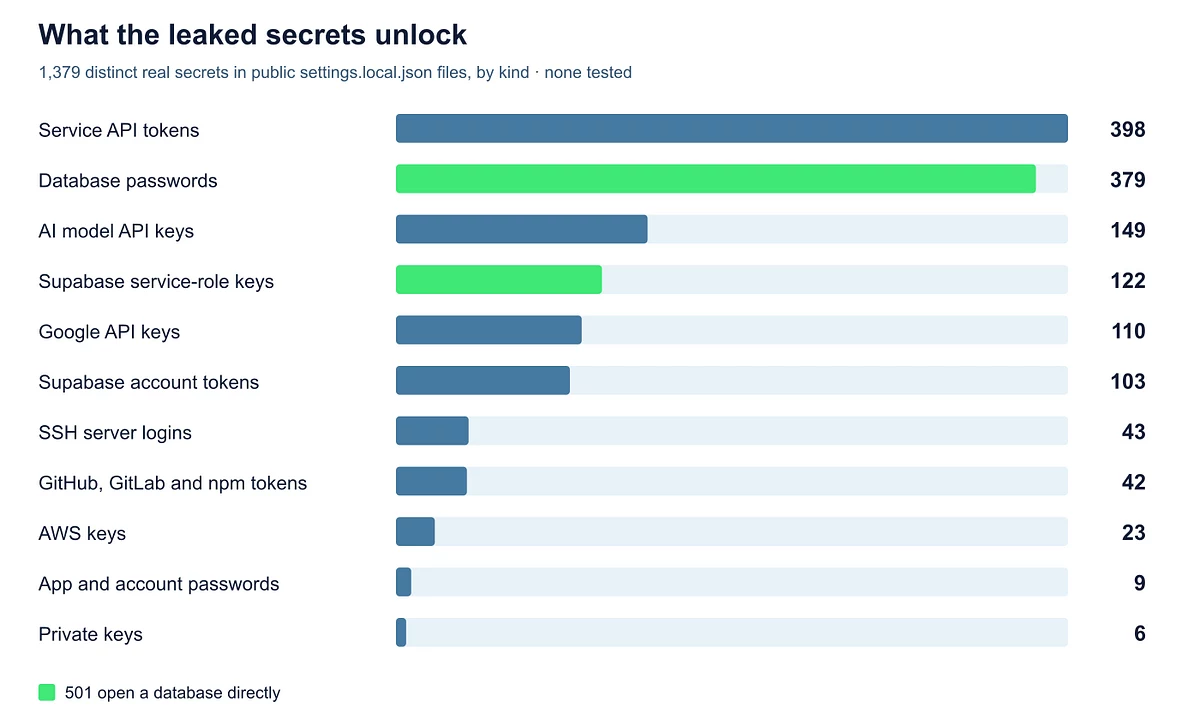
Масштаби проблеми виявилися значними. Дослідники з Apiiro знайшли на GitHub понад 100 000 таких конфігураційних файлів. Близько 1100 з них, що належали 63 різним організаціям, містили критично важливі секрети, як-от публічні API-токени та приватні ключі. Навіть після видалення файлів з основного репозиторію, дані можуть залишатися в його копіях (форках), якщо розробник не проявить належної обережності.
Перші звіти про цей баг з’явилися ще в серпні 2025 року, проте тоді їх закрили через неактивність. Наразі представник команди Claude Code Борис Черний підтвердив на платформі Hacker News, що розробники шукають рішення. Поки що він радить програмістам переходити на автоматичний режим роботи та використовувати спеціальні сканери секретів для очищення коду. Утім, експерти з кібербезпеки зазначають, що популярні сканери на кшталт gitleaks та TruffleHog не змогли виявити понад дві сотні знайдених паролів.
Напередодні компанія Anthropic оновила лінійку своїх нейромереж, представивши моделі Claude Fable 5.2 та Claude Mythos 5.2. Вони орієнтовані на вирішення найскладніших технічних завдань і під час тестування змогли самостійно спроєктувати електронні пристрої, написати операційну систему з нуля.
Чи може AI замінити кодерів: ось які завдання готові віддати штучному інтелекту українські айтішники
GitHub запровадив розширення Copilot, що за допомогою штучного інтелекту може писати код вслід за вже написаним рядком. І це не перша розробка в цьому полі.
Ми запитали розробників, керівників, кодерів та всіх, хто долучений до цієї теми, чи може штучний інтелект замінити людину, що можна довірити машині, та чи не підштовхне це працедавців до звільнень. На опитання відгукнулись 25 респондентів і їх відповіді нас зацікавили.
Штучний інтелект допомагатиме розробникам кодувати. GitHub запустив сервіс Copilot на AI за $10 на місяць
Спеціалісти GitHub від Microsoft розробили та запустили сервіс Copilot, що за допомогою штучного інтелекту додає пропозиції коду на основі попередньої строки або коментаря. Версія загальнодоступна для всіх розробників за $10 на місяць або $100 на рік.