Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Оксана СтепураГаряченьке
11 листопада 2026, 12:27
2026-11-11
«Зламали вдруге за тиждень, навіть із двофакторкою». Користувачі масово скаржаться на втрату Telegram-акаунтів. Як можна втратити акаунт навіть із додатковим захистом?
У Threads повідомляють про численні випадки зламів Telegram-акаунтів. Користувач повідомляють про вихід із месенджера на всіх пристроях і навіть видалення профілів, якими користувалися роками Деякі з них стверджують, що втратили доступ, хоча мали двофакторний захист і не переходили за підозрілими посиланнями.
У Threads повідомляють про численні випадки зламів Telegram-акаунтів. Користувач повідомляють про вихід із месенджера на всіх пристроях і навіть видалення профілів, якими користувалися роками Деякі з них стверджують, що втратили доступ, хоча мали двофакторний захист і не переходили за підозрілими посиланнями.
Зміст
Що розповідають користувачі?
Одна з користувачок Threads розповіла, що несподівано втратила Telegram-акаунт, яким користувалася 10 років. За її словами, месенджер вийшов з облікового запису одночасно на телефоні та ноутбуці, а повернути доступ не вдалося.
View on Threads
Інша користувачка поскаржилася, що її робочий Telegram зламали вже вдруге за тиждень, попри ввімкнену двофакторну перевірку. За її словами, вона не відкривала підозрілих посилань і нікому не передавала свій номер телефону.
View on Threads
А ще одна користувачка, під ніком vika_koshcheienko повідомила, що їй протягом семи годин надходили коди підтвердження входу. За словами жінки, невідомих активних сеансів, які можна було б завершити, вона не бачила. Кощеєнко стверджує, що зловмисники навіть змінили електронну пошту, прив’язану до профілю. При цьому двофакторний захист у неї також був увімкнений.
View on Threads
«Через 7 годин повикидало з усіх пристроїв. Я скинула аккаунт, вчора створила новий, буквально сьогодні його знову зламують», — розповіла вона.
«Чат переноситься до нової групи». Що за повідомлення з’являються в Telegram?
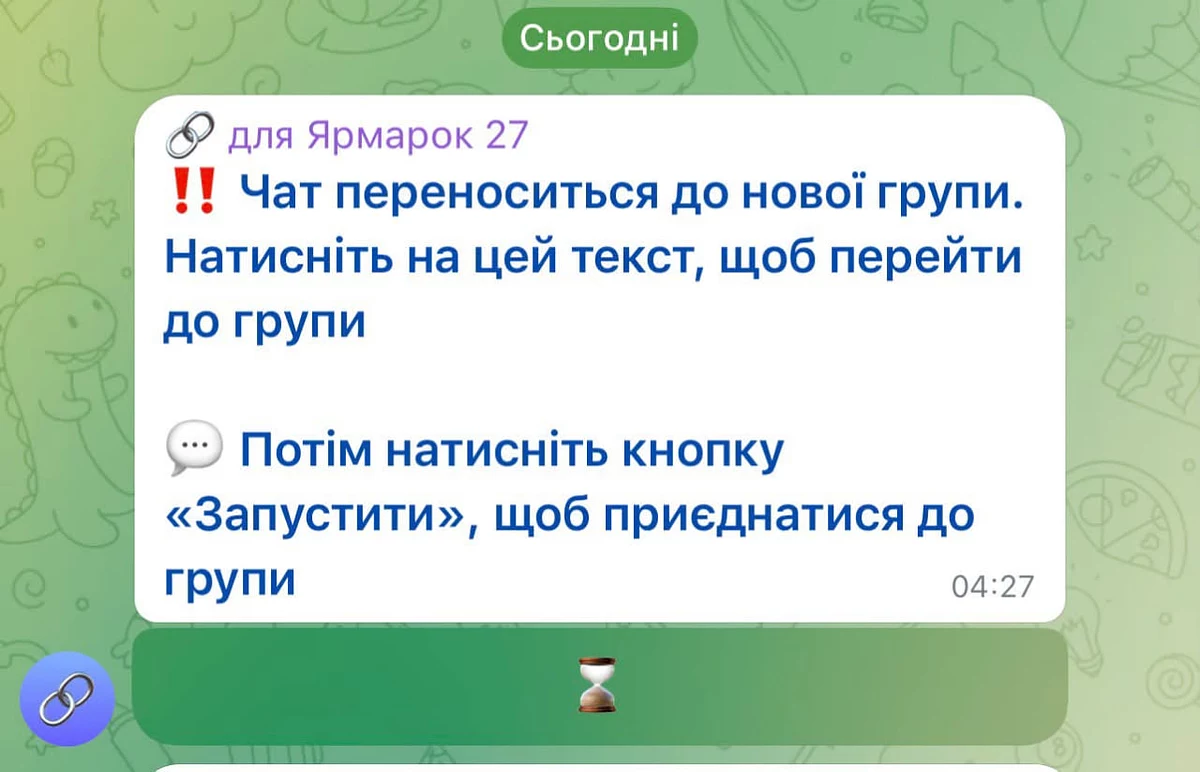
Тим часом у Telegram-групах поширюються підозрілі повідомлення про нібито переїзд чатів. Учасникам пишуть, що група переноситься, і пропонують натиснути на посилання, щоб не загубити її. Далі потрібно натиснути кнопку «Запустити».
Імовірно, замість нового чату користувач може потрапити до шахрайського бота або шкідливого застосунку. Там під виглядом перевірки, що людина не робот, можуть запропонувати ввести код підтвердження.
Після захоплення профілю шахраї можуть розіслати аналогічні повідомлення в інші групи від імені постраждалого користувача. Таким чином схема поширюється далі.
«Привіт, це ти на відео?»
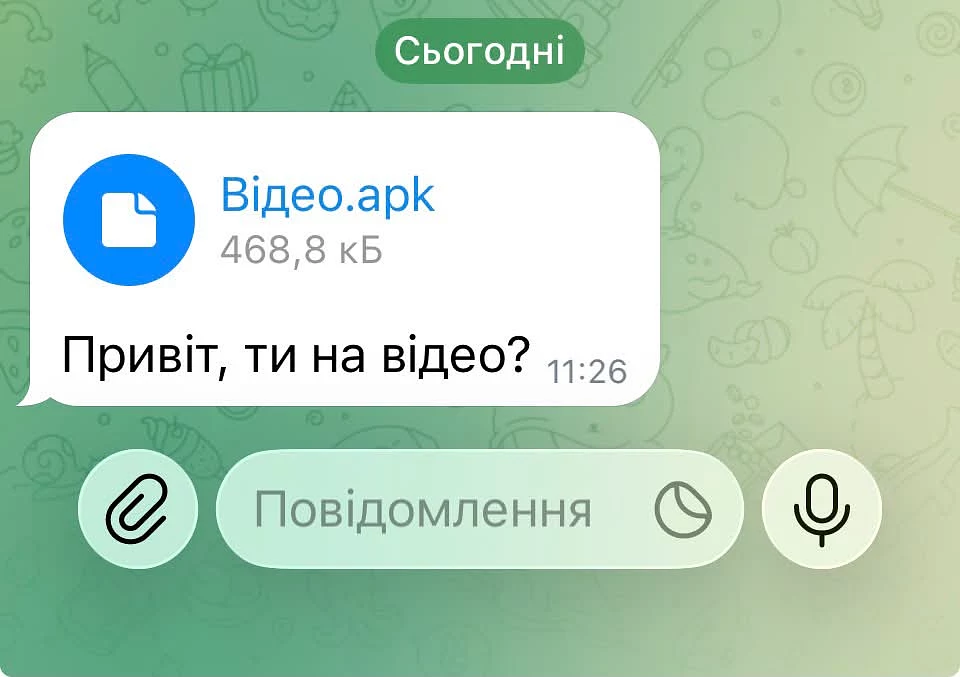
Інша відома схема — повідомлення на кшталт «Привіт, це ти на відео?» з прикріпленим файлом, який насправді має розширення APK. Оскільки APK — це файл для встановлення застосунків на Android, якщо користувач встановить шкідливу програму та надасть їй необхідні дозволи, вона може отримати доступ до конфіденційних даних, зокрема SMS і кодів підтвердження.
Такі атаки вже фіксували фахівці з кібербезпеки. Наприклад, уже повідомляли про поширення трояна Mamont через месенджери. Він може перехоплювати SMS і використовувати заражені пристрої для подальших розсилок.
Як зловмисники можуть викрасти вже авторизовану сесію Telegram?
Зловмисники також можуть викрасти дані вже авторизованої сесії Telegram, і тоді їм не знадобиться ні пароль, ні код підтвердження. Таке можливо, якщо на комп’ютер потрапила шкідлива програма. Вона може знайти файли, у яких Telegram Desktop зберігає дані для входу, та передати їх хакерам. Використовуючи ці дані, зловмисники можуть отримати доступ до акаунта без повторної авторизації.
Інструкція вд Кіберполіції
30 жовтня Кіберполіція опублікувала інструкцію для тих, хто втратив доступ до Telegram.
Якщо доступ уже втрачено, варто:
Звернутися до підтримки Telegram із номером телефону, посиланням на профіль та описом проблеми.
Попередити знайомих через інші канали зв’язку, щоб вони не відкривали підозрілих повідомлень від вашого імені.
Змінити паролі до сервісів, дані від яких могли зберігатися в листуваннях.
Спробувати повторно увійти в акаунт. Якщо вхід вдасться, перевірити активні сеанси й налаштування безпеки.
Також, щоб уникнути зламу, рекомендується підключити двофакторний захист і вимкнути автозавантаження файлів.
Раніше dev.ua писав про те, як шахраї використовують персоналізовані привітання з днем народження для викрадення Telegram-акаунтів. Маркетолог Олександр Сухомлин розповів про підозріле привітання, яке отримав у месенджері, та дослідив механізм схеми.
«Росіяни завжди хочуть когось трахнути». Микита Книш розповів FT, як українські хакери видавали себе за дівчат, зламували камери відеоспостереження та россайти заради перемоги
Видання Financial Times опублікувало статтю про роботу українських хакерів у війні проти рф, засновану на розмові з українським білим хакером Микитою Книшем. Він, як і сотні інших хакерів, допомагає боротися із російськими загарбниками в кіберпросторі. Наводимо адаптований переклад матеріалу.
Британець створив інструмент для злому Starlink з деталями на $25. Чи виведе він термінал з ладу? WIRED
Британський дослідник безпеки Леннерт Воутерс створив modchip — спеціальний інструмент злому, який можна приєднати до антени Starlink. Готові деталі для нього коштують $25.
10 серпня на конференції з безпеки Black Hat у Лас-Вегасі дослідник розкрив подробиці збоїв у терміналах Starlink та розповів про те, як серія апаратних недоліків дозволяє зловмисникам отримати доступ до системи і запустити власний код на пристроях. Про це написав WIRED.