Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Олег ОнопрієнкоГаряченьке
29 вересня 2026, 10:02
2026-09-29
Кіт на підвіконні допоміг українським кібер фахівцям викрити хакера з DarkNet
Українські фахівці з розвідки кіберзагроз компанії FS GROUP розповіли, як за допомогою стилістичних одкруківок та фотографій з соціальних мереж викривають хакерів та шахраїв.
Українські фахівці з розвідки кіберзагроз компанії FS GROUP розповіли, як за допомогою стилістичних одкруківок та фотографій з соціальних мереж викривають хакерів та шахраїв.
Про неочікувані прийоми з деанінозації злочинців розповів провідний аналітик розвідки загроз компанії FS GROUP, на ім’я Євген в матеріал Міністерства цифрової трансформації.
Як одеський кіт допоміг ФБР
Розвідка кіберзагроз — це процес збору тисяч розрізнених цифрових фрагментів для викриття осіб, які намагаються бути невидимими. Часто зловмисника видає деталь, яку він навіть не вважав доказом: старий нікнейм, улюблений пароль або фотографія.
Саме так українські аналітики вирахували учасника топового хакерського угруповання (ймовірно, ZeuS), який переховувався в Італії. Вирішальною зачіпкою стала аватарка в його WhatsApp.
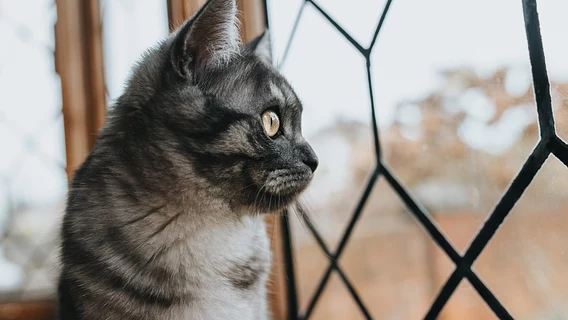
«На знімку був просто кіт, що сидів на підвіконні. Але за краєвидом на фоні ми встановили, що фото зробили в Одесі, визначили точний поверх і квартиру його родини. Незабаром хлопця затримало ФБР та екстрадувало до США», — згадує Євген.
Стилометрія: коли людину видає пробіл
Навіть якщо злочинець роками користується зашифрованими месенджерами, кожна його дія створює унікальний цифровий портрет. Один із головних методів аналітиків — стилометрія (аналіз стилю письма). Фахівці звертають увагу на те, як людина будує речення, де ставить розділові знаки, чи робить пробіл перед комою і навіть чи використовує клавішу Tab замість кількох пробілів поспіль.
«Ми семантично розбираємо листування. Такі контрастні маркери дають змогу прив’язатися до особи навіть у найглибшому DarkNet», — пояснює аналітик.
Додатково скануються цифрові ідентифікатори: якщо хакер довго використовує один нікнейм на різних майданчиках, його активність легко зібрати в єдиний профіль, який часто приводить до реального імені. Не рятує і криптовалюта. За словами експерта, гроші, сплачені як викуп, одразу отримують мітку «Ransomware» (вірус-вимагач). Навіть якщо їх дроблять через міксери, перекази на відкритих блокчейнах залишають чіткий слід.
"Криптовалюта не дає повної анонімності. Гроші, сплачені за викрадені дані, одразу стають «брудними» й отримують мітку Ransomware. Де б вони не спливли і як би їх не дробили через міксери, вони матимуть чіткий слід — звідки вийшли і куди дійшли", — розповів Євген.
DarkNet як сервісна екосистема
Після розквіту угруповань-вимагачів (Conti, TrickBot, LockBit) у 2020–2021 роках та серії гучних поліцейських облав, тіньовий ринок змінився. Хакерам більше не потрібно виконувати весь цикл атаки власноруч — процеси розділені на вузькі спеціалізації. Одні шукають вразливості, інші продають доступ, треті відмивають гроші.
«DarkNet — це ніби супермаркет. Там є пропозиції на будь-який смак: від брокерів, які продають доступи до корпоративних мереж, до вразливостей нульового дня за $200–300 тисяч», — розповідає фахівець.
У 2022 році американська Qintel придбала українську компанію FS GROUP. Тепер вітчизняна команда працює з платформою кіберрозвідки Platform Blue, якою користуються правоохоронці, військові та уряди різних країн. Хоча українські аналітики не затримують хакерів особисто, вони збирають доказову базу, яку передають іноземним партнерам (таким як ФБР) виключно через компетентні державні органи України. Через високий ризик помсти з боку кіберзлочинців, імена фахівців та більшість технічних деталей компанії суворо засекречені.
Українські хакери заявили, що отримали документацію щодо 70-ти проєктів російського флоту. Серед них — підводні човни, робототехніка та навігація без GPS
Як ламають відео-ігри та викладають їхні піратські копії? Розповідає програміст
Що, юний хакер, тобі цікаво, які ігри ще досі не крякнули? Тоді мерщій читай цю статтю. Нижче ми розглянемо, які технології використовуються для захисту ігор від злому. Також не пройдемо повз рекордсменів. Дізнаємося про рекордний час, за який вдалося зламати гру. Та розглянемо справжніх «міцних горішків».










Вступление я прочитал, а сама статья то где? Про кота хотя бы.