PHP шатдаун прокатився Європою. А що в Україні? Всі сайти готові до атак?
Штучний інтелект знов змусив світ панікувати. З його допомогою була знайдена серйозна вразливість в коді PHP. Ця помилка тихо існувала там понад 10 років (починаючи з PHP 5.4), поки дослідницька команда з кібербезпеки Wiz Research, озброєвшись іструментами Open AI, не знайшла її в серпні 2026 року і передала розробникам PHP для закриття діри.
Штучний інтелект знов змусив світ панікувати. З його допомогою була знайдена серйозна вразливість в коді PHP. Ця помилка тихо існувала там понад 10 років (починаючи з PHP 5.4), поки дослідницька команда з кібербезпеки Wiz Research, озброєвшись іструментами Open AI, не знайшла її в серпні 2026 року і передала розробникам PHP для закриття діри.
До 20 жовтня про існування цієї діри знало лише обмежене коло дослідників та розробників PHP. Але, як це зазвичай і буває, на жаль, відбувся витік даних.
PHP Foundation хотіли без спішки випустити патчі та публічно оголосити про проблему пізніше в жовтні, щоб дати великим організаціям час спокійно підготуватися. Не вийшло. Довелося оперативно випускати оновлення 21 жовтня.
Тобто склалася тимчасова ситуація, коли інструкція з злому вже була у відкритому доступі у хакерів, а адміністратори сайтів тільки-но дізналися про проблему й отримали оновлення.
Саме в це вікно, коли загроза вже стала масовою, а патчі ще тільки розгорталися на серверах, державні органи по всьому світу й почали масово вимикати свої публічні сервіси, щоб упереджувально убезпечити їх від можливого злому.
Деякі європейські країни вимикали державні ресурси, вимикали окремі систем BBC, проєкти Wikipedia.
У Франції, наприклад, вимикали веб-сайти місцевих органів влади (префектур), якими керує Міністерство внутрішніх справ, та вебсайт префектури поліції Парижа, а також окремі веб-сайти й додатки телеком-компанії Orange SA, урядовий портал.
І не даремно. Cloudflare зафіксувала масові (мільйонні) сканування мережі та перші спроби хакерів автоматично атакувати всі підряд сайти.
Прем'єр-міністр Японії Санае Такаїті навіть закликала людей перевірити, чи працюють їхні загальнодоступні вебсайти на PHP. Цей пост передивилися 96 млн разів.
Взагалі-то десь 70% сайтів світу працюють на PHP. І проблема криється не у вашому сайті чи плагінах (як-от WordPress чи Drupal), а в самому «фундаменті» — внутрішньому коді інтерпретатора PHP, який обробляє запити користувачів на сервері. Зловмисник може віддалено виконати будь-який програмний код на сервері без вашого відома. Це дозволяє хакерам отримати повний контроль над сервером, вкрасти бази даних, видалити файли або використовувати сайт для атак на інших.
Виглядає дійсно лячно.
І одразу напрошується питання: а що у нас в Україні з сайтами на PHP? Чому Європа панікувала, а у нас тиша?
Все, що я бачив: Держспецзв’язку (CERT-UA) зробила попередження (в обід, вже 22 жовтня):
«Наполегливо рекомендуємо якнайшвидше оновити PHP на підтримуваних гілках до виправлених версій та перезапустити сервіси PHP (systemctl restart php-fpm). Це єдиний підтверджений і надійний шлях повного захисту».
Не знаю, скільки людей його бачили. Але чомусь думаю, що мало. Не думаю також, що це новина рівня виступу Зеленського, але наш уряд, його голова, з рештою, профільне міністерство точно мали б виступити з попередженням.
Я такого не знайшов.
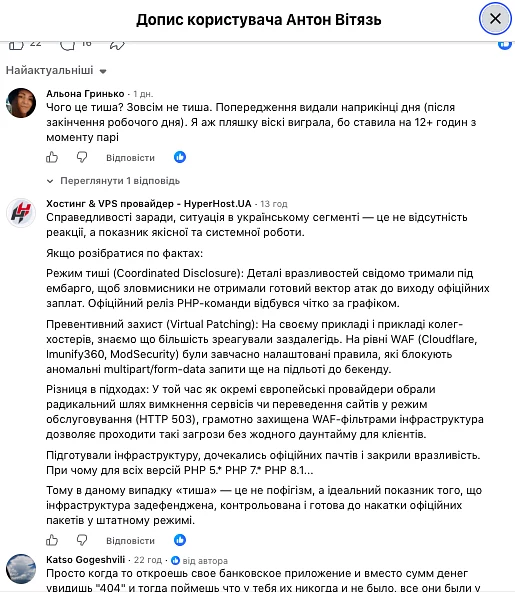
Як написав у своєму коментарі на Facebook сервіс хостингу HyperHost: ситуація в українському сегменті — це не відсутність реакції, а показник якісної та системної роботи. «Різниця в підходах: у той час як окремі європейські провайдери обрали радикальний шлях вимкнення сервісів чи переведення сайтів у режим обслуговування (HTTP 503), грамотно захищена WAF-фільтрами інфраструктура дозволяє проходити такі загрози без жодного даунтайму для клієнтів», — прокоментував сервіс.
Хотілося б в це вірити.
Але поки що є ще одне пояснення, чому у нас ще нічого не упало. Його дав мені експерт з кібербезпеки Андрій Баранович (Sean Townsend): незважаючи на багато спроб зловмисників, працюючого експлойту (тобто програми-кілера сайтів) поки немає.
«Він може з’явитися з хвилини на хвилини», — каже Андрій.
Що це для нас буквально означає: як тільки це станеться, ми майже одразу і дізнаємося, чим для нас була українська тиша: гарним рівнем підготовки, чи навпаки — недбалістю.
Поки воно не посипалося. І це добре. Але далеко не факт, що не посипиться вже завтра.
Що треба зробити?
Ось проста рекомендація від Sean Townsend: «Оновити PHP або відключити фічі, пов’язані з вразливістю на рівні конфігурації (але краще — оновити). Це просто зробити, якщо у тебе тазик з Wordpress. А якщо великий сервіс — дуже боляче».