Наталя ХандусенкоГаряченьке
20 липня 2026, 11:10
2026-07-20
російські хакери заражають українські пристрої вірусами за допомогою фейкових CAPTCHA
російські державні хакери використовують відому схему ClickFix, щоб обманом змусити користувачів в Україні заразити свої пристрої вірусами-викрадачами даних.
За інформацією CERT-UA, за цими атаками стоїть група UAC-0145. Це підрозділ відомого хакерського угруповання Sandworm, яке підпорядковується гру.
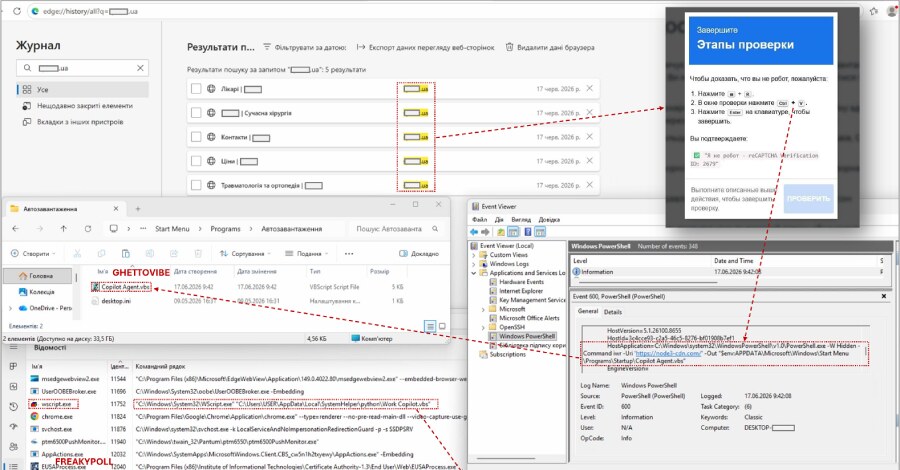
Було виявлено, що у цих атаках зловмисники використовують фальшиві перевірки CAPTCHA на зламаних вебсайтах, які інструктують потенційних жертв виконати команду PowerShell у терміналі, пише The Hacker News.
«Згадана команда, як приклад, могла бути призначена для завантаження та збереження VBS-файлу в каталозі автозавантаження Startup; один із варіантів такої програми мав назву GHETTOVIBE», — зазначили в CERT-UA.
Атаки також передбачають використання SCOUTCURL — скрипту PowerShell, який проводить базову розвідку, збираючи інформацію про заражену машину. Серед інших шкідливих програм, виявлених на уражених кінцевих точках, є такі:
FLUIDLEECH та LOADLOOP, які виконують роль завантажувачів (loader), причому перший маскується під програмне забезпечення для видалення комп’ютерних вірусів. FREAKYPOLL — бекдор (backdoor), написаний мовою Python.
За оцінками, у межах цієї кампанії в період із червня по липень 2026 року було зламано щонайменше 10 вебсайтів. Окрім використання Cloaking.House — сервісу фільтрації трафіку, який дозволяє показувати різні сторінки різним відвідувачам, — зловмисники також застосовували кастомний інструмент під назвою SMARTAXE для динамічної зміни вмісту вебсторінки залежно від відвідувача сайту та відображення перевірки CAPTCHA.
Для впровадження вмісту CAPTCHA у вебсторінку застосовується техніка EtherHiding. Вона дозволяє отримувати доменне ім’я віддаленого ресурсу зі смартконтракту Ethereum за допомогою адреси, вказаної у вихідному коді.
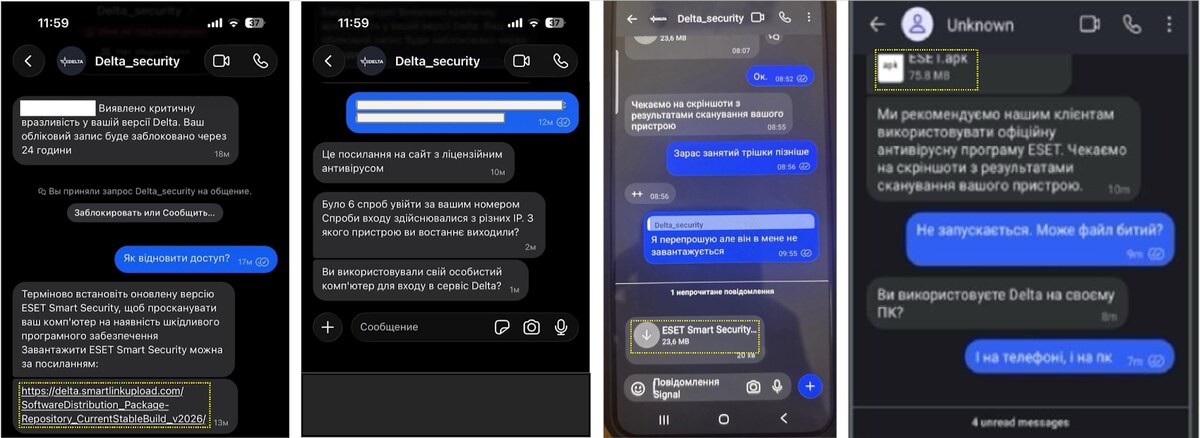
CERT-UA зазначає, що також було виявлено інші техніки атак, які зловмисники використовували для проникнення на пристрої. Серед них — впровадження бекдорів на Android-пристрої шляхом розповсюдження APK-файлів через месенджери під виглядом інструментів безпеки. Шкідливе програмне забезпечення, вбудоване в APK-файл, є повнофункціональним бекдором під кодовою назвою COWARDDUCK, який здатний приховано збирати такі дані:
контакти;
файли з певними розширеннями (».conf», «.json», «.ovpn», «.txt», «.doc», «.docx», «.xls», «.xlsx», «.pptx», «.zip» та «.rar») із каталогів: «DCIM», «Документи», «Завантаження», «Зображення» та «Сигналізації»;
геолокацію в режимі реального часу.
Паралельно з цим шкідливе програмне забезпечення використовує API хмарного сервісу Dropbox для вивантаження файлів, тоді як команди або дані воно отримує із зовнішнього сервера або з легітимних сайтів, таких як steamcommunity[.]com.
Українського хакера REvil Ярослава Васинського засудили до майже 14 років ув'язнення та багатомільйонного штрафу. 15 цікавих фактів про нього
Техаський суд засудив україського хакера Ярослава Васинського, який був пов’язаний з угрупованням REvil (відомої також як Sodinokibi), брав участь у понад 2500 хакерських атаках та вимаганні у жертв понад $700 млн викупу, до 13 років і семи місяців ув’язнення. Крім того, хакеру доведеться сплатити штраф у $16 млн.
dev.ua вибрав 15 цікавих фактів про українського хакера.
(текст від 24 грудня 2021 року)
«Росіяни завжди хочуть когось трахнути». Микита Книш розповів FT, як українські хакери видавали себе за дівчат, зламували камери відеоспостереження та россайти заради перемоги
Видання Financial Times опублікувало статтю про роботу українських хакерів у війні проти рф, засновану на розмові з українським білим хакером Микитою Книшем. Він, як і сотні інших хакерів, допомагає боротися із російськими загарбниками в кіберпросторі. Наводимо адаптований переклад матеріалу.