Стас ЮрасовЗдолай шахрая
19 серпня 2026, 11:48
2026-08-19
ШІ-вакансії та пастка з «оплатою за софт»: Як шахраї маскуються під IT-компанії та викачують гроші з українських спеціалістів
Український IT-ринок зіткнувся з новою хвилею вишуканого онлайн-шахрайства. Зловмисники активно паразитують на тренді штучного інтелекту, створюючи образ прогресивних міжнародних стартапів. Вони заманюють шукачів роботи привабливими умовами, проводить цілком переконливі співбесіди, а на етапі онбордингу викачують гроші з банківських карток під приводом купівлі корпоративного софту чи доступу до внутрішньої бази знань.
Український IT-ринок зіткнувся з новою хвилею вишуканого онлайн-шахрайства. Зловмисники активно паразитують на тренді штучного інтелекту, створюючи образ прогресивних міжнародних стартапів. Вони заманюють шукачів роботи привабливими умовами, проводить цілком переконливі співбесіди, а на етапі онбордингу викачують гроші з банківських карток під приводом купівлі корпоративного софту чи доступу до внутрішньої бази знань.
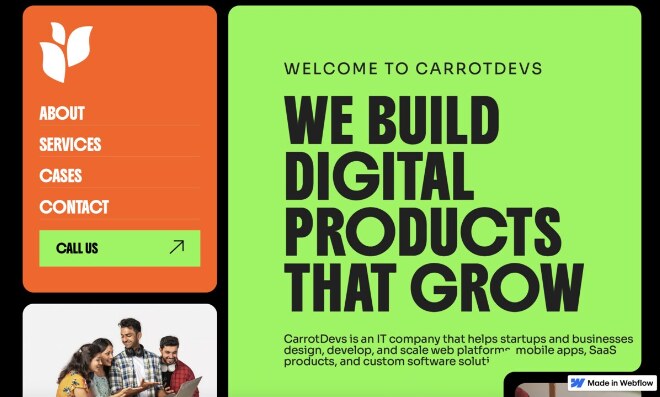
Про ймовірну аферу навколо фейкової компанії CarrotDevs у соцмережах розповіла UX/UI-дизайнерка Анастасія Кристопчук, а також інші фахівці, які ледь не стали жертвами цієї схеми.
Ідеальний офер, який виявився пасткою
Схема починається стандартно: на популярних майданчиках для пошуку роботи, зокрема на Work.ua, з’являються вакансії для віддаленої співпраці. Умови виглядають надто привабливо, а процес рекрутингу розгортається нетипово швидко.
Анастасія Кристопчук ділиться, що вакансія від «канадської IT-компанії» CarrotDevs одразу привернула її увагу. Після відгуку з нею оперативно зв’язалася HR-менеджерка й запропонувала пройти тестове завдання. За словами дизайнерки, тестове виявилося дуже легким і коротким, тому вона без вагань погодилася його виконати.
Справжні підстави для довіри з’явилися під час технічної співбесіди. Дизайнерка зазначає, що «тімлід», який проводив інтерв’ю, ставив дійсно глибокі та фахові запитання, створюючи враження спілкування з реальним досвідченим айтівцем. Невдовзі кандидатці надіслали офер. Однак пізніше з’ясувалася тривожна деталь: файл із виконаним тестовим завданням представники компанії навіть не відкривали.
Червоні прапорці, на які варто звертати увагу
Сумніви щодо легітимності працедавця почали наростати, коли від Анастасії вимагали надати особисті документи ще до того, як надали для ознайомлення контракт чи трудовий договір. Поступово почали випливати й інші підозрілі деталі, які склалися в цілісну картину.
«По-перше, щоб скласти трудовий договір, я мала надати їм усі свої документи навіть не бачачи цей договір в обличчя…», — ділеться Анастасія.
Анонімність та комунікація. Рекрутери використовували звичайні безкоштовні поштові скриньки замість корпоративних адрес на власному домені. Під час співбесіди представники компанії категорично відмовлялися вмикати відеокамери.
Сліди в мережі. У професійній мережі LinkedIn не вдалося знайти жодного співробітника, вказаного в офері чи причетного до компанії.
Дивні невідповідності. Позиціонуючи себе як канадський бізнес, компанія проводила весь рекрутинг виключно українською мовою. Офіційний сайт був швидко створений на конструкторі Webflow, а на аватарці HR-менеджерки в Telegram стояло очевидно згенероване штучним інтелектом зображення.
Як працює механізм викачування грошей
Найцікавіше починається після того, як кандидат приймає офер. Його переводять на етап так званого «онбордингу» й просять зареєструватися на спеціальній внутрішній платформі — у випадку однієї з постраждалих вона називалася TheFamoso.
На цій платформі фейкові ментори та тімліди створюють видимість робочого процесу та повідомляють, що для початку роботи необхідно оформити платну підписку на корпоративну WIKI-систему чи спеціальне програмне забезпечення. Представники компанії переконують, що ці витрати обов’язково компенсують із першою ж зарплатою, однак закликають «не втрачати час» і сплатити невелику суму — близько $7 — самостійно просто зараз.
«Вони ще казали, що компенсують спортзали і навчання до 2000$ на рік», — додала під дописом Анастасія.
Про розв’язку цієї історії розповіла інша дівчина (користувачка Threads із ніком sunflower_0.02), яка потрапила в аналогічну ситуацію. Вона перейшла за посиланням і виконала оплату. Насправді ж невелика сума підписки — це лише прикриття. Фішингова сторінка перехоплює повні дані банківської картки, включаючи номер, термін дії та CVV-код.
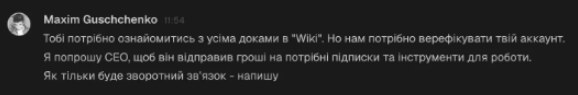
«Менеджер» компанії попросив її ознайомитися з внутрішніми документами у «Wiki».
»…тільки ти ознайомлюєшся і все, потім пише типу треба верифікації і заплатити за wiki на їхній платформі, там типу їх місцева бібліотека і доступ тільки після оплати, на скріні шахрай говорить що скаже CEO щоб відправив мені кошти, щоб я не платила зі свого карману…», — розповідала дівчина в Threads.
Одразу після цього з рахунку жертви починаються спроби списати всі наявні кошти та кредитні ліміти.
«Ти зробив підписку, оплатив, і все ти молодець, є доступ на wiki читай, сьогодні я помітила що була неудачна оплата, бо звісно шахраї отримали дані картки», — каже sunflower_0.02.
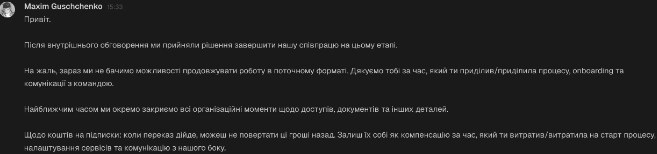
Але як тільки доступ до рахунку блокується, псевдопрацедавці миттєво припиняють комунікацію або повідомляють, що «співпраці не вийде», і блокують користувача.
Що відомо про CarrotDevs зараз
На момент публікації матеріалу dev.ua не знайшов жодних підтверджень існування CarrotDevs як офіційно зареєстрованого бізнесу чи реальної IT-компанії. Соціальні мережі бренду або повністю порожні, або не містять жодних ознак реальної діяльності. Скільки саме спеціалістів могли постраждати від дій цих аферистів, наразі залишається невідомим. Але ми бачимо, що під постом sunflower_0.02 в Threads почали з’являтися коментарі інших жертв, які потрапили в ту ж саме пастку.
Редакція dev.ua готова опублікувати позицію CarrotDevs і звернулася за офіційним коментарем на електронну пошту, вказану на їхньому сайті.
Пам’ятайте про головний принцип працевлаштування. Жодна легітимна компанія ніколи не вимагає від кандидатів грошей. Працедавець платить вам за виконану роботу, а не навпаки.
Безкоштовна адреса для HR міжнародної IT-компанії — серйозний привід для додаткової перевірки.
Сайт сьогодні — слабкий доказ існування бізнесу. Його можна швидко створити, а тексти, фотографії співробітників і кейси — згенерувати ШІ.
Перевіряти потрібно також юридичну реєстрацію компанії у відповідній країні, історію домену, профілі реальних співробітників, давність їхньої активності, згадки про компанію в незалежних джерелах, історію вакансій та відповідність контактів офіційному домену. «Професійна співбесіда» більше не є надійною перевіркою.
Ігноруйте вимоги щодо самостійної купівлі софту чи верифікації. Вимоги оплатити доступ до внутрішньої WIKI, навчальних матеріалів, «корпоративного програмного забезпечення» чи проходження перевірки з обіцянкою подальшої компенсації — це 100% ознака афери.
Ніколи не вводьте дані банківських карток на невідомих ресурсах. Будь-які прохання вкласти власні кошти або ввести реквізити картки (включно з терміном дії та CVV-кодом) на сторонніх «онбординг-платформах» гарантовано призведуть до викрадення ваших заощаджень. (До речі, в просунутих банках користувачу надається динамічний CVV, який змінюється кожну годину. Тож можна не лякатися, що спишуть гроші).
Надавайте документи тільки після встановлення того, кому саме ви їх передаєте і навіщо. Паспорт, ID-картка, податковий номер, селфі з документом, банківські реквізити — цінні дані. До передачі документів кандидат повинен щонайменше розуміти: яка юридична особа їх отримує, для якої мети, які саме дані необхідні і на якій підставі. Особливо небезпечні запити на: фото банківської картки; CVV2/CVC2, PIN; коди підтвердження банку; пароль до банкінгу; Дія.Підпис за інструкцією сторонньої людини; демонстрацію екрана під час входу в банк; встановлення програм віддаленого доступу.
Якщо платіж усе-таки необхідний — не переходьте до оплати за посиланням із чату. Самостійно знайдіть офіційний сайт постачальника програмного забезпечення та перевірте домен. Наприклад, якщо «роботодавець» стверджує, що потрібно купити відомий комерційний продукт, не користуйтеся його кнопкою Pay/Subscribe/Activate. Знайдіть виробника самостійно і перевірте, чи взагалі існують названі продукт, тариф і спосіб оплати. В багатьох банківських застосунках є можливість випустити віртуальну картку на одноразовий платіж або на платіж не вище вказаної суми — це зручно використовувати у сумнівних випадках оплати, якщо ви все ж таки на неї наважилися.