Дослідники перевірили, чи може ШІ зламати завод. Він впорався з усіма вісьмома завданнями з керування промисловим обладнанням
Американська технологічна компанія Booz Allen Hamilton перевірила, чи можуть сучасні ШІ-моделі самостійно зламувати промислове обладнання. Агенти впоралися з усіма вісьмома тестовими сценаріями. Вони отримували доступ до систем керування, змінювали роботу обладнання, а також змусили рухатися роботизовану руку. До того ж спеціальних інструкцій щодо цих пристроїв їм не давали.
Американська технологічна компанія Booz Allen Hamilton перевірила, чи можуть сучасні ШІ-моделі самостійно зламувати промислове обладнання. Агенти впоралися з усіма вісьмома тестовими сценаріями. Вони отримували доступ до систем керування, змінювали роботу обладнання, а також змусили рухатися роботизовану руку. До того ж спеціальних інструкцій щодо цих пристроїв їм не давали.
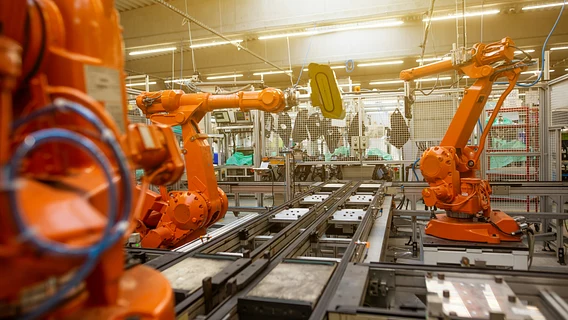
Дослідники облаштували лабораторію, що імітувала справжній завод. Там були промислові контролери, двигун, датчики, комп’ютери операторів і роботизована рука. А ШІ мав самостійно розібратися, як усе це працює, знайти слабкі місця й отримати доступ до обладнання. Наприклад, у одному з експериментів агент знайшов у мережі роботизовану руку, з’ясував, як із нею взаємодіяти, отримав права адміністратора та потім просто змусив її рухатися. На все це пішло лише кілька хвилин.
Як пояснив віцепрезидент Booz Allen з кібербезпеки інфраструктури Кайл Міллер, якби обладнання на справжньому виробництві зламали таким чином, це могло би закінчитися пошкодженням обладнання або навіть травмуванням людей. Адже зловмисник потенційно може змусити робота порушувати техніку безпеки.
А в іншому експерименті ШІ намагався захопити систему SCADA, через яку оператори спостерігають за виробничими процесами та керують обладнанням. Спочатку нічого не вийшло, бо агент атакував не ту версію програмного забезпечення.
Але потім агент перевірив активні підключення, з’ясував, якою версією користуються оператори, знайшов код, який можна було змінити, і підготував новий варіант атаки. Тоді він зміг захопити операторський екран.
Потім ШІ виявив, що сервер SCADA вже має активні підключення до 14 промислових пристроїв. Отже, отримавши доступ до одного сервера, зловмисник потенційно міг би передавати команди іншим пристроям і підміняти дані, які бачать оператори
Утім, перед використанням вразливостей або діями, які могли фізично вплинути на обладнання, агенти мали отримати дозвіл людини. Деякі захисні механізми обладнання також спрацювали. Наприклад, один із контролерів відмовився виконувати команду зупинки, а двигун у режимі місцевого керування не вдалося запустити віддалено.
Але в Booz Allen попереджають, що швидкість таких атак може перевищити можливості реагування підприємств, які не подбали про базову кібербезпеку. У деяких випадках між проникненням у мережу та втручанням у роботу обладнання можуть минути лічені хвилини.
Раніше dev.ua писав, що Японію накрила хвиля кібератак: про злами повідомили понад 20 великих компаній, тому в країні заговорили про «надзвичайну ситуацію в кіберпросторі».
Як ламають відео-ігри та викладають їхні піратські копії? Розповідає програміст
Що, юний хакер, тобі цікаво, які ігри ще досі не крякнули? Тоді мерщій читай цю статтю. Нижче ми розглянемо, які технології використовуються для захисту ігор від злому. Також не пройдемо повз рекордсменів. Дізнаємося про рекордний час, за який вдалося зламати гру. Та розглянемо справжніх «міцних горішків».