Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Наталя ХандусенкоШІ
4 листопада 2026, 10:28
2026-11-04
Полювання на токени: нові віруси-інфостілери викрадають акаунти ChatGPT, Claude та Copilot
Шкідливе програмне забезпечення типу infostealer розширює свою діяльність: тепер під прицілом не лише збережені в браузерах паролі, а й акаунти штучного інтелекту та інструменти для розробників. Віруси WardenStealer та Aoki збирають файли кукі, токени OAuth, API-ключі та конфігураційні файли, що дозволяє кіберзлочинцям отримувати доступ до акаунтів жертв в обхід процедури повторної авторизації.
Шкідливе програмне забезпечення типу infostealer розширює свою діяльність: тепер під прицілом не лише збережені в браузерах паролі, а й акаунти штучного інтелекту та інструменти для розробників. Віруси WardenStealer та Aoki збирають файли кукі, токени OAuth, API-ключі та конфігураційні файли, що дозволяє кіберзлочинцям отримувати доступ до акаунтів жертв в обхід процедури повторної авторизації.
Згідно з дослідженням компанії SpyCloud, цілями зловмисників стали Claude Code, OpenAI Codex, Cursor, GitHub Copilot, а також десктопні додатки Claude та ChatGPT, пише Cyber Press.
Фахівці SpyCloud повідомили про виявлення логів з понад 130 000 унікальних випадків зараження вірусом WardenStealer починаючи з серпня 2026 року. При цьому експлойт не використовує нових уразливостей у самих модель ШІ — шкідливе ПЗ, потрапляючи на комп’ютер жертви, просто копіює цінні файли з передбачуваних системних директорій. Незалежне дослідження Gen Digital також підтверджує цей масштабний зсув у бік викрадення облікових даних ШІ, історії листування та проєктної інформації.
Як інфостілери захоплюють акаунти ШІ
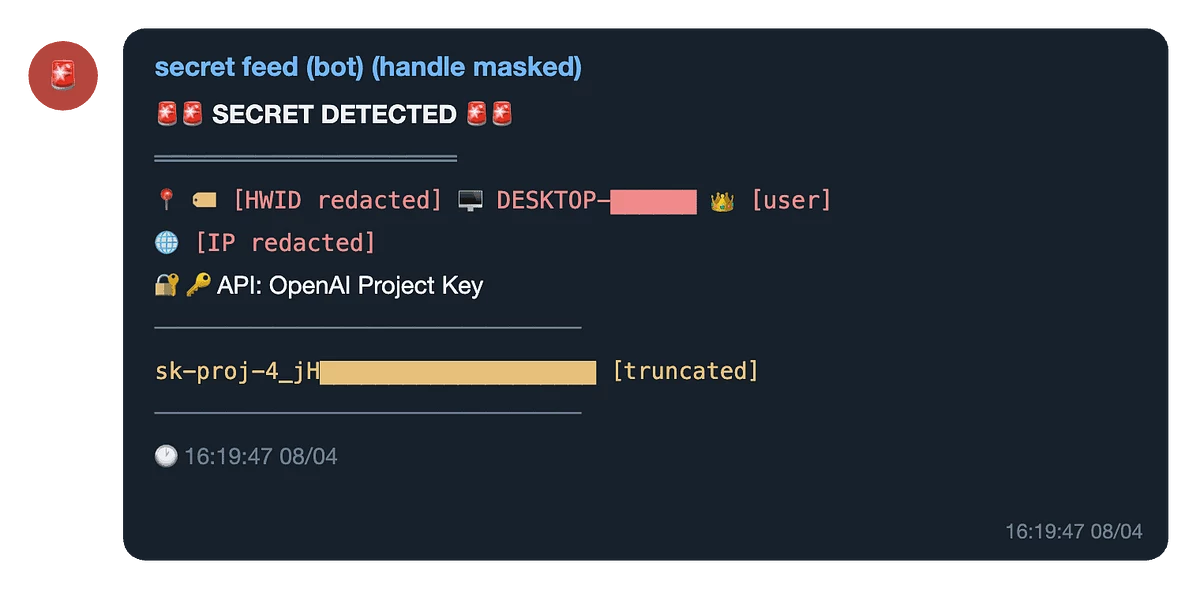
Приклад повідомлення від Telegram-бота, який зливає викрадені API-ключі ШІ злочинцям (Джерело: SpyCloud)
WardenStealer — це шкідлива програма для Windows, написана мовою Rust, яка розповсюджується за модельними передплатами у даркнеті. SpyCloud уперше зафіксувала її 3 серпня 2026 року. Програма збирає облікові дані браузерів, криптогаманців, месенджерів, інструментів віддаленого доступу та ШІ-софту. Викрадені файли Claude Code містили токени доступу OAuth, дані облікових записів та реквізити підключених серверів Model Context Protocol (MCP), які з'єднують ШІ-асистентів із зовнішніми базами даних та інструментами.
Aoki — ще один вірус для Windows (написаний на Go), помічений SpyCloud 4 жовтня 2026 року. Він зберігає викрадені дані ШІ в окремій папці AISessions із підкаталогами для ChatGPT, Claude Code, Claude Desktop, Codex, Copilot та Cursor.
Головна загроза: викрадення сесій та матеріальні збитки
Основним ризиком є захоплення сесії. Дійсний викрадений cookie-файл дозволяє нападнику продовжити авторизовану сесію без введення пароля чи проходження двофакторної автентифікації.
Крім того, викрадення токенів живить підпільний ринок:
злочинці продають передплати на ШІ та доступ до API зі знижками від 40% до 91%;
виникає явище LLMjacking — використання чужих оплачених ресурсів ШІ у власних цілях. Дослідження Sysdig (травень 2024 року) показує, що найгірший сценарій несанкціонованого використання Claude у кількох регіонах може коштувати організації понад $46 000 на день;
викрадені конфігурації та історія промптів можуть розкрити вихідний код розробок, внутрішні системи або корпоративні таємниці.
Рекомендації для фахівців із безпеки
Експерти закликають фахівців із кібербезпеки обов’язково перевіряти ШІ-додатки під час розслідування інцидентів на робочих станціях розробників.
У разі підозри на компрометацію необхідно з безпечного пристрою:
завершити всі активні сесії акаунта;
змінити (зробити ротацію) всі API-ключі та реквізити OAuth;
перевірити та оновити підключення MCP;
проаналізувати логи використання ресурсів на наявність аномального витрачання лімітів чи коштів.
«Чи є у мене талант, якщо комп’ютер може імітувати мене?». Штучний інтелект пише книги авторам Amazon Kindle. The Verge поспілкувався з авторами та виявив багато цікавого
Письменники-романісти використовують штучний інтелект для створення своїх творів. Видання про технології The Verge поспілкувалося з письменницею Дженніфер Лепп, яка випускає нову книгу кожні дев’ять тижнів, й дізналося про те, як працює штучний інтелект для написання романів. Наводимо адаптований переклад статті.
Хочете повідомити важливу новину? Пишіть у Telegram-бот
Головні події та корисні посилання в нашому Telegram-каналі