Північна Корея відмиває вкрадену на Binance крипту через власні мемкоїни
Замість традиційних криптоміксерів зловмисники масово створюють власні нікому не потрібні мемкоїни, щоб непомітно переказувати кошти через децентралізовані біржі.


Замість традиційних криптоміксерів зловмисники масово створюють власні нікому не потрібні мемкоїни, щоб непомітно переказувати кошти через децентралізовані біржі.
Замість традиційних криптоміксерів зловмисники масово створюють власні нікому не потрібні мемкоїни, щоб непомітно переказувати кошти через децентралізовані біржі.
Як зазначають аналітики компанії Elliptic, нову тактику помітили під час відстеження коштів, викрадених у криптобіржі Binance. Хакери створюють токени-одноденки з типовими для мемкоїнів логотипами (мавпи, тварини чи навіть зображення Ілона Маска) і використовують їх як інструмент для заплутування слідів.
Сама схема працює в чотири етапи. Спочатку зловмисники генерують новий токен за допомогою загальнодоступних інструментів і створюють пул ліквідності на децентралізованій біржі, об'єднуючи мемкоїн із реальним активом (наприклад, токеном NEAR). Далі одна група підконтрольних хакерам гаманців закидає в пул вкрадену крипту, купуючи нові мемкоїни. Одразу після цього інша група гаманців продає ці ж мемкоїни назад у пул, виводячи вже «чисті» кошти.
Головна хитрість полягає в тому, що вкрадена криптовалюта ніколи не переміщується безпосередньо між гаманцями злочинців. Для стороннього спостерігача або автоматизованих систем безпеки кінцевий рахунок виглядає як звичайний трейдер, який вдало поспекулював на новому токені. Сама ж монета після кількох годин активності просто закидається і більше ніколи не торгується.
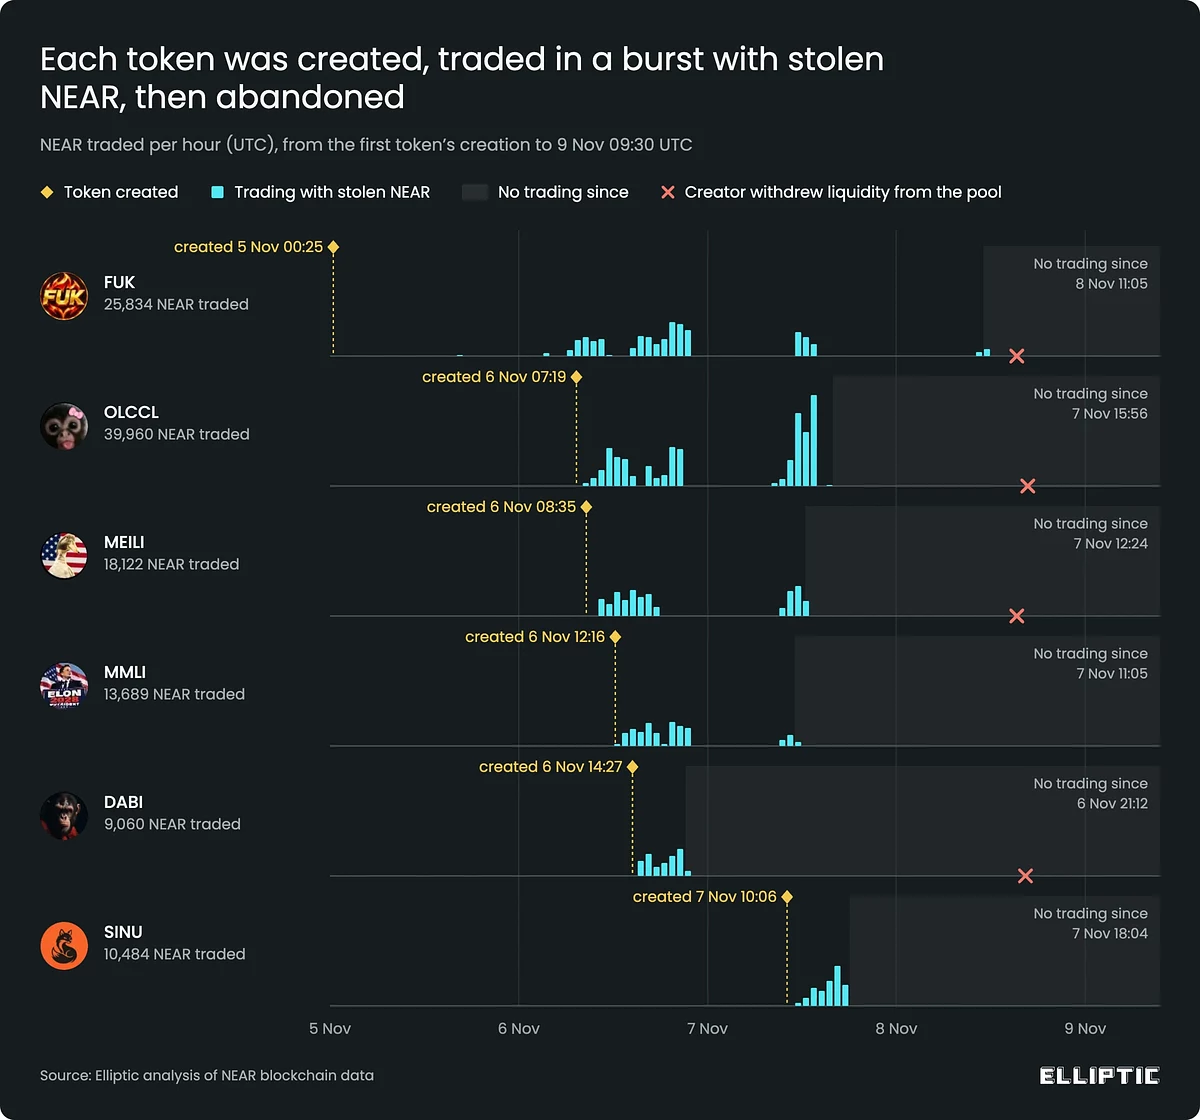
За даними дослідників, у мережі NEAR у такий спосіб вже прогнали близько $430 000. Хоча суми поки невеликі, схема є надзвичайно вигідною для зловмисників. Створення одного токена в цій мережі обходиться приблизно у $90, що дозволяє хакерам генерувати їх сотнями. Схожі операції вже фіксувалися також у мережах Tron та Solana, коли зловмисники намагалися відмити кошти після зламу біржі Bybit.
Фахівці з кібербезпеки попереджають, що такі маніпуляції не роблять транзакції повністю невидимими, але суттєво уповільнюють роботу слідчих. Комплаєнс-відділам криптобірж радять ретельніше перевіряти кошти, які надходять з пулів ліквідності, особливо якщо вони пов’язані з новоствореними токенами, якими торгує підозріло мала кількість гаманців.
Раніше dev.ua писав, що ФБР офіційно звинуватило Північну Корею в атаці на Binance, під час якої вони викрали понад $6 млрд. За даними бюро, за зламом стоїть хакерське угруповання TraderTraitor. Викрадені активи зловмисники переважно переводили в Ethereum, щоб надалі відмивати їх через криптовалютні сервіси.
Binance компенсувала 95% збитків після інциденту безпеки та відновила підтвердження резервів.