Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Оксана СтепураГаряченьке
15 жовтня 2026, 16:02
2026-10-15
Дослідники викрили ізраїльську компанію, яка допомагала атакувати пристрої через рекламу. Для зараження не потрібно навіть натискати на оголошення
Дослідники канадської лабораторії Citizen Lab виявили, що через звичайні рекламні оголошення в інтернеті можна непомітно встановлювати шпигунське програмне забезпечення на чужі пристрої. За допомогою цієї схеми хакери атакували щонайменше 45 комп’ютерів міжнародної телекомпанії Al Jazeera. Для атаки навіть необовязково, щоб жертва натискала на рекламу.
Дослідники канадської лабораторії Citizen Lab виявили, що через звичайні рекламні оголошення в інтернеті можна непомітно встановлювати шпигунське програмне забезпечення на чужі пристрої. За допомогою цієї схеми хакери атакували щонайменше 45 комп’ютерів міжнародної телекомпанії Al Jazeera. Для атаки навіть необовязково, щоб жертва натискала на рекламу.
У центрі розслідування опинилася ізраїльська компанія Discover-Tech, яка позиціонує себе як звичайну рекламну платформу. Однак дослідники з’ясували, що її платформою користувалися щонайменше два розробники шпигунського ПЗ — Candiru та Bindecy.
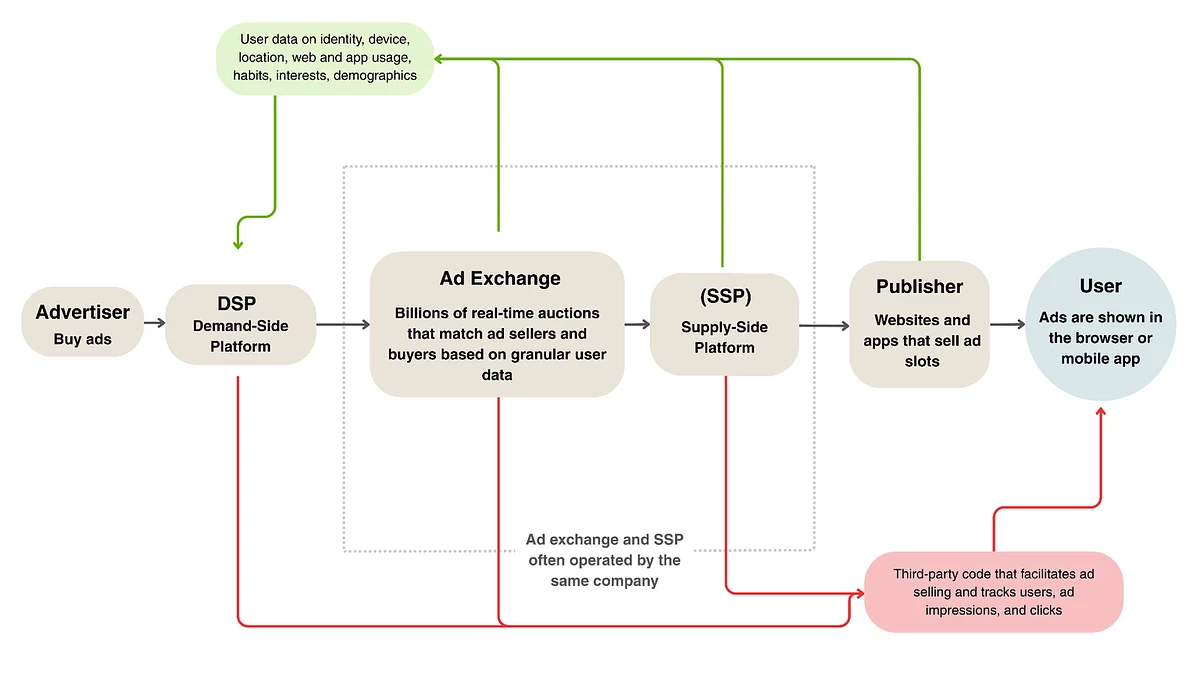
Схема працює так: зловмисники можуть обрати конкретну людину за IP-адресою, рекламним ідентифікатором її пристрою або даними браузера. Потім через рекламну мережу їй показують оголошення, яке звертається до сервера Discover-Tech. Тоді сервер перевіряє, чи є цей пристрій потрібною ціллю. Якщо так, він може передати додатковий код, здатний використати вразливості програмного забезпечення для зараження пристрою шпигунською програмою.
Користувачеві для цього не потрібно нічого натискати. До того ж, оголошення іноді завантажується у фоновому режимі, тож людина може навіть не знати про його існування.
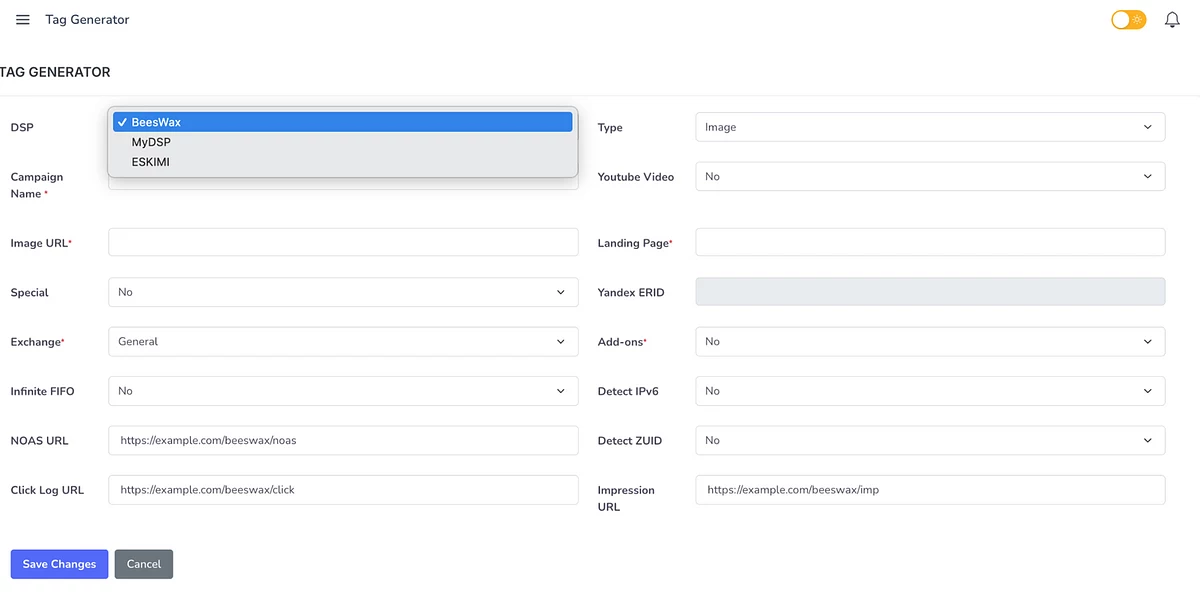
Викрити схему допомогла сама Discover-Tech. Компанія залишила код інтерфейсу своєї платформи Controlium у відкритому доступі. Завдяки цьому дослідники змогли відтворити панель керування, через яку клієнти платформи налаштовували показ оголошень конкретним людям. На сайті компанії також знайшли відкриті журнали входів у систему. Серед користувачів виявили людей, пов’язаних із розробниками шпигунського ПЗ Candiru та Bindecy.
інтерфейс
Старший дослідник Citizen Lab Білл Марчак припускає, що Discover-Tech може бути лише верхівкою айсберга. Людям, які ризикують стати цілями шпигунства, дослідники радять радять заборонити застосункам відстежувати їхню активність для показу реклами, користуватися браузерами із захистом від стеження та встановити блокувальники реклами.
Раніше dev.ua писав, що хакери, пов’язані з росією, використовували легальні рекламні платформи для поширення шкідливого програмного забезпечення.
Ваш смартфон можуть «хакнути» навіть не пропонуючи перейти за лінком. Телефони близько сотні користувачів WhatsApp уразили через zero-click. Що це таке і кому потрібно?
Як ламають відео-ігри та викладають їхні піратські копії? Розповідає програміст
Що, юний хакер, тобі цікаво, які ігри ще досі не крякнули? Тоді мерщій читай цю статтю. Нижче ми розглянемо, які технології використовуються для захисту ігор від злому. Також не пройдемо повз рекордсменів. Дізнаємося про рекордний час, за який вдалося зламати гру. Та розглянемо справжніх «міцних горішків».