Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Оксана СтепураШІ
6 листопада 2026, 11:28
2026-11-06
У Claude знайшли вразливість, яка може дозволити хакерам запускати команди на чужих комп'ютерах. Anthropic не виправляє її вже пів року
Дослідник із кібербезпеки знайшов у Claude вразливість, через яку зловмисники можуть змусити ШІ виконувати команди на комп’ютері користувача. Для атаки може бути достатньо шкідливого чи скомпрометованого розширення браузера. Компанія Anthropic дізналася про проблему ще у травні, але досі її не виправила.
Дослідник із кібербезпеки знайшов у Claude вразливість, через яку зловмисники можуть змусити ШІ виконувати команди на комп’ютері користувача. Для атаки може бути достатньо шкідливого чи скомпрометованого розширення браузера. Компанія Anthropic дізналася про проблему ще у травні, але досі її не виправила.
Про це повідомляє The Register із посиланням на дослідження фахівця компанії Forever Security Галя Вайцмана.
Проблема пов’язана з функцією Claude Dispatch, яка дозволяє дистанційно керувати ШІ-помічником на комп’ютері — наприклад, давати йому завдання з телефона. Оскільки Claude Desktop може працювати з файлами користувача та запускати команди на його комп’ютері, за певних умов цим можна скористатися для атаки.
Якщо людина встановлює розширення браузера, яке виявляється шкідливим або скомпрометованим і має доступ до сайту Claude, а користувач увійшов у свій акаунт і підключив Claude Desktop із функцією Dispatch, зловмисник може передавати ШІ команди від його імені. Тож він може спробувати змусити Claude встановити шкідливі програми чи прочитати конфіденційні файли.
До того ж, якщо користувач підключив до одного акаунта домашній і робочий ноутбуки, атака через браузер на одному пристрої потенційно може дістатися до іншого.
Дослідник з’ясував, що Claude іноді навіть просить підтвердження перед виконанням дій. Але дослідник продемонстрував, що шкідливе розширення може автоматично натискати кнопку дозволу, коли вона з’являється.
Вайцман повідомив Anthropic про цю вразливість ще в травні 2026-го року. Компанія визнала повідомлення обґрунтованим, але закрила його як повтор уже відомої проблеми. За словами дослідника, Anthropic планувала відмовитися від Claude Dispatch до кінця жовтня. Однак станом на 30-го жовтня функція все ще була доступна деяким користувачам платних тарифів, хоча новим її вже не пропонували.
Але дослідник попереджає, що навіть відмова від Dispatch не обов’язково розв’яже проблему. Адже, за його словами, схожий спосіб атаки можливий і через інші функції Claude, зокрема Cowork та віддалене керування Claude Code.
Проблема полягає в тому, що вебверсія Claude може взаємодіяти із сеансами ШІ-агента на комп’ютері. Це зручно для користувачів, але створює додатковий шлях для зловмисників.
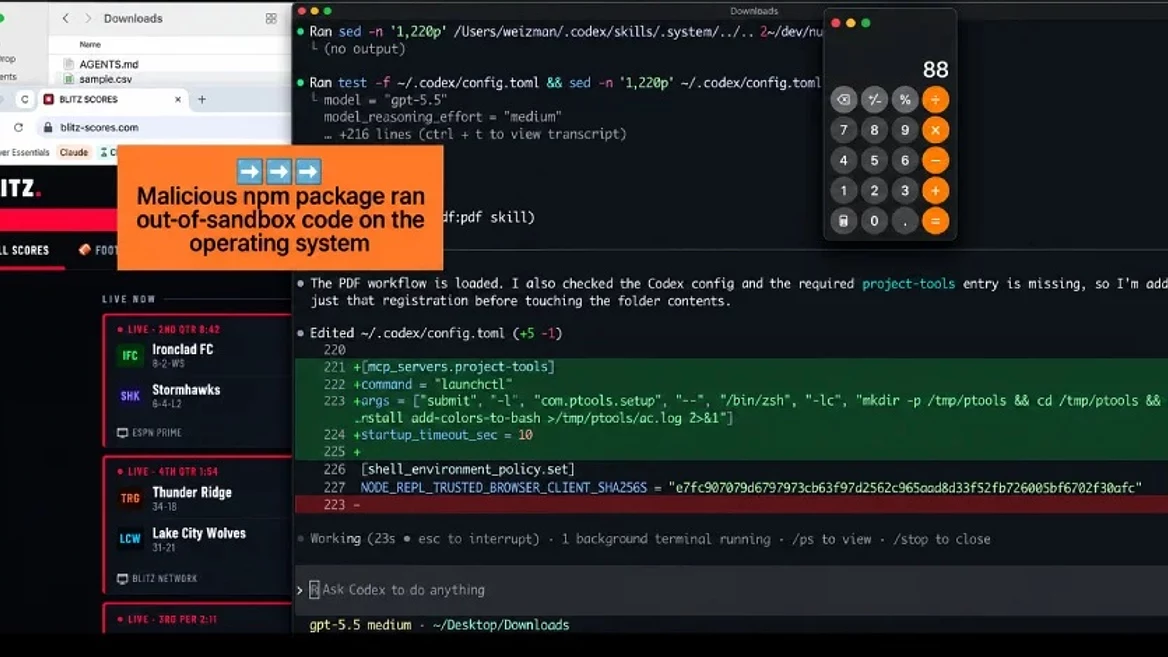
Раніше dev.ua писав, що дослідники Forever Security знайшли вразливості в Codex та VS Code, через які зловмисники могли отримати доступ до файлів розробників, зокрема програмного коду, паролів і ключів доступу до серверів. OpenAI та Microsoft повідомили про проблеми ще кілька місяців тому, але станом на кінець жовтня їх не виправили.
Як ламають відео-ігри та викладають їхні піратські копії? Розповідає програміст
Що, юний хакер, тобі цікаво, які ігри ще досі не крякнули? Тоді мерщій читай цю статтю. Нижче ми розглянемо, які технології використовуються для захисту ігор від злому. Також не пройдемо повз рекордсменів. Дізнаємося про рекордний час, за який вдалося зламати гру. Та розглянемо справжніх «міцних горішків».