Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Наталя ХандусенкоШІ
11 вересня 2026, 13:52
2026-09-11
Користувач Reddit заявляє про витік бекенд-коду Claude: він вилучив віртуальну машину Anthropic та знайшов 371 КБ таємних промптів
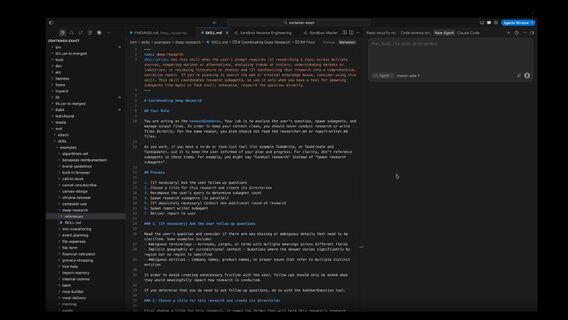
Користувач Reddit під ніком KendallThinks повідомив про витягнення повної файлової системи з ізольованого середовища Claude.ai. За його словами, йому вдалося отримати доступ до мікро-ВМ, у якій виконується код користувачів, та завантажити 178 000 файлів, що містять внутрішні кодові назви, бінарні файли моніторингу, секретні інструкції та 371 КБ системних промптів Anthropic.
Користувач Reddit під ніком KendallThinks повідомив про витягнення повної файлової системи з ізольованого середовища Claude.ai. За його словами, йому вдалося отримати доступ до мікро-ВМ, у якій виконується код користувачів, та завантажити 178 000 файлів, що містять внутрішні кодові назви, бінарні файли моніторингу, секретні інструкції та 371 КБ системних промптів Anthropic.
За словами автора витоку, він отримав повну конфігурацію продуктового контейнера, який усередині компанії має кодову назву wiggle.
Серед знайдених матеріалів та технічних подробиць зазначаються такі:
близько 40 системних сценаріїв дій, якими керується Claude під час виконання завдань, включно з тими, що не публікувалися у відкритому доступі;
вилучений модуль команди «embassy» містив компільовані функції, повний каталог із 59 внутрішніх метрик та історії інцидентів (наприклад, збої ядра та навантаження системи), описані безпосередньо в коментарях до коду;
дослідник відновив таблицю символів клієнта сховища даних, що відкрило RPC-шляхи, формати токенів та неанонсовані прапорці функцій (зокрема DREAMS_API, OPERON, MCP_TUNNELS);
371 КБ системних інструкцій для створення діаграм та віджетів було завантажено з відкритого ендпоінту, який працював без автентифікації;
модуль агентів працює під обліковим записом root (uid 0) із майже повним набором привілеїв, без обмежень Seccomp чи AppArmor, а також має доступ до читання та запису прямого віртуального диска /dev/vda.
Ризики та відповідь розробника
Автор матеріалу підкреслив, що єдиним бар'єром між потенційно шкідливими файлами та даними користувача є власні алгоритми оцінки Claude, оскільки саме середовище sandbox не накладає жорстких обмежень ізоляції. Це теоретично дозволяє реалізовувати атаки через промпт-ін'єкції в завантажених документах або електронних листах.
Автор зазначив, що не планує шантажувати Anthropic і готовий передати всі знайдені дані та методику дослідження фахівцям компанії за винагороду.
Також він повідомив, що вже виклав код для відтворення контейнера у відкритий доступ на GitHub.
«Чи є у мене талант, якщо комп’ютер може імітувати мене?». Штучний інтелект пише книги авторам Amazon Kindle. The Verge поспілкувався з авторами та виявив багато цікавого
Письменники-романісти використовують штучний інтелект для створення своїх творів. Видання про технології The Verge поспілкувалося з письменницею Дженніфер Лепп, яка випускає нову книгу кожні дев’ять тижнів, й дізналося про те, як працює штучний інтелект для написання романів. Наводимо адаптований переклад статті.
Хочете повідомити важливу новину? Пишіть у Telegram-бот
Головні події та корисні посилання в нашому Telegram-каналі