UPD. Відповідальність за атаку на «Київстар» взяли російські хакери. Розповідаємо, що таке «Солнцепьок» і хто за ним стоїть
Хакерська група з росії «Солнцепьок» взяла на себе відповідальність за вчорашню потужну атаку на «Київстар». Раніше вони атакували «Суспільне», провайдерів і Мінрозвитку громад.
Ми вирішили доповнити наш попередній матеріал про зв’язки цього угруповування з елітними хакерами з Sandworm, які підпорядковуються російським силовикам.
Хакерська група з росії «Солнцепьок» взяла на себе відповідальність за вчорашню потужну атаку на «Київстар». Раніше вони атакували «Суспільне», провайдерів і Мінрозвитку громад.
Ми вирішили доповнити наш попередній матеріал про зв’язки цього угруповування з елітними хакерами з Sandworm, які підпорядковуються російським силовикам.
Сьогодні в Telegram-каналі угруповування «Солнцепьок» з’явилося повідомлення, в якому вони взяли на себе «повну відповідальність за кібератаку на Київстар».
«Ми знищили 10 000 комп’ютерів, понад 4000 серверів, усі системи хмарного зберігання даних і резервного копіювання. Ми атакували „Київстар“, тому що компанія забезпечує зв’язком ЗСУ, а також державні органи й силові структури України. Решті контор, які допомагають ЗСУ, приготуватися!», — заявили російські хакери.
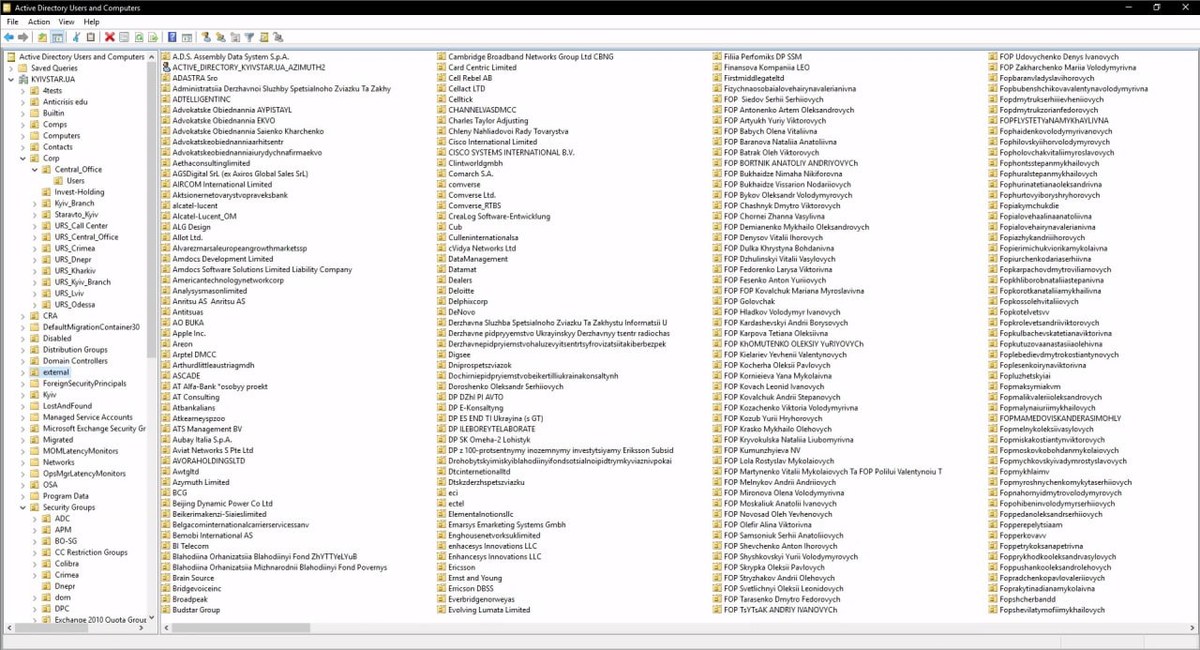
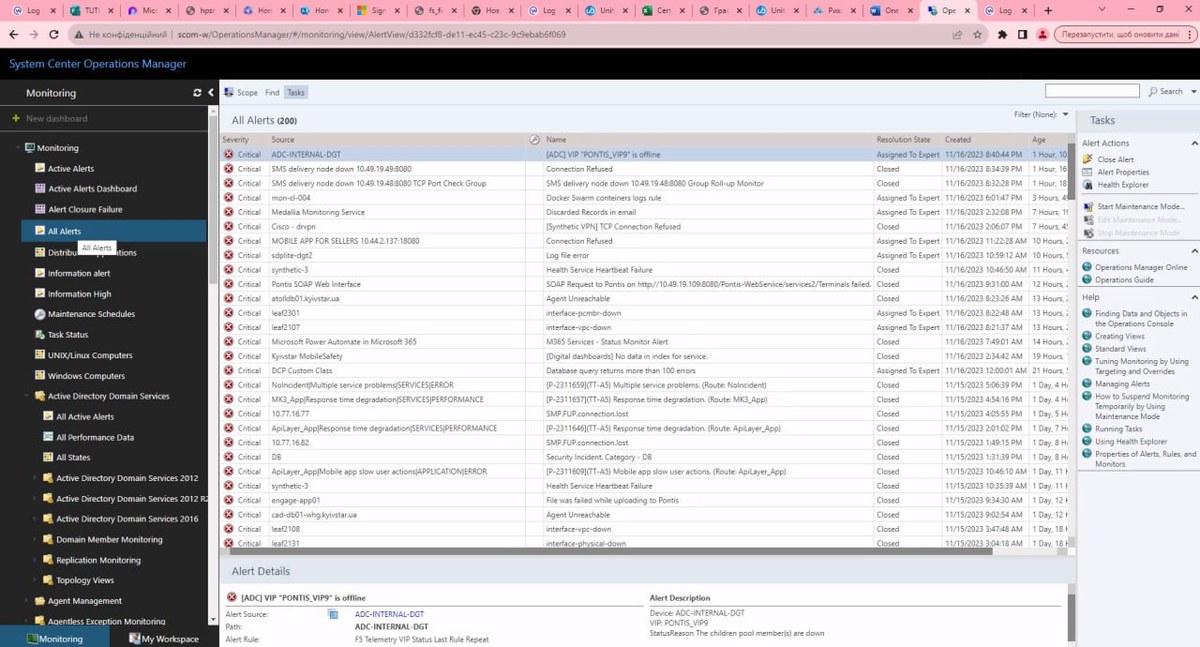
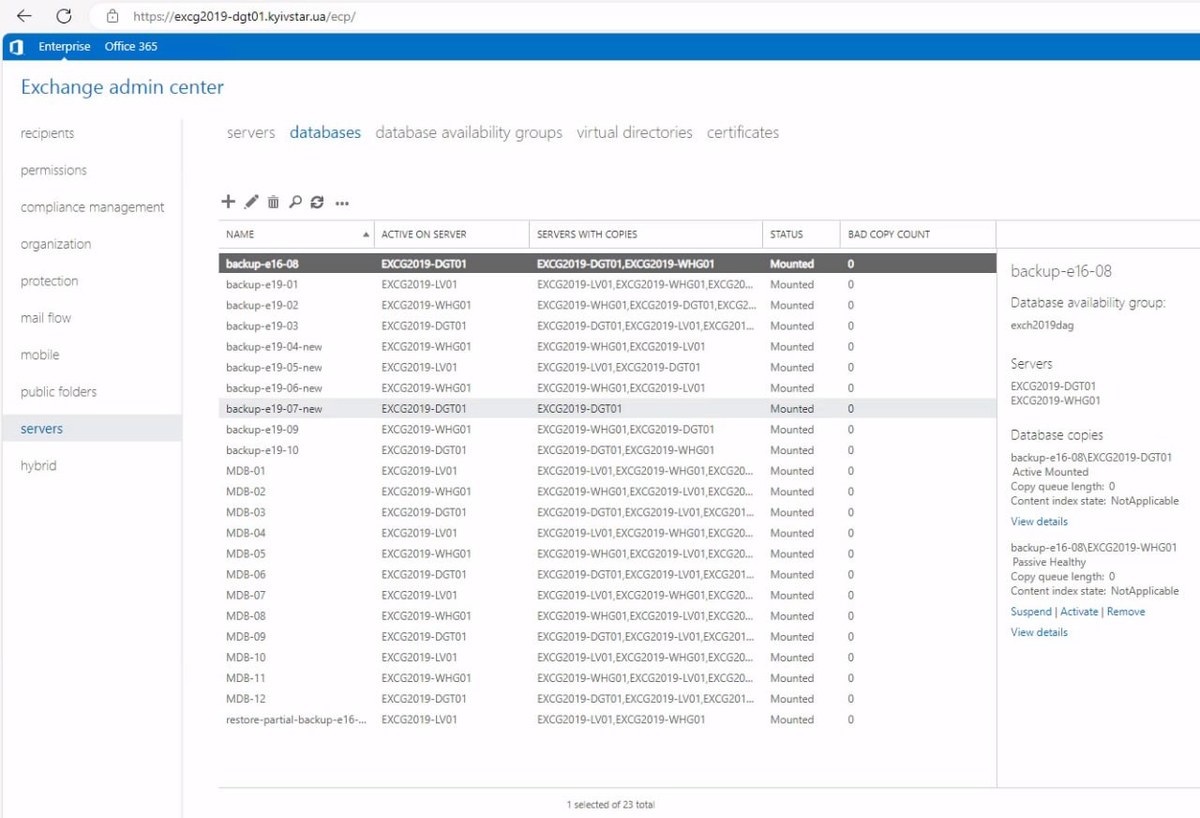
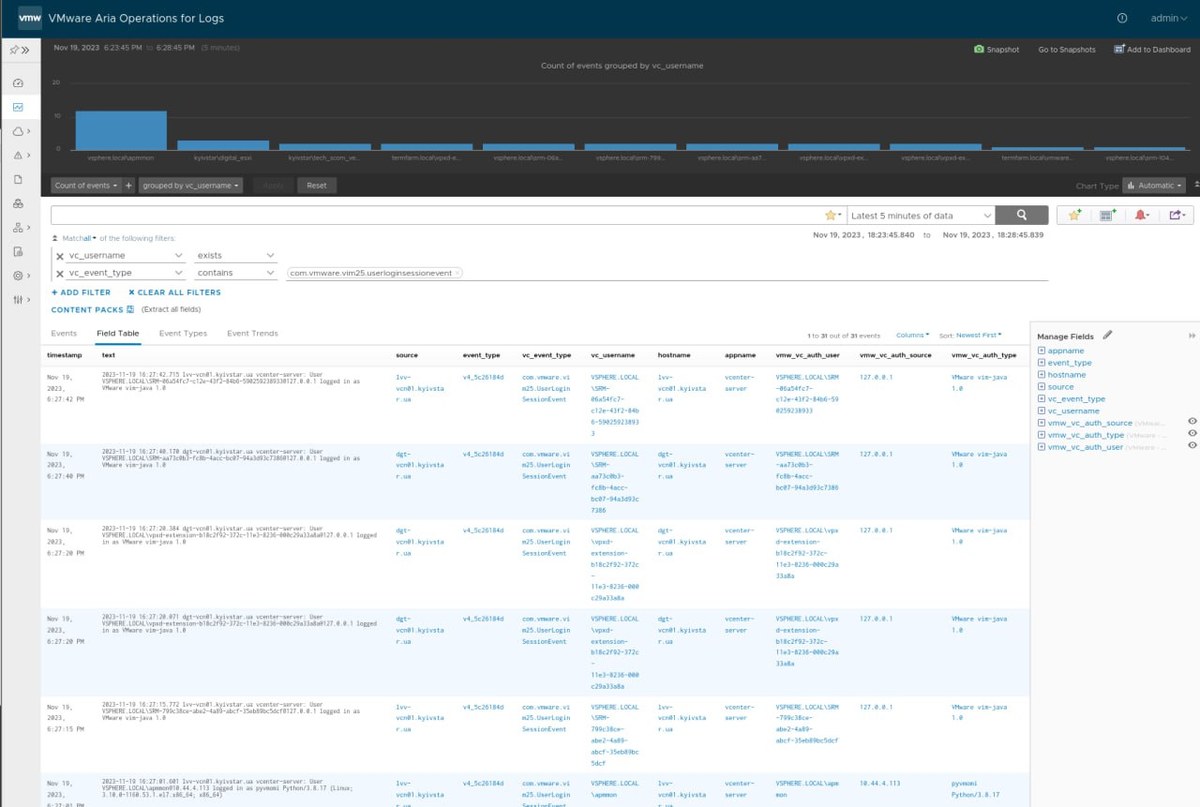
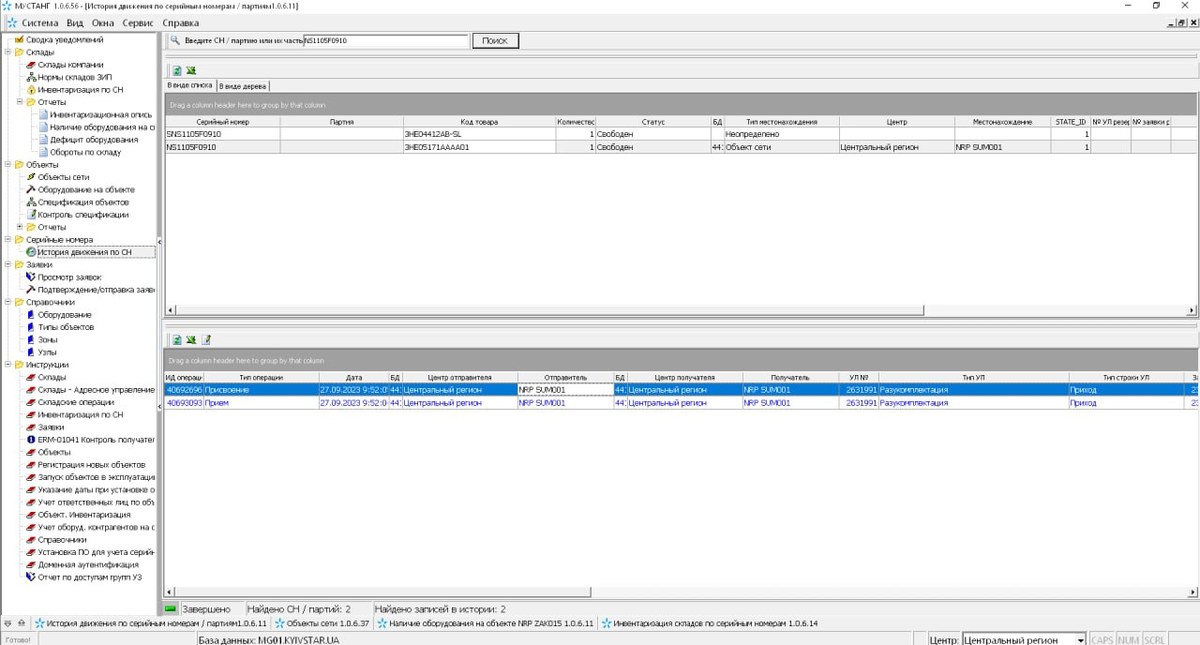
Вони також натякнули, що з атакою їм допомогли «небайдужі» співробітники «Київстар», і опублікували скріншоти, які ймовірно мають підтвердити, причетність «Солнцепьок».
UPD від 12:50 13.12.2023. В «Київстар» прокоментували заяву російських хакерів з «Солнцепьок». В компанії запевнили, що абонентська інформація та персональні дані у безпеці, а системи, у яких ці дані зберігаються, не постраждали від хакерської атаки.
«Всі ми бачили ці скриншоти з телеграм-каналів. Але на них зображені навмання зібрані технологічні дані, які не належать до персональних даних наших абонентів. Ми з усією відповідальністю заявляємо, що ваші персональні дані у безпеці!», — йдеться у повідомленні «Київстар».
В компанії такоє назвали твердження російських хакерів про знищені комп’ютери і сервери «чутками» та «фейком».
Раніше dev.ua розповідав хто такі «Солнцепьок» у матеріалі від 3 липня 2023:
Хакерська атака на сайти «Суспільного», «24 Каналу», на українських провайдерів, Міністерство розвитку громад, Південного гірничо-збагачувального комбінату і навіть на сайт «Гордон» — цієї весни російське угрупування «Солнцепьок» активно публікувало інформацію про завдання шкоди українським структурам. Ми вирішили з’ясувати, хто може стояти за угрупуванням та наскільки небезпечні його кібератаки.
Кібератаки з рф
Ось хронологія хакерських атак, відповідальність за які на себе взяв «Солнцепьок»:
25 квітня — локальна мережа Міністерства розвитку громад та територій України зазнала хакерської атаки.
UPD. Раніше тут була цитата міністра розвитку громад Олександра Кубракова. Але виявилося, що це був російський фейк для дискредитації українських кіберслужб. Тому ми видалили фейкову інформацію.
11 травня — сайт «24 Каналу» зазнав хакерської атаки. Тоді росіяни почали оперативно публікувати на сайті фейкові новини з погрозами президенту Володимиру Зеленському та українцям.
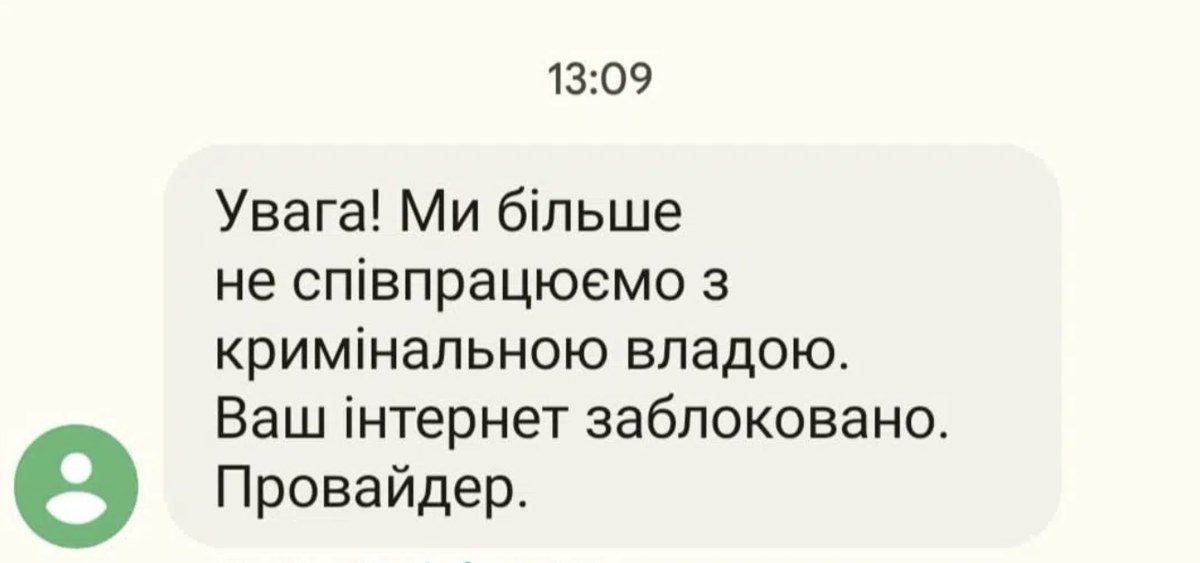
11 травня — атака на українських провайдерів. За версією росіян це були Citylan, Gigabit-net, UOS, UA Group, FiberNet та інші. Провайдери «Корбіна Телеком» і Znet повідомляли про злом і розсилку користувачам із боку російських хакерів.
Фото — Повідомлення від російських хакерів
16 травня — атака на сайт «Гордон». Тоді редакція на якийсь час втратила доступ до адмінпанелі сайту, через що зловмисники змогли розмістити на головній сторінці видання заяву антиукраїнського змісту. Атака розпочалася приблизно о 15:50 за київським часом, але роботу сайту вдалося відновити приблизно 17:15.
25 травня — атака на Південний гірничо-збагачувальний комбінат. За заявою російських хакерів, їм вдалося «знищити понад 30 серверів і близько 2000 комп’ютерів». Тоді у пресслужбі українського підприємства заявили, що якщо спроби атак і відбувалися, то вони були відбиті, а всі наслідки усунуті.
14 червня — хакери атакували сайти «Суспільного», атаку розслідує Держспецзв’язку. Через кібератаку мовник звернувся до CERT-UA.
У мережі небагато інформації про «Солнцепьок». Як тільки ви починаєте «гуглити» на цю тему, вам буде «видавати» однойменну важку вогнеметну систему рф. У «Солнцепьока» є Telegram-канал, який існує з кінця квітня 2022-го року. Зараз на нього підписано 28 000 людей.
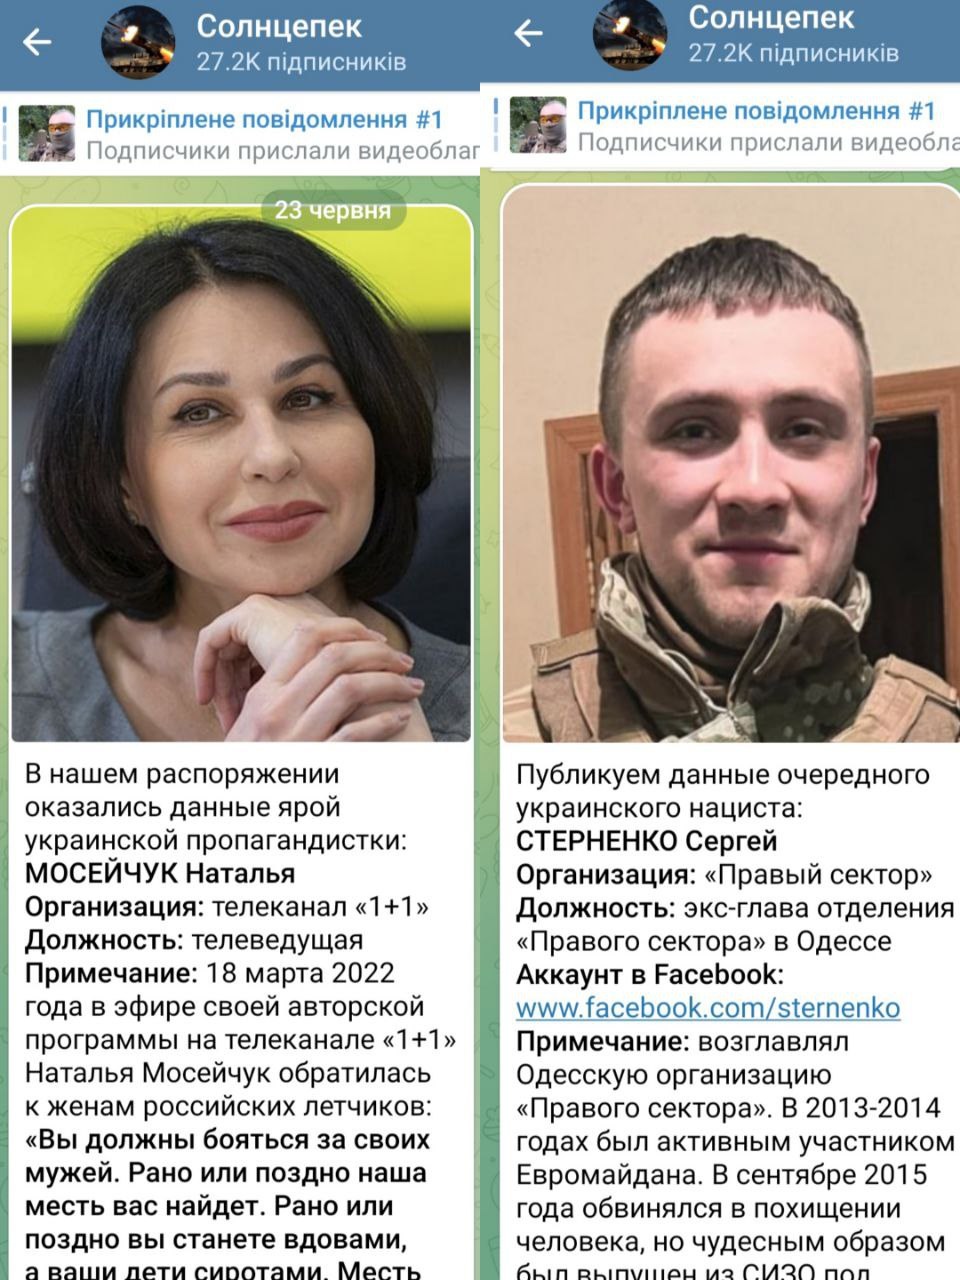
Майже рік там публікували особисті дані українських військових, називаючи їх «військовими злочинцями». У перших постах каналу можна знайти фото українських медійних особистостей — активіста Сергія Стерненка і телеведучої Наталії Мосейчук:
«Їхній „план А“ полягав у тому, що після тижневого бліцкригу (Україна впаде — ред.) і вони розпочнуть контрпартизанську війну. Тому „Солнцепьок“ публікує „деанони“, це мали бути розстрільні списки. Оскільки ніякого „плану Б“ у них не було, то вони продовжують займатися тим самим, і намагаються змінювати тактику», — розповів у коментарі dev.ua український хакер Андрій Баранович (Sean Townsend).
Риторика російського хакерського угрупування доволі типово-пропагандистська і вже добре нам відома. «Карателі ЗСУ», «проводили карательні операції на Донбасі», «співучасник київської влади» тощо. Публікації щодо особистих даних українських військових продовжуються і сьогодні, але навесні 2023-го року до них додалася інформація про хакерські атаки в Україні.
Хто може стояти за угрупуванням
«Активність що висвітлюється в частині деструктивних кібератак відстежується CERT-UA з ідентифікатором UAC-0165. Водночас із високим рівнем впевненості ця активність асоціюється з діяльністю угрупування Sandworm», — розповіли dev.ua в Держспецзв’язку.
Sandworm — це елітний підрозділ російських хакерів, який працює на Кремль. Саме воно розповсюджувало вірусу NotPetya, який знищував дані на комп’ютерах комерційних та урядових структур у всьому світі, завдаючи лише однією диверсією збитків на $10 млрд. Sandworm підпорядковуєтьсяГоловному розвідувальному управлінню росії (ГРУ рф).
«Якщо уважно подивитися в їхній канал, то цілком очевидно, що це ніяке не „угрупування“, а чергова вивіска ГРУ рф. Вони неуважні й припускаються помилок», — розповів dev.ua хакер Андрій Баранович.
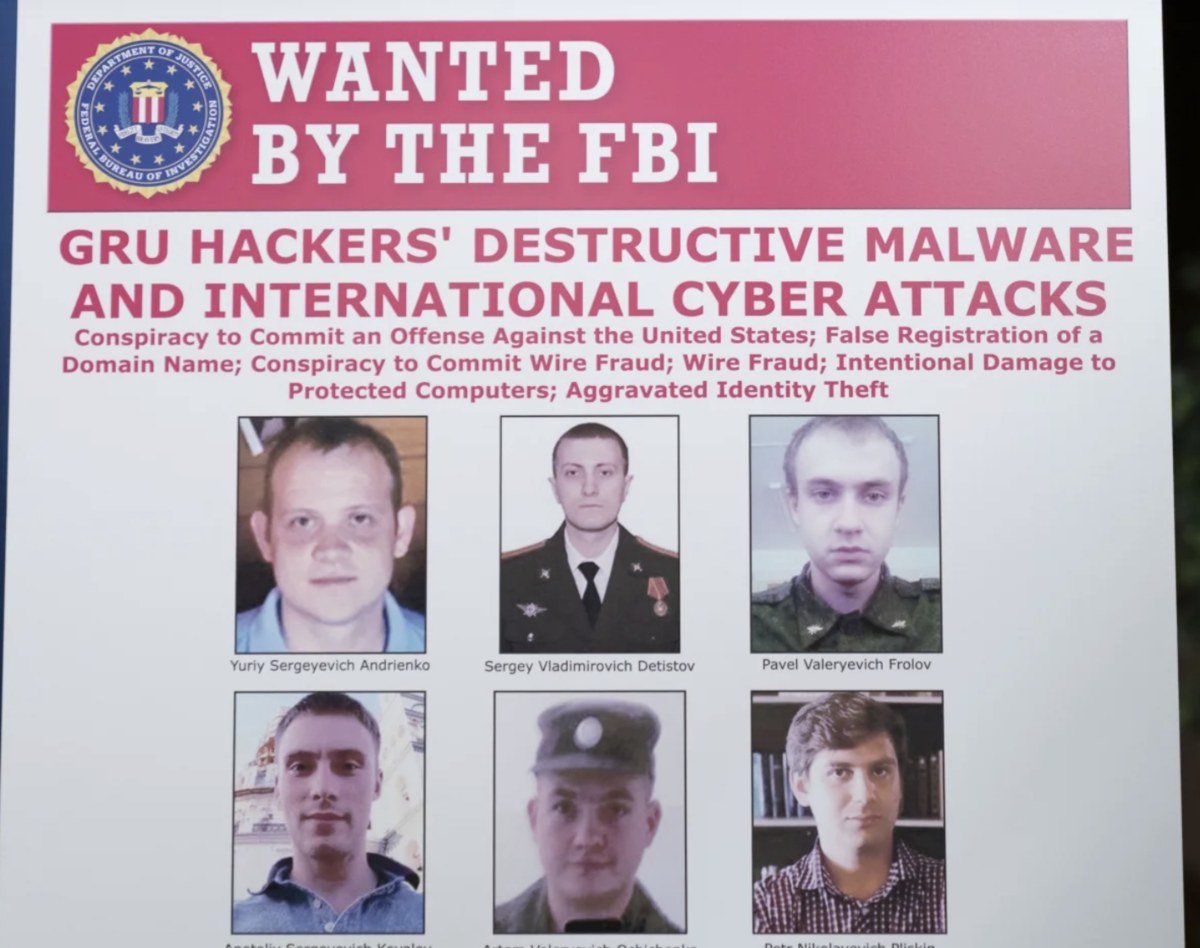
Про Sandwarm дуже добре знають у світі. У 2020-му Міністерство юстиції США звинуватило шістьох російських хакерів — ймовірних офіцерів ГРУ — в кібератаках в Україні, США, Франції та Південної Кореї й зломі програмного забезпечення, який заподіяв збитків майже на $1 млрд.
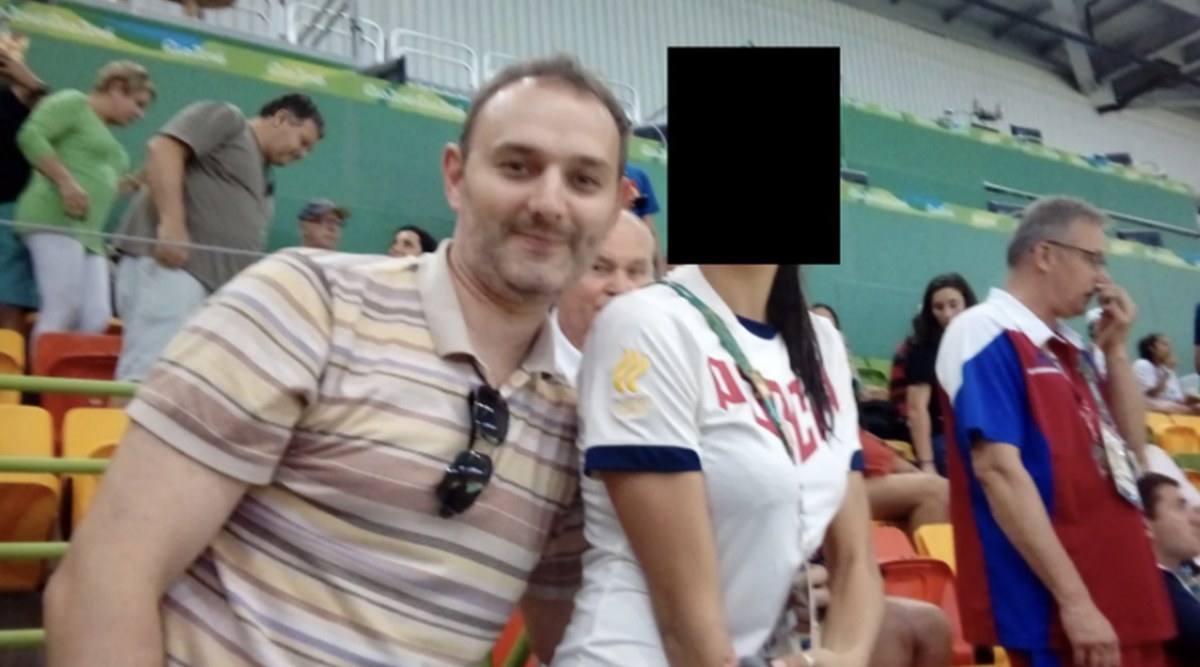
На той час підозрювані перебували в росії. Це офіцери ГРУ — Юрій Андрієнко, Сергій Детістов, Павло Фролов, Анатолій Ковальов, Артем Очиченко і Петро Пліскін. Тоді ж були опубліковані їхні фотографії. Вважається, що всі шестеро — члени Sandworm, яка стоїть за такими кібератаками, як KillDisk (кібератака на енергетичні компанії України, 2015-ий рік — ред.) і OlympicDestroyer (атака на зимову Олімпіаду в Південній Кореї, 2018-ий рік — ред.).
Фото — Члени Sandworm
«Більша частина зломів — це робота спецслужб, роль „хакерів-волонтерів“ невелика. У останніх просто недостатньо мотивації та ресурсів, щоб працювати в такому темпі», — каже Андрій Баранович.
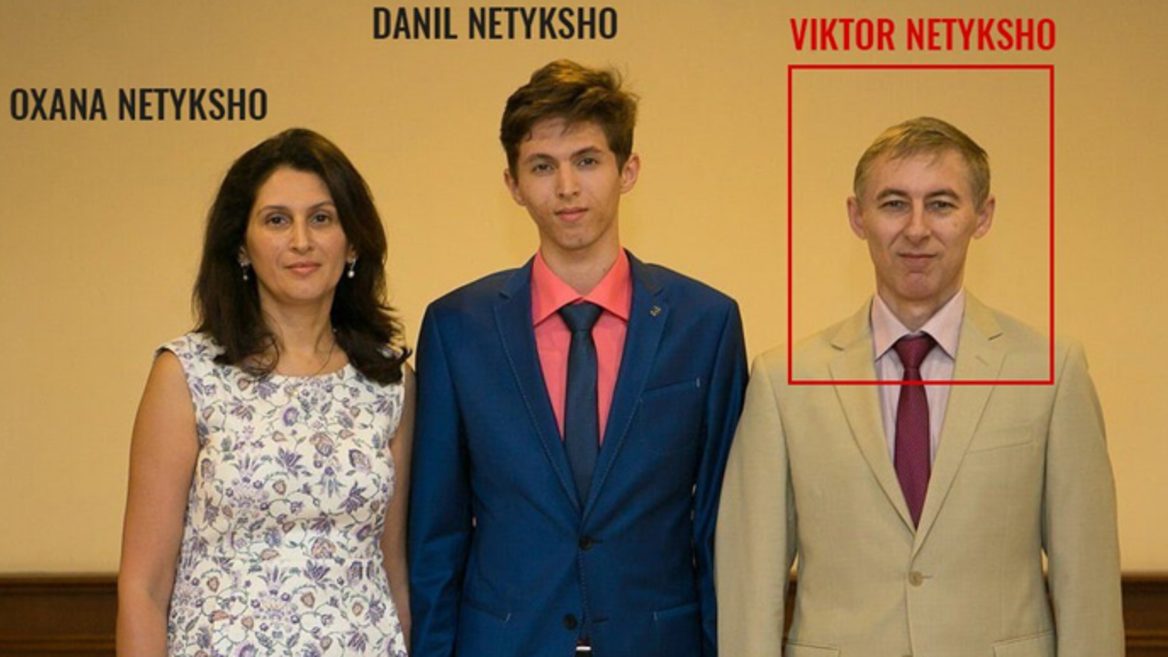
Навесні 2022-го Sandworm очоливЄвген Серебряков. Про нього мало що відомо. Є інформація, що Серебряков народився в 1981 році в Курську, але про його освіту чи кар'єру до початку роботи в ГРУ рф немає жодних даних. Хакер ретельно стежить за своєю анонімністю та не допускає витоків. У мережі є лише кілька його фото не найкращої якості, які надані спецслужбами Євросоюзу.
Фото — Євген Серебряков
У 2018-му році голландські правоохоронці заарештували Серебрякова та його команду. Це відбулося біля Організації із заборони хімічної зброї в Гаазі (ОЗХО). Тоді правоохоронці вилучили рюкзак Серебрякова, повний технічного обладнання, його ноутбук та інші пристрої, які доводили його причетність до світових кібератак. Але Серебрякова та його групу відпустили й вони повернулися до росії. Вважається, що мали місце таємні домовленості спецслужб ЄС і рф.
Наскільки шкідливі наслідки
«Їх атаки на канали інформації були направлені на поширення дезінформації, зокрема стосовно роботи урядової команди реагування на комп’ютерні надзвичайні події CERT-UA», — розповіли dev.ua в Держспецзв’язку.
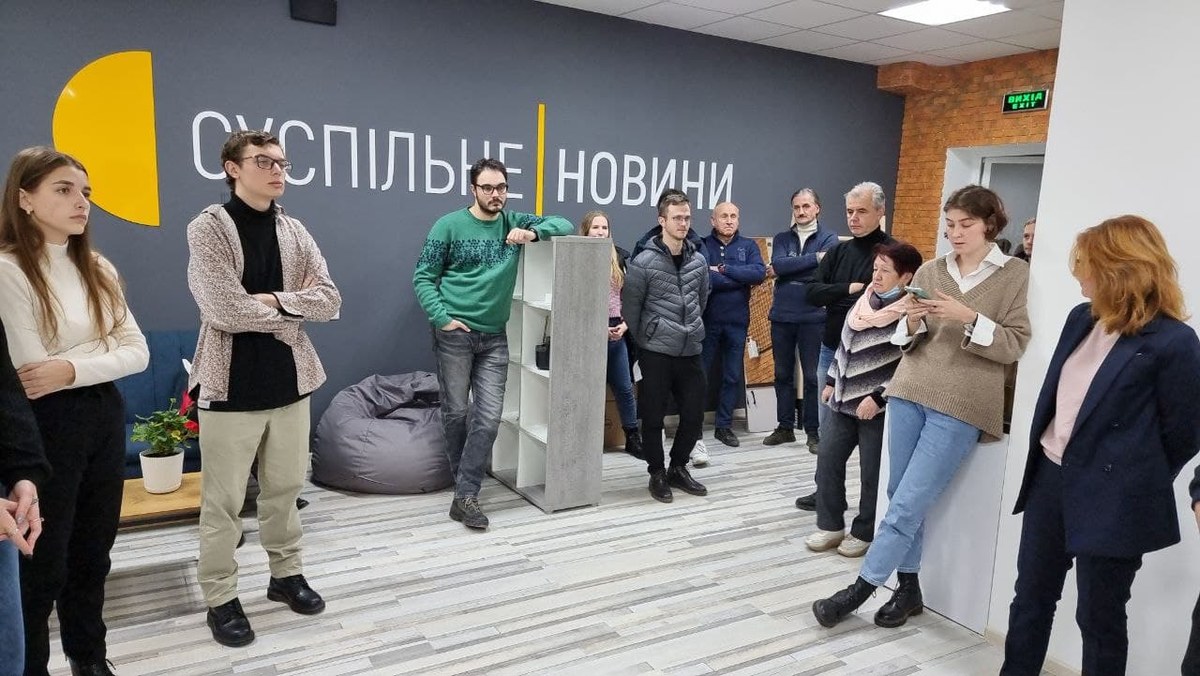
Під час атаки постраждала частина сайтів «Суспільного». «Йдеться про корпоративний сайт, сайти місцевих мовників, які висвітлюють роботу компанії. На них зокрема глядачі мали змогу подивитись онлайн-трансляцію прямого ефіру телеканалу свого регіону», — розповіли dev.ua в «Суспільному».
Водночас телеканали, радіо та новинний сайт «Суспільне Новини», включно з мережею сторінок у соцмережах, мовлення не припиняли. Також режимі базової функціональності робота сайтів була відновлена відразу після початку робіт по ліквідації наслідків атаки.
Фото — «Суспільне»
З міркувань безпеки на «Суспільному» не стали озвучити заходи посилення інфраструктури. Але додають, що у цьому напрямі співпрацюють з міжнародними експертами та державними органами.
Заступниця головного редактора «24 Каналу» Вероніка Гавриленко розповіла dev.ua, що робота сайту в день хакерської атаки не припинялася, лише деякий час тривали технічні роботи. «У той момент ми закрили доступ до адмінки сайту для всіх користувачів, тому приблизно 40 хвилин не зʼявлялося нових публікацій у стрічці новин», — додає фахівчиня.
«Проте у нас не було ситуації, щоб розробники втратили доступ до сайту чи хакери могли силою когось вибивати з адмінки», — кажуть на «24 Каналі».
На каналі кажуть, що російська хакерська атака не завдала жодних матеріальних збитків і подіяла в певному позитивному сенсі, вказавши на що потрібно звернути увагу.
Щодо наслідків атаки, то на каналі не захотіли вдаватися у деталі, але повідомили, що зробили ґрунтовну роботу: пропрацювали й максимально унеможливили шляхи проникнення сторонніх осіб в адмінку, змінили підхід до логування і підтвердження юзерів.
Ми звернулися до Міністерства розвитку громад і територій щодо хакерської атаки «Солнцепьока» і її наслідків, але на момент виходу матеріалу відповіді не отримали.
У Службі безпеки України обмежилися загальною відповіддю: кіберфахівці відомства системно та у цілодобовому режимі моніторять усе, що відбувається в мережі інтернет. Однак інформування суспільства щодо роботи здійснюється з урахуванням правових обмежень на розголошення інформації про контррозвідувальну та оперативно-розшукову діяльність. «Про результати роботи спецслужби обов’язково буде поінформовано громадськість», — написали в СБУ.
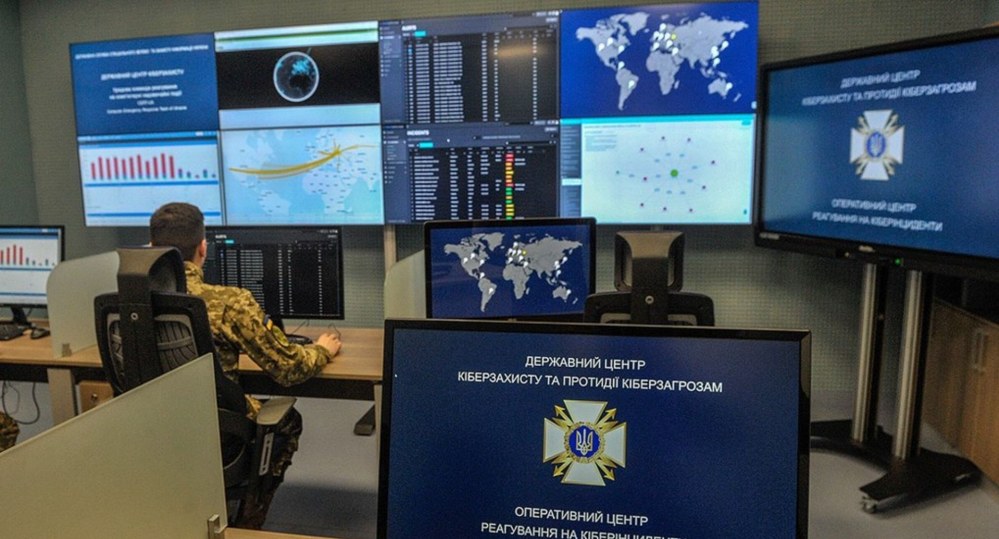
Фото — Держспецзв’язку
«Публікації з дезінформацією були видалені власниками ресурсу, було опубліковано їхнє спростування. Тому на нашу суб'єктивну думку, значного інформаційного впливу на українське суспільство дана тактика не мала», — розповіли dev.ua в Держспецзв’язку.
Чого можна чекати від «Солнцепьока» (ФСБ) в майбутньому?
У Держспецзв’язку кажуть, що на жаль, цього передбачити неможливо, але за відповідального ставлення до кіберзахисту та своєчасного виявлення загроз таким атакам можна запобігти.
«Їхні звичні, обкатані схеми просто перестали працювати, ось вони намагаються змінювати свою тактику — і в технічному, і в медійному відношенні. Поки що без особливих результатів, як на мене», — підсумував Андрій Баранович.
рф знищила найінноваційніший термінал «Нової пошти». Яким був «мозок» найбільшого логістичного оператора країни. Репортаж
15 червня росіяни зруйнували Київський інноваційний термінал «Нової пошти». Раніше журналіст dev.ua побував на території комплексу, щоб на власні очі побачити роботу найсучаснішого сортувального центру.
Тоді ми дізналися, що там не лише роботизовані системи допомагали сортувати та доставляти сотні тисяч посилок, але й працювала ціла команда над розвитком логістичних інновацій. Пригадуємо, як виглядали технологічні новинки та масштаби компанії до ворожого удару.
"It is impossible to transmit such volumes of information using satellite or radio communications." Why attacks on submarine cables are a potential way to isolate states, from which even Elon Musk's Starlink will not save
In the past few months, undersea telecom cables have been in the spotlight. In November, an undersea communications cable broke between Finland and Germany. Later, it became known that a similar cable broke between Lithuania and Sweden. In early 2025, Taiwan accused China of damaging an undersea cable that runs to the island nation by its ship. Add to this previous similar incidents in the Red Sea, and today we have a new threat that is shaking up the world order. In this article, we will understand the importance of such, at first glance, "old" technology, whether it is realistic to isolate a country by cutting its submarine cables, and why Elon Musk will not save humanity's communication with his alternative in the form of Starlink.
"We expect an increase in the destruction of enemy equipment and personnel by at least three times." How the "Drone Line", initiated by Zelensky and including top Ukrainian UAV units, will work
In early February, it became known about the launch of the super project - "Drone Lines". At the first stage, it included five regiments and brigades that have proven their effectiveness on the battlefield. These are the 20th separate regiment "K-2", the 429th regiment "Achilles", the 427th regiment "RAROG", the 414th brigade "Birds of the Magyar" and the "Phoenix" regiment (the "Revenge" brigade). The initiator of the project itself was President Volodymyr Zelensky. The Ministry of Defense calls such collaboration "a new standard of war, where UAVs become a key element of combat operations". We talked with the participants of the association and tell how they intend to strengthen the combat capability of the Ukrainian army in it.
How advanced fiber optic drones from a Ukrainian manufacturer work. Report from the test site
In August of last year, the Russians began using modified versions of fiber-optic drones on the front lines. The main reason for the popularity of this type of UAV is the inability to suppress it with the electronic warfare (EW) systems that our front lines are littered with. In addition, there is currently no effective countermeasure against fiber-optics. 3DTech is one of those Ukrainian manufacturers of fiber-optic drones that are working on a response to the occupiers. Last weekend, we visited the testing ground with the company and saw how its improved UAV turned out. We also learned what technological solutions can be effective in the fight against such enemy "birds". More about all this later in the material.