Стас ЮрасовЗдолай шахрая
29 липня 2026, 11:00
2026-07-29
Анатомія схеми: Як армія «воркерів» через Viber і Telegram-ботів спустошує картки українців на маркетплейсах
Сьогоднішній даркнет, на жаль, пропонує шахраям готовий бізнес за передплатою: їм більше не потрібно власноруч писати фішингові сайти, налаштовувати серверну частину чи вигадувати складні скрипти спілкування. Усе це беруть на себе спеціалізовані Telegram-боти та готові «фішинг-паки». Нижній ланці зловмисників — так званим «воркерам» — залишається лише знайти жертву, заманити її в месенджер і скинути згенероване ботом посилання.
Сьогоднішній даркнет, на жаль, пропонує шахраям готовий бізнес за передплатою: їм більше не потрібно власноруч писати фішингові сайти, налаштовувати серверну частину чи вигадувати складні скрипти спілкування. Усе це беруть на себе спеціалізовані Telegram-боти та готові «фішинг-паки». Нижній ланці зловмисників — так званим «воркерам» — залишається лише знайти жертву, заманити її в месенджер і скинути згенероване ботом посилання.
В середньому за один місяць блокується 1500 фішингових доменів під OLX. Як цей конвеєр працює на практиці та чому навіть досвідчені користувачі віддають власні кошти? Розбираємося на прикладі реальної історії та аналізуємо внутрішню механіку схеми разом з Українською міжбанківською Асоціацією членів платіжних систем (ЄМА).
Історія одного оголошення: як працює пастка
Все починається з цілком звичайного оголошення. Ось наприклад, донька мешканки Сваляви виклала на OLX лот із вінтажними вимпелами — ретельно виставила ціну, додала фото та чекала на покупця. Замість справжнього колекціонера на оголошення натрапив автоматичний скрипт, парсер сайту OLX.
Далі події розгорталися за відпрацьованим алгоритмом, де кожен крок покликаний знизити пильність людини:
Крок 1. Вихід із «безпечного периметра»
Зловмисник пише не у внутрішній чат OLX, а напряму у Viber. Привід завжди звучить переконливо: «Не отримую сповіщень у застосунку», «Тупить інтернет», або просто «Мені зручніше тут». Суть цього маневру — позбавити продавця захисту автоматичних фільтрів маркетплейсу, які блокують підозрілі посилання та попереджають про ризики.
Крок 2. Легенда про оплачену «OLX Доставку»
Покупець стверджує, що вже повністю оплатив товар через офіційну службу «OLX Доставка». Але замість того, щоб сповіщення з’явилося в особистому кабінеті продавця, зловмисник надсилає посилання у месенджер: мовляв, пройдіть за ним, щоб «підтвердити замовлення та отримати гроші».
Крок 3. Підключення фейкового «техпідтримки»
Коли у дівчини виникли запитання, їй запропонували «допомогу» — контакт «технічної підтримки OLX» у Telegram. Людина на іншому кінці дроту, майстерно видаючи себе за офіційного оператора, почала запевняти: для успішного зарахування коштів потрібно виконати «процедуру верифікації картки». Жертві надали детальні інструкції, як переказати кошти для «підтвердження балансу».
Крок 4. Списання та швидкий вивід
Під дією психологічного тиску та переконливих аргументів «техпідтримки» потерпіла самостійно переказує зі своєї картки 48 918,96 грн. Щойно гроші потрапляють на рахунок підставної особи (так званого «дропа»), автоматичний бот негайно подрібнює суму і розганяє її далі — зокрема, зафіксовано швидкий транзитний переказ 2 999 грн на інший рахунок, аби ускладнити слідству пошук кінцевого отримувача.
За даним фактом поліція Мукачівського РУП розслідує кримінальне провадження, а Свалявський районний суд Закарпатської області ухвалою від 24 квітня 2026 року надав дізнавачам доступ до банківських таємниць, руху коштів, IP-адрес та відеозаписів із банкоматів.
Які є типові схеми для шахрайства
Для цифрових шахраїв не має значення специфіка майданчика — це може бути продажа вживаної техніки, брендового одягу чи навіть оренда житла. Головна умова для запусків схем — наявність чату між користувачами та можливість імітувати послугу «Безпечна угода» (або доставки), щоб підмінити оригінальну сторінку оплати фішинговим клоном.
Зловмисники (у внутрішній ієрархії — «воркери») діють за чіткими сценаріями, розрахованими як на покупців, так і на продавців.
Схема № 1: Атака на покупця
Приманка: «Воркер» публікує оголошення про продаж популярного товару за ціною, значно нижчою за ринкову.
Перехід у месенджер: Шахрай під будь-яким приводом переводить спілкування з офіційного чату маркетплейсу в Telegram або Viber.
Імітація угоди: Покупцеві пропонують оформити «Safe/Safe Deal» і надсилають фішингове посилання, де потрібно ввести реквізити картки для передоплати.
Списання коштів: Замість заморожування грошей на гарантійному рахунку сервісу, відбувається звичайний P2P-переказ на картку підставної особи («дропа»).
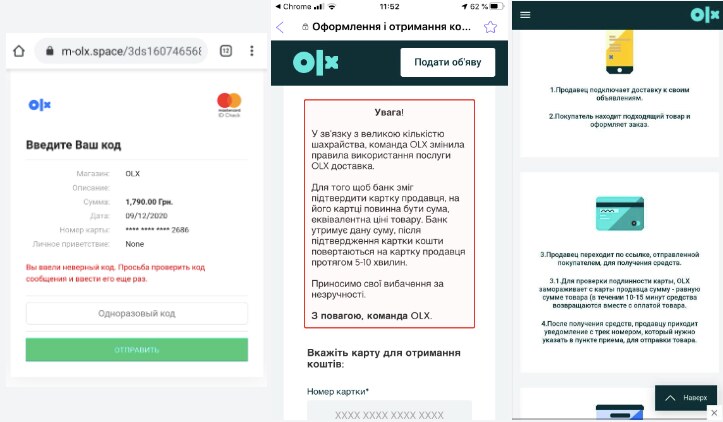
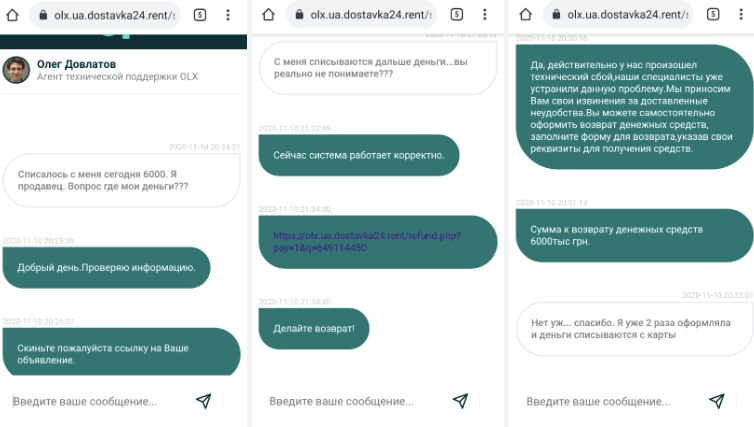
Повторне списання (Double-Pay): Для подвоєння здобичі «воркер» або спеціальний оператор («прозвонщик») повідомляє про «технічний збій» і надсилає друге посилання для «повернення коштів». Щоб отримати гроші назад, від жертви вимагають повторно ввести всі реквізити та підтвердити списання аналогічної суми.
Схема № 2: Атака на продавця
Помилкова передоплата: «Воркер» знаходить оголошення реального продавця і в месенджері запевняє, що готовий купити товар прямо зараз.
Фальшивий підтверджувач: Покупець-шахрай стверджує, що вже оплатив замовлення через «Безпечну угоду», і надсилає продавцю посилання на фішинговий сайт для «отримання грошей».
Крадіжка даних: На фейковій сторінці продавця просять ввести реквізити картки (включно з CVV) та SMS-код підтвердження, нібито для зарахування коштів. Якщо жертва вагається, їй надсилають підроблені фальшиві правила роботи сервісу або підключають «соціальну інженерію».
Поштові схеми
Окремий пласт атак будується навколо легітимних поштових операторів. Згенеровані через автоматизовані Telegram-боти фішингові сторінки повністю копіюють бренд поштової служби, фотографію та ціну конкретного лоту:
Поштова схема з покупцем (Шахрай-Продавець): «Воркер» під приводом оформлення накладної дізнається ПІБ та адресу покупця, після чого надсилає посилання на «оплату доставки та товару». Далі діє вже стандартна механіка крадіжки коштів із подальшою спробою повторного списання через «помилку системи».
Поштова схема з продавцем (Шахрай-Покупець): Зловмисник шукає оголошення, де вказано відкритий номер телефону, контактує в месенджері та повідомляє про оформлення поштової доставки. Продавцю надсилають посилання зі словами: «Я вже все оплатив, переходь за посиланням і забирай гроші на картку». Результат — введення платіжних даних на фішинговому ресурсі та спустошення рахунку продавця.
Чому люди вірять: психологічні та технічні пастки
Зловмисники більше не покладаються на банальні орфографічні помилки чи криві шрифти. Сучасний фішинг на маркетплейсах працює як злагоджений механізм:
Повна візуальна копія. Сторінка, на яку переходить жертва, повністю копіює фірмовий стиль: логотипи, плашки, шрифти та навіть картку конкретного товару з фотографіями та описом.
Фейковий інтерактив. На підроблених сайтах нерідко вбудовано «віконце чату підтримки», де бот або реальний оператор миттєво відповідає на запитання, створюючи ілюзію солідного сервісу.
Маніпуляція «правилами банку». Шахраї часто вигадують неіснуючі вимоги: «На вашому рахунку має бути сума, рівна вартості товару, щоб банк переконався, що картка активна». Це дозволяє переконати людину ввести дані або підтвердити списання навіть тоді, коли з картки замість зарахування знімаються гроші.
Робота поза робочим часом. Проведення фішингових кампаній у вечірній час, у вихідні або святкові дні (коли служба підтримки та відділи безпеки працюють повільніше).
Ось реальний приклад шахрайського повідомлення:
«У зв’язку з великою кількістю шахрайства, команда OLX змінила правила використання послуги OLX доставка.
Для того, щоб банк зміг підтвердити картку продавця, на його картці повинна бути сума, еквівалентна ціні товару. Банк утримує дану суму, після підтвердження картки кошти повертаються на картку продавця протягом 5-10 хвилин…»
Анатомія URL: як один символ викриває шахраїв
Захиститися від автоматизованого фішингу можна, якщо знати єдину слабку ланку шахраїв — доменну адресу. Створити точну копію інтерфейсу легко, а от зареєструвати офіційний домен чужої компанії — не так просто.
Офіційні адреси: Усі операції, пов’язані з OLX, відбуваються виключно на домені olx.ua (m.olx.ua для мобільних пристроїв або бізнес-сторінка на OLX — name.olx.ua), застерігає компанія. У новій формі для входу ви також можете побачити переадресацію на ua.login.olx.com. Це безпечний домен, який також належить OLX.
Після назви домену обов’язково стоїть коса риска / (наприклад, olx.ua/dostavka).
Фішингові маніпуляції: Зловмисники маскують свої сайти під офіційні за допомогою додаткових слів: olx.ua.dostavka24.rent, olx-pay.site, olx.ua.help. Це явний і доволі зрозумілий маркер шахраїв.
На скріні — приклад фейкового сайту OLX. Ми бачимо слово rent після останньої крапки.
Запам’ятайте: якщо перед крапкою в кінці основного імені стоїть будь-що, крім olx.ua, ви перебуваєте на шахрайському ресурсі.
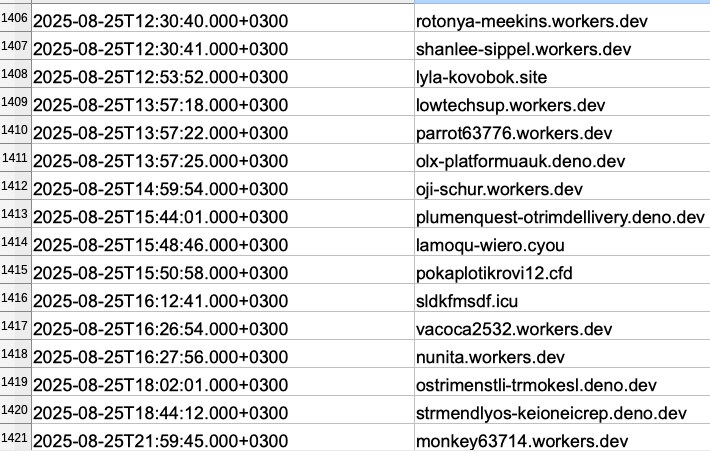
Експерти ЄМА звертають увагу і на актуальний тренд: шахраї зараз набагато рідше використовують olx в назві. Останніми роками відбулася зміна підходів до формування доменних імен, а також імен піддоменів. Реєстрація сайтів, в назві яких є «olx» моніториться і сайти ще до того як на них залитий шахрайський контент — блокуються. Тому з’являються назви доменів на кшталт: verip4ynetdrivecatchboosthub.workers.dev, tineg60775.workers.dev.
Щодня таких назв з’являється до 50 штук.
Також є випадки, коли шахраї використовують так звані «витримані» домени: орендують та перекупають старі доменів із нульовою репутацією, але зі значним терміном існування (для обходу антифішингових фільтрів).
Чеклист безпеки для продавця та покупця
Щоб не стати героєм наступної судової ухвали, експерти ЄМА радять дотримуватися простих правил цифрової гігієни:
Залишайтеся всередині платформи. Обговорюйте деталі угоди тільки у внутрішньому чаті OLX. Якщо співрозмовник наполягає на переході у Viber, Telegram чи WhatsApp — це привід припинити спілкування.
Не шукайте посилання для отримання грошей. В «OLX Доставка» немає окремих посилань для зарахування коштів продавцю. Гроші за продану річ приходять на картку, яку ви вказали у своєму особистому профілі під час створення оголошення або підтвердження угоди в застосунку.
Перевіряйте статус лише в кабінеті. Справжня інформація про покупку, скасування чи оплату відображається тільки на вкладці «OLX Доставка» у вашому акаунті.
Як це зробити: якщо ви отримали посилання на оформлення угоди з OLX Доставка або для отримання грошей, введіть повну адресу посилання (включаючи https://) і перевірте, чи це справжній сайт OLX. Якщо результат зелений — сайт справжній, якщо червоний — це спроба фішингу!
Нікому не передавайте повні реквізити. Для переказу коштів покупцеві потрібен лише 16-значний номер картки. Термін дії, CVV/CVC-код, паролі з SMS та поточний баланс рахунку — це приватна інформація, яку не можна вводити ніде, крім захищених сторінок еквайрингу під час ваших власних покупок.
Також не залишайте за посиланнями OLX своїх логінів/паролів до банкінгу!
Якщо ви все ж ввели дані на підозрілому сайті — негайно блокуйте картку через банківський застосунок, телефонуйте на гарячу лінію банку для скасування транзакцій та звертайтеся до Кіберполіції.
І наостанок: якщо ти досі не впевнений у своїй обізнаності в темі шахрайства на OLX, зіграй в гру і подалай шахрая власним розумом.
Як ламають відео-ігри та викладають їхні піратські копії? Розповідає програміст
Що, юний хакер, тобі цікаво, які ігри ще досі не крякнули? Тоді мерщій читай цю статтю. Нижче ми розглянемо, які технології використовуються для захисту ігор від злому. Також не пройдемо повз рекордсменів. Дізнаємося про рекордний час, за який вдалося зламати гру. Та розглянемо справжніх «міцних горішків».