Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Наталя ХандусенкоГаряченьке
16 жовтня 2026, 16:54
2026-10-16
Фейковий Google Chrome зібрав понад 100 000 завантажень у Google Play. Реклама Google просувала його вище за оригінал
Уніфікований магазин застосунків Google Play пропустив підроблену версію браузера Google Chrome. Завдяки платній рекламі у пошуку фальшивий застосунок відображався навіть вище за оригінальний Chrome і встиг зібрати понад 100 000 завантажень.
Уніфікований магазин застосунків Google Play пропустив підроблену версію браузера Google Chrome. Завдяки платній рекламі у пошуку фальшивий застосунок відображався навіть вище за оригінальний Chrome і встиг зібрати понад 100 000 завантажень.
Цей інцидент може стати серйозним репутаційним ударом по Google, яка останніми місяцями активно обмежує можливість встановлення програм збічних джерел, переконуючи користувачів у повній безпеці офіційного магазину.
Як гра про м’яч перетворилася на «Google Chrome»
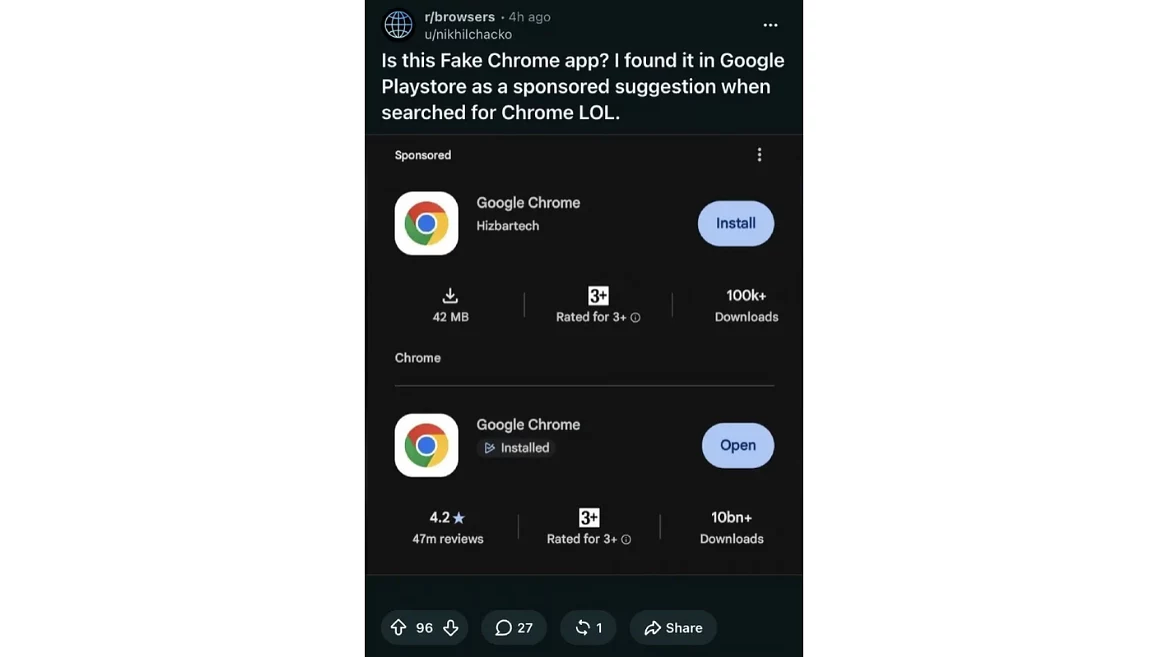
Першим про підробку повідомило профільне видання PiunikaWeb, опублікувавши скриншот, де фейковий Chrome знаходиться на найпершій позиції в пошуковій видачі Google Play під позначкою «Реклама» (Sponsored).
Підробка повністю копіювала назву, іконку та опис оригінального браузера. Замість розробника Google LLC видавцем значилася невідома компанія Hizbartech.
Застосунок вперше з’явився у серпні під виглядом простої гри Ball Bounce, але 30 вересня розробники змінили його дизайн під Chrome. При цьому ідентифікатор пакета Android лишився старим: com.ballbounce.Hizbartech.
Загалом програма зібрала понад 100 000 завантажень. Наразі невідомо, яка частина з них відбулася до маскування під браузер, а яка — після.
Шкідливий код чи «пастка для реклами»?
Користувачі спільноти Reddit, які дослідили вміст застосунку, повідомили, що замість функціонального браузера всередині виявився інтерфейс месенджера з аватарками, згенерованими ШІ, та заздалегідь запрограмованими відповідями.
На думку дослідників, метою розробників був не збір персональних даних чи поширення вірусів, а банальний заробіток на рекламі, пише The Cybernews.
«Я провів дослідження: вірусів там немає. Хлопці з Пакистану взяли ігрову програму та перетворили її на застосунок, який при кожному запуску крутить короткі рекламні ролики по колу», — поділився користувач Reddit під ніком OK_Noise9883.
Офіційних підтверджень щодо наявності шпигунського чи шкідливого коду наразі немає. Застосунок вже остаточно видалено з Google Play.
Іронія безпеки
Подія викликала хвилю обурення та іронії в технологічній спільноті через контекст дій самої компанії. З серпня 2025 року Google розпочала масштабну кампанію з обмеження встановлення застосунків зі сторонніх файлів (.apk / sideloading), аргументуючи це турботою про захист користувачів. А з вересня на сертифікованих пристроях Android дозволили запускати лише програми від верифікованих розробників.
Однак ситуація, коли власний рекламний алгоритм Google бере гроші за просування фейка вище за офіційний продукт компанії, підважує ці заяви.
«Важко ігнорувати іронію ситуації, враховуючи, що Google місяцями блокувала Android та обмежувала стороннє встановлення задля безпеки користувачів. Коли власна рекламна система Google бере гроші за просування фейкової версії флагманського браузера вище за оригінал — це виглядає дуже погано для компанії», — підсумували у PiunikaWeb.
Google наразі утримується від роз’яснень щодо того, як модерація Play Store та рекламний відділ пропустили цей застосунок.