Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Марія Бровінська
4 листопада 2026, 08:01
2026-11-04
Розробники «Повітряної тривоги» пояснили збій після фейкових сповіщень про радіацію та хімічну атаку. Що сталося із застосунком
Команда розробників застосунку «Повітряна тривога» перепросила перед користувачами за інцидент у неділю ввечері та розповіла, як зловмисникам вдалося надіслати фейкові сповіщення. Несанкціонований доступ отримали до інтерфейсу оператора, а не до мобільного застосунку. Розробники також заперечили інформацію про витік даних і зараження телефонів користувачів.
Команда розробників застосунку «Повітряна тривога» перепросила перед користувачами за інцидент у неділю ввечері та розповіла, як зловмисникам вдалося надіслати фейкові сповіщення. Несанкціонований доступ отримали до інтерфейсу оператора, а не до мобільного застосунку. Розробники також заперечили інформацію про витік даних і зараження телефонів користувачів.
За поясненням команди, «Повітряна тривога» — це не лише мобільний застосунок, а ціла програмна екосистема. Її створили Ajax Systems і Stfalcon на волонтерських засадах за підтримки Мінцифри. До неї входять інтерфейс оператора, мобільні застосунки, мапа тривог, API та інші продукти й інтеграції.
Система отримує інформацію від операторів цивільного захисту або відповідальних за оповіщення в окремих громадах. Після цього дані відображаються в застосунку та передаються через API іншим системам. Зокрема, їх використовують карти повітряних тривог, гучномовці в торгових центрах і вуличні сирени.
Що сталося під час інциденту
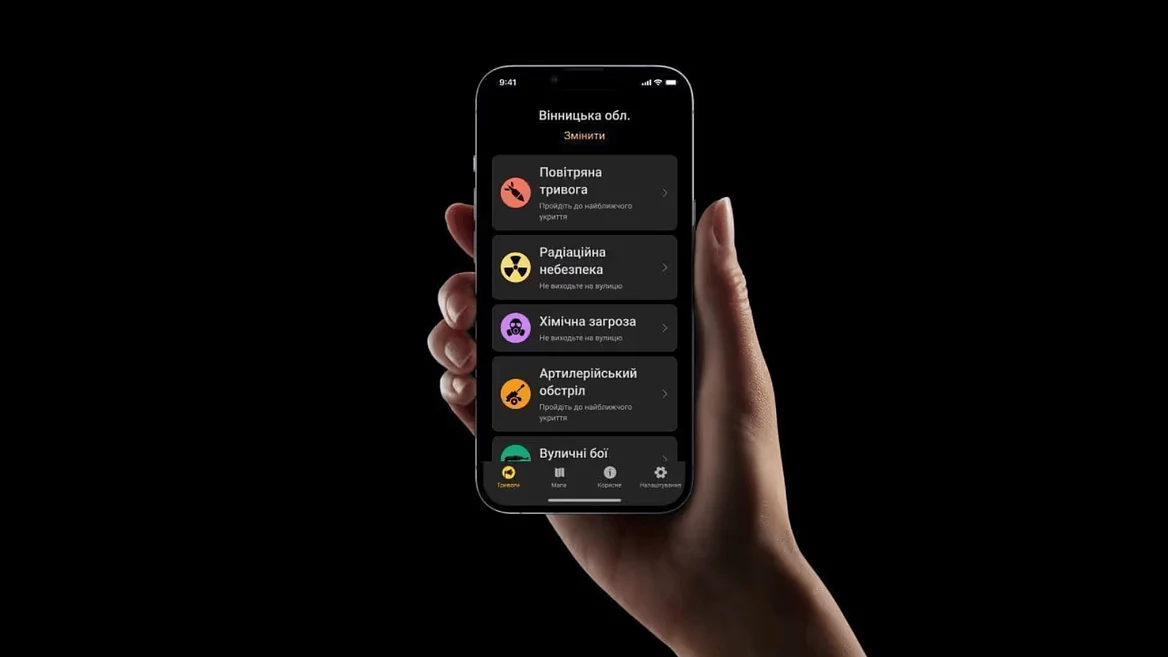
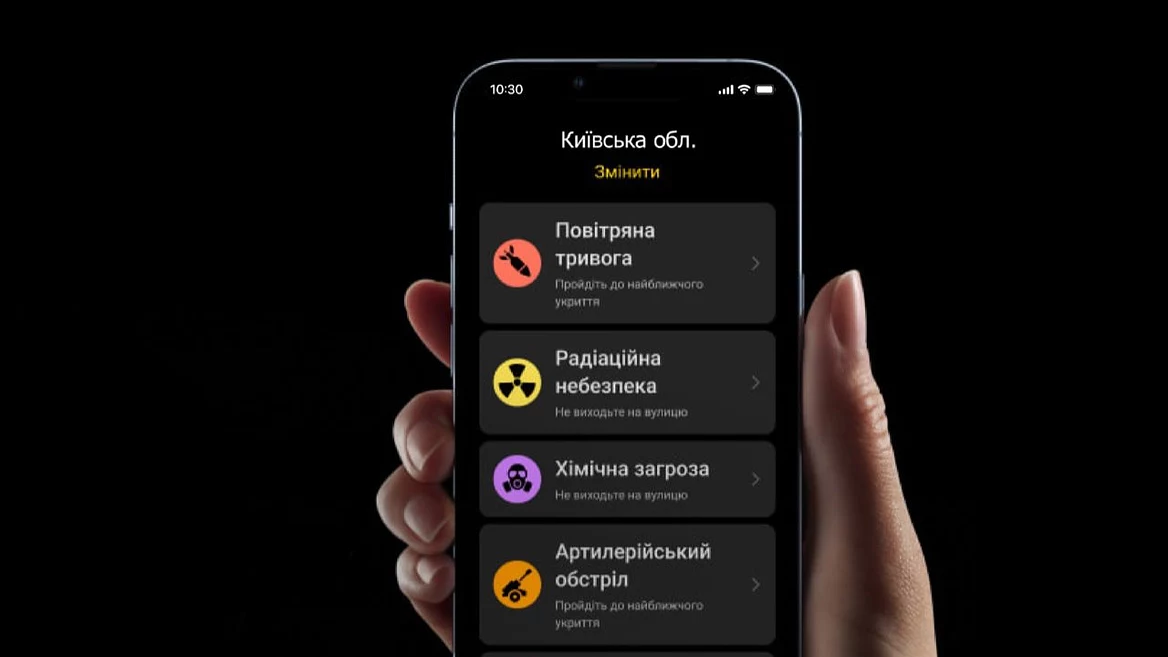
У неділю ввечері відбувся несанкціонований доступ до інтерфейсу оператора. Унаслідок цього до системи надійшли повідомлення про неіснуючі загрози. Користувачі отримали сповіщення про фейкову радіаційну небезпеку, хімічну атаку та вуличні бої. Також надходили кастомні повідомлення російською мовою з посиланням на сторонній Telegram-канал.
Деталі інциденту розробники не розкривають з міркувань безпеки та через чутливість теми.
Як відреагувала команда
Після виявлення проблеми розробники разом із профільними службами та міністерствами призупинили роботу інтерфейсу оператора і серверної частини застосунку. Після перевірок та усунення першопричин протягом двох годин відновили роботу інтерфейсу оператора й основні функції застосунку — push-сповіщення про тривоги та інформацію про рівні небезпеки.
Наразі команда продовжує аудит безпеки та працює над відновленням відображення цілей на мапі. Розробники зазначають, що стабільна робота системи залишається головним пріоритетом, а команди працюють над її відновленням фактично без перерв.
Чи є загроза для користувачів
Розробники запевняють, що встановлений на телефоні застосунок не становить загрози для користувачів. За їхніми словами, він не зберігає і не передає персональні дані та не має доступу до важливих функцій смартфона.
Також команда спростувала повідомлення про витік даних, злам акаунтів або телефонів користувачів і наявність вірусних файлів у застосунку. Розробники пов’язують поширення таких тверджень із необізнаністю або спробами змусити людей видалити застосунок.
Тим, хто видалив «Повітряну тривогу», команда радить встановити його повторно лише через офіційні магазини App Store або Google Play. Посилання на завантаження доступні на офіційному сайті застосунку.
Наприкінці команда подякувала службам, які долучилися до реагування, та користувачам — за витримку, довіру й меми, що з’явилися після інциденту.
Застосунок «Повітряна тривога» був розроблений компанією Stfalcon спільно з Ajax Systems та за підтримки Міністерства цифрової трансформації України у перші дні повномасштабного вторгнення росії. Сервіс сповіщає про повітряну, хімічну, техногенну та інші види небезпеки в окремих регіонах України.
dev.ua звернувся до Ajax Systems за коментарем щодо ситуації. В пресслужбі компанії запевнили, що команда розробників працює над посиленням захисту застосунку, щоб запобігти подібним ситуаціям у майбутньому, а також над відновленням функціоналу відображення цілей на мапі.