«Не все з цього було корисним»: творець OpenClaw витратив $10 млн на ШІ-токени за місяць
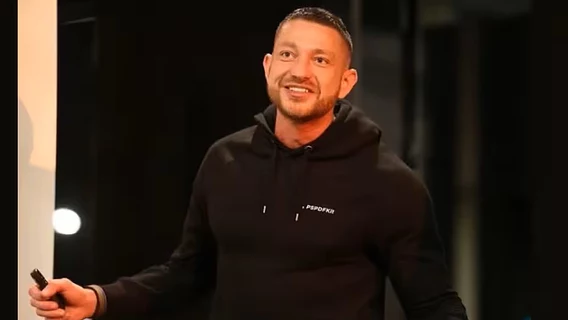
Пітер Штайнбергер, співробітник OpenAI та творець OpenClaw, заявив, що минулого місяця витратив близько $10 млн на токени для запуску ШІ-завдань.


Пітер Штайнбергер, співробітник OpenAI та творець OpenClaw, заявив, що минулого місяця витратив близько $10 млн на токени для запуску ШІ-завдань.
Пітер Штайнбергер, співробітник OpenAI та творець OpenClaw, заявив, що минулого місяця витратив близько $10 млн на токени для запуску ШІ-завдань.
Така відверта заява пролунала під час конференції Cloudflare Connect 2026 у Сан-Франциско у розмові з технічним директором Cloudflare Дейном Кнехтом, пише The Register.
Коли аудиторія відреагувала здивованим гулом, Штайнбергер додав: «Люди не завжди розуміють, що далеко не все з цього було насправді корисним». Втім, фінансові витрати не лягають на кишеню розробника — усі видатки покриваються з інвесторських коштів OpenAI.
Під час дискусії Штайнбергер висловив здивування тим, що більшість обчислень досі прив’язані до персональних комп’ютерів, вважаючи, що всі ШІ-процеси мають повністю перейти в хмару. Проте Дейн Кнехт нагадав про фінансові та конфіденційні обмеження для звичайних розробників, які не мають безлімітних венчурних бюджетів.
Також спікери торкнулися проблеми занепаду open source через наплив генерованого штучним інтелектом коду. Штайнбергер зазначив, що підхід до перевірки pull request-ів має змінитися: «Якщо я бачу хід ваших слів — як саме ви дійшли від пункту А до пункту Б, — моя довіра до результату набагато вища, ніж коли ви просто скидаєте готовий код через паркан».
Замість сотень персональних ШІ-агентів у кожного користувача, творець OpenClaw прогнозує появу єдиного фонового інтелекту, який передбачатиме потреби людини й надаватиме відповіді ще до того, як вона поставить запитання.
Найбільшим викликом для розгортання автономних систем залишається довіра та надання прав доступу. За словами Штайнбергера, поведінка ШІ залежить перш за все від самої базової моделі, а не від зовнішньої кодової обгортки.
Щоб мінімізувати ризики (наприклад, prompt injection), розробник пропонує не надавати одному агенту всі дозволи, а використовувати архітектуру з двох агентів.
«Вам потрібен інший агент, який оцінюватиме та видаватиме дозволи першому. Вони мають домовлятися між собою. У багатьох випадках агенти самі приходять до висновку: "Мабуть, мені не варто цього робити" або "Є простіший шлях у межах встановлених правил". Поєднання двох таких систем суттєво підвищує рівень довіри до автономної роботи ШІ».