Наталя ХандусенкоГаряченьке
17 вересня 2026, 11:26
2026-09-17
«Мене хотіли заскамити через LinkedIn. Причому дуже якісно». Як шахраї намагалися зламати ноутбук засновника компанії NeedmyLink через фейковий Zoom
Спроби шахрайства в професійних мережах стають усе більш витонченими. Минулого тижня з якісно спланованою атаку через LinkedIn зіткнувся CEO та засновник SEO-агенції NeedmyLink Євген Гуменюк. Зловмисники використали фейкові сервіси відеоконференцій та намагалися отримати доступ до його пристрою через термінал.
Спроби шахрайства в професійних мережах стають усе більш витонченими. Минулого тижня з якісно спланованою атаку через LinkedIn зіткнувся CEO та засновник SEO-агенції NeedmyLink Євген Гуменюк. Зловмисники використали фейкові сервіси відеоконференцій та намагалися отримати доступ до його пристрою через термінал.
Історія розпочалася зі стандартного повідомлення про співпрацю. За словами Євгена, він рідко бере участь у первинних зідзвонах із потенційними клієнтами, делегуючи це менеджменту, однак цього разу вирішив поспілкуватися особисто.
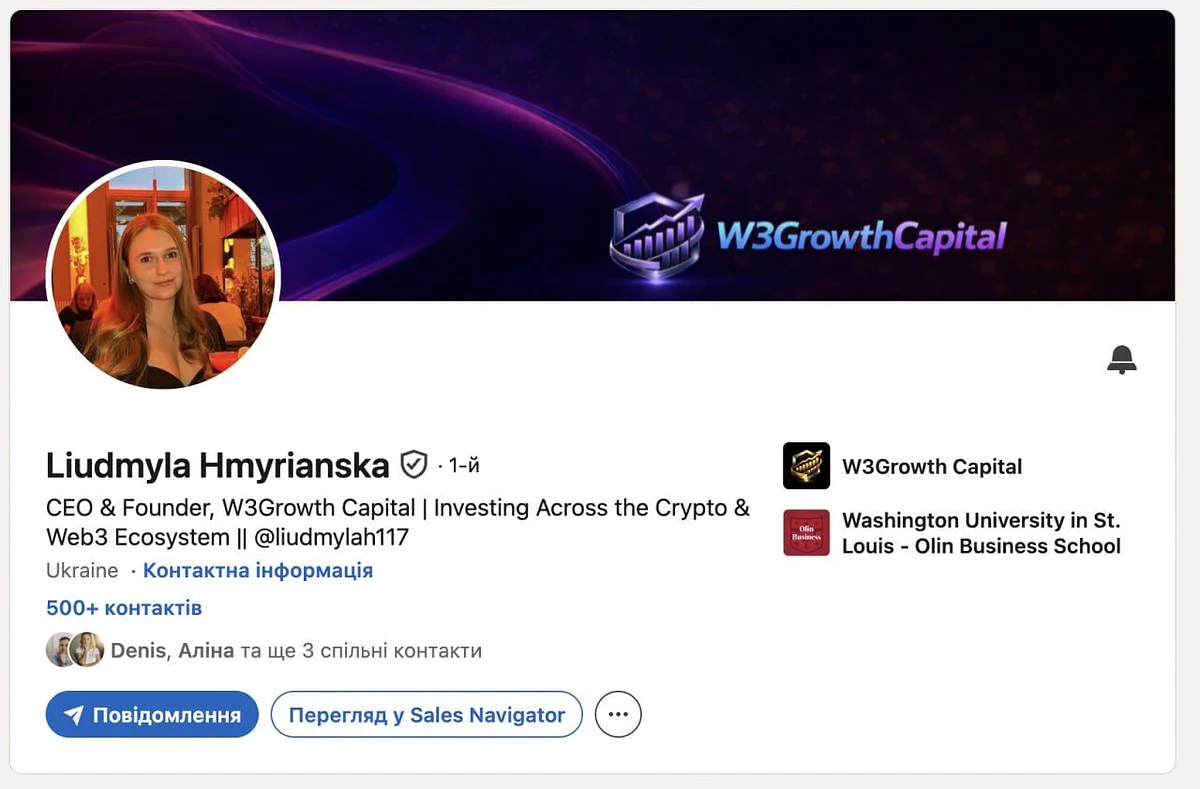
«Якщо вже й виходжу сам, то зазвичай це крупні проєкти і напряму з овнерами. Пише дівчина. Нормальний профіль, 500+ контактів, є спільні знайомі, verified. В профілі — owner web3/crypto-платформи. Пише щодо партнерства, типу вони будуть передавати нам своїх клієнтів на SEO», — розповідає Євген Гуменюк.
Сайт компанії та профіль співрозмовниці не викликали миттєвих підозр, хоча ресурсу й бракувало трафіку. Оскільки агенція вже мала успішний досвід роботи із замовниками у сфері Web3 та криптопроєктами на п’ятизначні суми в доларах, засновник NeedmyLink погодився на зустріч і зарезервував час через Calendly.
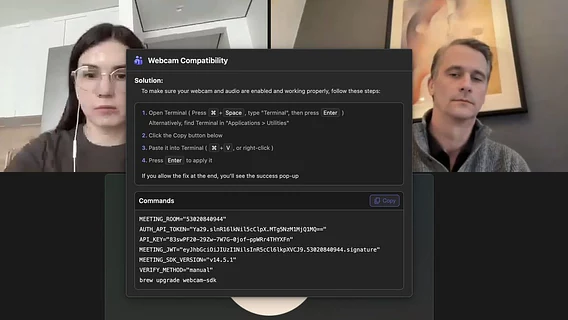
Проблеми розпочалися одразу під час підключення до дзвінка. Перша спроба відбулася через Microsoft Teams: на міті вже чекали двоє людей, проте у Євгена не працювали камера та мікрофон. Натомість на екрані з’явилося системне повідомлення з проханням надати дозволи через термінал.
Оцінивши ситуацію як збій, Євген запропонував змінити платформу, після чого йому надіслали нове посилання на Zoom. Проте сценарій повторився.
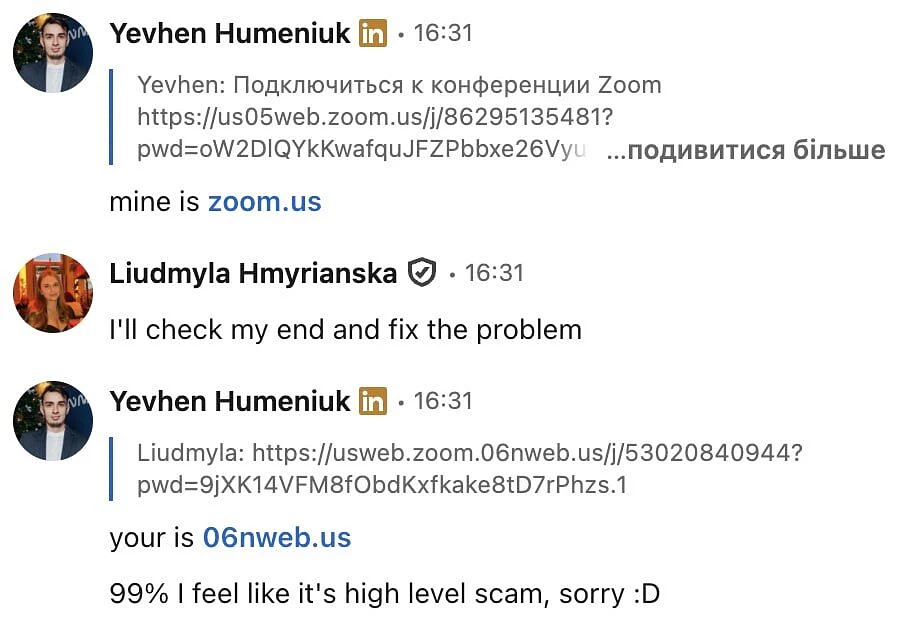
«Заходжу — та сама тєма. І дівчина ще каже: "В мене теж таке вперше було, ви зробіть, ми почекаємо". Перевіряю лінк, бо провтикав спочатку це зробити, і розумію, що Zoom фейковий. Прикол в тому, що до цього я ще встиг на автоматі клікнути дозвіл на камеру в Teams», — зазначає CEO NeedmyLink.
Провівши ретельну перевірку ноутбука на наявність шкідливого ПЗ, Євген переконався, що атака не мала успіху, адже головним завданням шахраїв було змусити користувача виконати команди у терміналі.
«Канєшно, якщо тебе просять відкрити термінал і щось там прописати, вже зрозуміло, що це скам. Але мене вразив саме рівень підготовки до цього моменту», — підсумував підприємець.
Експерти з кібербезпеки нагадують: жоден офіційний сервіс відеоконференцій (Zoom, Teams чи Google Meet) не вимагає введення команд через консоль або термінал для надання доступу до мікрофона чи камери. Завжди перевіряйте URL-адреси посилань перед переходом.
Рекрутерка отримала десятки дуже схожих між собою повідомлень — ніби від «кандидатів» — всього за 10 хвилин. Що це — боти, скамери чи автоматизація — розмірковує спільнота
LinkedIn заблокував пост айтішника «за булінг та харасмент». Раніше він поскаржився в підтримку на іншого користувача, що звинуватив українську IT-компанію у нацизмі
"CEO та засновник SEO-агенції NeedmyLink Євген Гуменюк"
хотів показати який крутий перемовник, а по суті обісрався. Давайте по чесному:
"web3/crypto-платформи" - редфлаг №1.
" Пише щодо партнерства, типу вони будуть передавати нам своїх клієнтів на SEO" - швидка вигода, редфлаг №2.
"Сайт компанії та профіль співрозмовниці не викликали миттєвих підозр, хоча ресурсу й бракувало трафіку" - типові помилки типових керівників.
Перевірити трафік він зумів, а на URL звісно забив. Ну ж типовий керівник.
"Натомість на екрані з’явилося системне повідомлення з проханням надати дозволи через термінал." - це вже наслідки.
І оце:
"Експерти з кібербезпеки нагадують: жоден офіційний сервіс відеоконференцій (Zoom, Teams чи Google Meet) не вимагає введення команд через консоль або термінал для надання доступу до мікрофона чи камери." - то якісь погані експерти. Всі програми при першому запуску питають ці дозволи, і якщо запускати через браузер - аналогічно. Повторні запити залежать від того яку опцію обрали попереднього разу...










"CEO та засновник SEO-агенції NeedmyLink Євген Гуменюк"
хотів показати який крутий перемовник, а по суті обісрався. Давайте по чесному:
"web3/crypto-платформи" - редфлаг №1. " Пише щодо партнерства, типу вони будуть передавати нам своїх клієнтів на SEO" - швидка вигода, редфлаг №2. "Сайт компанії та профіль співрозмовниці не викликали миттєвих підозр, хоча ресурсу й бракувало трафіку" - типові помилки типових керівників. Перевірити трафік він зумів, а на URL звісно забив. Ну ж типовий керівник. "Натомість на екрані з’явилося системне повідомлення з проханням надати дозволи через термінал." - це вже наслідки.
І оце:
"Експерти з кібербезпеки нагадують: жоден офіційний сервіс відеоконференцій (Zoom, Teams чи Google Meet) не вимагає введення команд через консоль або термінал для надання доступу до мікрофона чи камери." - то якісь погані експерти. Всі програми при першому запуску питають ці дозволи, і якщо запускати через браузер - аналогічно. Повторні запити залежать від того яку опцію обрали попереднього разу...
Сам винуватий що з расіянами на контакт пішов, це видно з расіянських написів на скріншотах.
Сам винуватий що з расіянами на контакт пішов, це видно з расіянських написів на скріншотах.