Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Марія БровінськаРобота
4 вересня 2026, 09:00
2026-09-04
#Всратівакансії. Майже безплатний SMM, топ за 10 000 грн, офер в обмін на віруси та ШІ на співбесіді, якого не було
Привіт! Знову п’ятниця, а значить в ефірі #Всратівакансії — добірка дивних, нелогічних, смішних і навіть принизливих пропозицій від роботодавців. Сьогодні підбиваємо підсумаки серпня — не найактивнішого місяці найму, втім, і тут компаніям вдалося шукачів здивувати. Сьогодні згадаємо не тільки вакансії, які тригерять, а й співбесіди й тестові, від яких подекуди нудить.
Привіт! Знову п’ятниця, а значить в ефірі #Всратівакансії — добірка дивних, нелогічних, смішних і навіть принизливих пропозицій від роботодавців. Сьогодні підбиваємо підсумаки серпня — не найактивнішого місяці найму, втім, і тут компаніям вдалося шукачів здивувати. Сьогодні згадаємо не тільки вакансії, які тригерять, а й співбесіди й тестові, від яких подекуди нудить.
Майже безплатний SMM
CEO «VANTABLACK» marketing agcy Лука Томовський опублікував вакансію, яку називає волонтерським рухом черед наднизьку винагороду.
«4000 грн за SMM, таргет, контент, дизайн і ще кілька суміжних професій… Судячи з вакансій, SMM поступово переходить із професії у волонтерський рух. Ще трохи — і головною вимогою буде щире бажання допомогти бізнесу… — зазначає він. У вакансії фактично об'єднуються кілька ролей: СММ, контентмейкер, дизайнер, бізнесаналітик, кур'єр.
Топ за 10 000 грн
Костянтин Баран, Senior Information Technology Specialist, опублікував дуже дивну і водночас дуже дешеву вакансію для топменеджера.
«Шукають топ менеджера, може комусь буде цікаво», — написав він і додав скриншот оголошення.
Коли попередній кандидат передумав
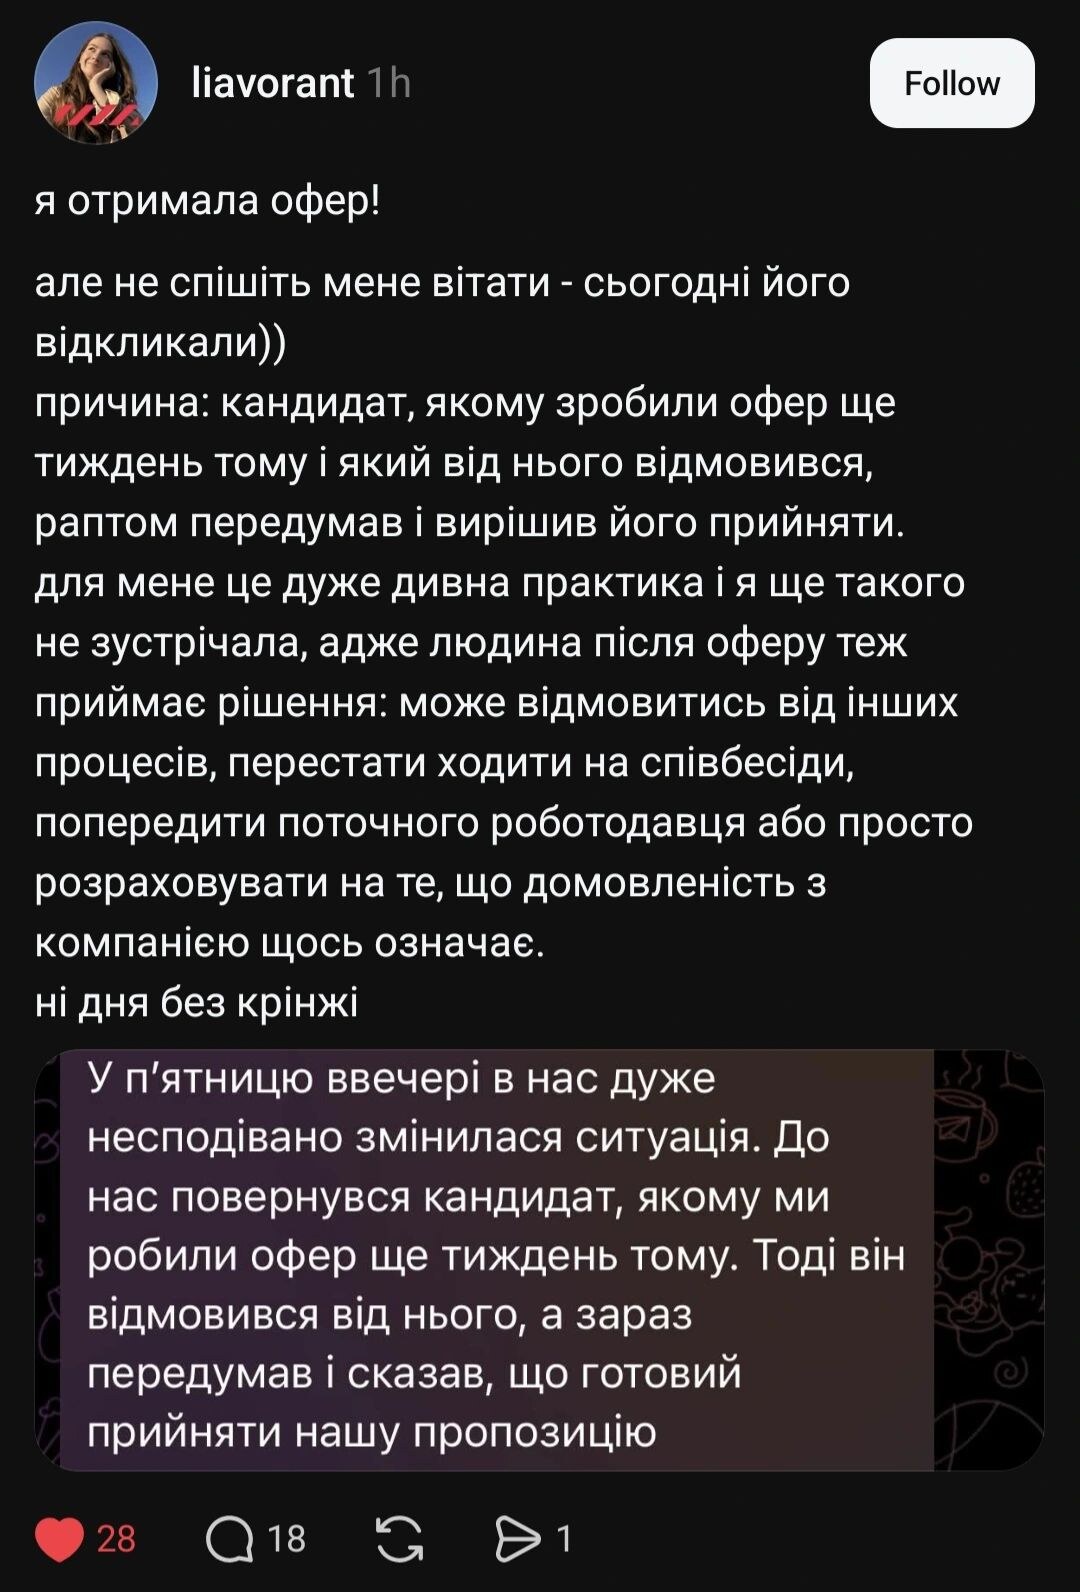
Рекрутерка Надія Журба розповіла про офер, який ніби й є, а насправді — нема. «Компанія, яка поводиться як травмована стосунками: колишній кинув, вона вже почала нові стосунки, а тут він раптом повернувся зі словами «я передумав», — описала вона свій досвід кандидатки і додала скриншот.
«Тут прекрасно все»
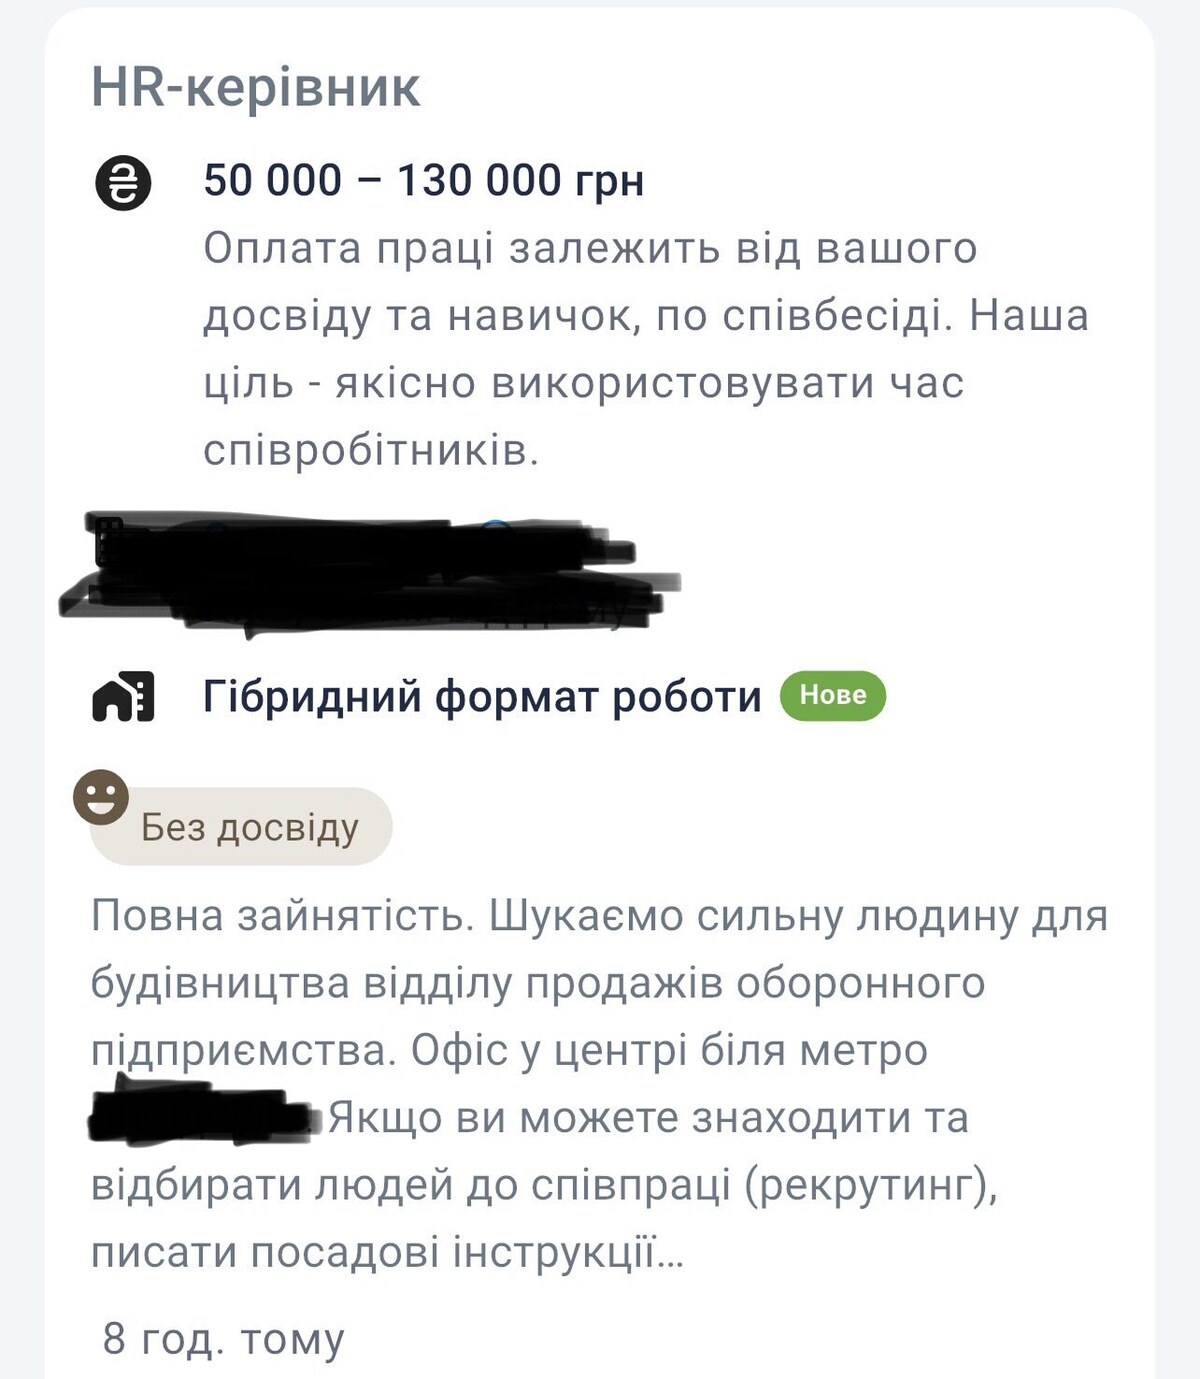
HR Director Як Божик продовжує дивуватися креативу роботодавців у текстах вакансій. «Тут прекрасно все. Що вилка по ЗП, що задачі. Я б цю вакансію назвав би HR Generalist, або, якщо доступною мовою для людей далеких від термінології HR — Рекрутер-кадровик», — іронічно написав він і додав скриншот.
Офер в обмін на віруси
Розробник Іван Волос розповів про ймовірну спробу заразити його комп’ютер шкідливим програмним забезпеченням під виглядом технічної співбесіди.
Із ним зв’язався користувач на ім’я Ryan Connor Lee, який представився керівником Mileage Investment Group і запропонував приєднатися до створення Web-3-платформи з використанням штучного інтелекту. Але в день співбесіди профіль Раяна та їхнє листування в LinkedIn зникли, стверджує Волос. На запланований дзвінок натомість прийшла інша людина, яка не представилася належним чином і одразу вимкнула камеру.
Після пів години запитань інтерв’юер перейшов нібито до практичного завдання. Він надіслав посилання на репозиторій у GitHub, і попросив розробника клонувати його, відкрити у VS Code та запустити. На запитання про безпеку співрозмовник запевняв, що в проєкті нема нічого небезпечного. «Ви ж уже працювали з MERN stack, правда?», — спитав він.
Замість завантаження айтівець перевірив репозиторій за допомогою сервісу ScanRepo. За його словами, інструмент оцінив його небезпечність у 85 балів із 100 та позначив репозиторій як шкідливий. Волос стверджує, що знайшов усередині обфускований, тобто навмисно заплутаний код, а також використання функції eval () для завантаження та виконання віддалених скриптів. Але найнебезпечніший скрипт розробник знайшов у файлі tasks.json. Він був налаштований на запуск шкідливого коду, щойно користувач відкриє папку у своєму редакторі.
Звіт ScanRepo
Айтівець зауважив, що репозиторій мав назву «Berchain-1/Jackpot». Тому він припустив, що шахраї могли або прикриватися назвою реальної блокчейн-спільноти BerChain, або створити організацію зі схожою назвою спеціально для цієї схеми.
«Мораль історії проста. Будьте максимально критичними до таких швидких тестових завдань від ноунеймів, тим більше що ера таких AI generated зламів тільки й розвивається. Ніколи не клонуйте і не відкривайте у своїй IDE неперевірені репозиторії, особливо якщо це Web3 стартапи. Завжди перевіряйте репозиторії чи код перед запуском, бо інколи достатньо просто відкрити папку, щоб втратити доступ до своїх даних. Бережіть себе, свої девайси та свій код», — попереджає Іван Волос.
Техспівбесіда без жодного технічного запитання
Senior Frontend-розробник Микола Сутковий поділився історією про дивний досвід проходження рекрутингового процесу. Замість звичного оцінювання хард-скілів технічна співбесіда перетворилася на коротку розмову про ситуацію в Україні і завершилася стандартною відмовою.
Як розповів Микола Сутковийу LinkedIn, він отримав пряме запрошення на технічний етап, оминаючи первинне спілкування з HR. За його словами, стеки та вимоги у вакансії на 100% збігалися з його релевантним досвідом — аж до специфічних бібліотек, як-от ag-grid, з якою розробник уже працював раніше.
Згідно з початковим планом, найм мав складатися з двох етапів: технічна співбесіда з техлідом, а потім технічна співбесіда з клієнтом.
Однак перша зустріч тривала лише пів години. На інтерв’ю з’явився Backend Team Lead, який одразу зазначив, що керує бекенд-напрямом, і стисло презентував проєкт через демонстрацію екрана.
Решту часу розробник і техлід обговорювали загальний стан справ, складну ситуацію з пошуком роботи, кількість відгуків на вакансію та ситуацію в Україні.
Жодного технічного запитання чи перевірки професійних навичок під час 30-хвилинної сесії не відбулося. Попри це, інтерв’юер пообіцяв надати фідбек упродовж трьох днів.
У результаті через п’ять днів айтівець отримав стандартний лист-відмову про те, що компанія обрала кандидата, чий досвід «більше відповідає поточним потребам проєкту»: «After careful review of your background and a thoughtful discussion with the hiring team, we have decided to move forward with other candidates whose experience more closely matches what we are looking for at this stage».
ШІ, якого не було
Full-stack Engineer Станіслав Гогуля зіштовхнувся із ситуацією, яка здивувала навіть досвідчених фахівців. Схоже, рекрутери знайшли новий зручний привід для відмови замість змістовного фідбеку.
Як розповів Станіслав Гогуля у LinkedIn, спочатку все йшло за класичним сценарієм: успішний HR-етап, два дні на виконання тестового завдання та технічна співбесіда, де айтівець почувався впевнено.
Згодом на пошту надійшов лист від компанії, у якому зазначалося: «Нам було приємно поспілкуватися з Вами — Ви справили гарне враження на нашу команду! Водночас під час оцінки ми помітили, що частина відповідей могла бути підсилена за допомогою AI-інструментів, через що нам було складно об'єктивно оцінити Ваш реальний рівень технічних знань».
Станіслава таке формулювання здивувало, адже на інтерв’ю він відповідав самостійно.
«Мовчання чи відсутність фідбеку під час пошуку роботи вже нікого не дивує. Але це було щось нове, бо відповідав я сам», — поділився розробник.
Коли айтівець спробував уточнити у рекрутера, що саме викликало підозри та в чому виявлялася «допомога штучного інтелекту», відповіді він так і не отримав.
Для нього це виглядає як новий зручний спосіб відмовляти кандидатам без пояснення справжніх причин.
«Мав бути спокійний день, а в результаті чищу ноут»
ReactJs / Native Developer Анатолій Шумов під час пошуку роботи зіткнувся з кібератакою, маскованою під звичайне тестове завдання від іноземної компанії. Замість звичного перевірочного коду в отриманому репозиторії виявився прихований шкідливий скрипт, призначений для викрадення персональних даних та отримання віддаленого доступу до пристрою.
Після кількох днів перемовин потенційні роботодавці надіслали Анатолію посилання на приватний репозиторій із базовою структурою фулстек-застосунку (Node.js API + React frontend). Зовні все виглядало абсолютно стандартно, однак перед запуском розробник вирішив перевірити вміст файлів.
«Сьогодні мав бути спокійний день, а в результаті зараз чищу ноут, — поділився Анатолій у LinkedIn. — Перш ніж щось запускати, я за звичкою переглянув код. І у файлі middlewares/swagger.js — там, де мала бути звичайна конфігурація Swagger-документації — знайшов близько 15 KB важко обфускованого JavaScript».
Детальний аналіз показав, що виявлений шкідливий код працював за схемою повноцінного дроппера:
виконується одразу при підключенні файлу (require), ще до запуску сервера та навіть без виконання npm install$
створює секретну папку в домашній директорії та записує туди додатковий payload;
без відома користувача завантажує axios, better-sqlite3, node-machine-id та socket.io-client;
модуль better-sqlite3 використовується для читання баз даних Chrome, Brave та Firefox, де зберігаються паролі, cookies й автозаповнення. Водночас socket.io-client підтримує постійний зв’язок із C2-сервером хакерів для віддаленого виконання команд;
наприкінці файл експортує порожню middleware-функцію, аби застосунок працював без помилок і не викликав підозр.
Описана комбінація дій збігається з хакерськими кампаніями, про які повідомляли дослідники на кшталт ESET під назвою «DeceptiveDevelopment» (раніше — кластер «Contagious Interview»). Мета таких атак — викрадення паролів, SSH/хмарних ключів та криптогаманців у розробників. Після викриття рекрутер одразу видалив переписку та свій профіль у LinkedIn.
«У моєму випадку все закінчилося повним перевстановленням системи, зміною паролів і відкликанням старих ключів. Нічого критичного, здається, вкрадено не встигло, але осад лишився», — зазначив фахівець.
#Всратівакансії. ТОП-5 пропозицій про роботу, над якими глузують айтішники
Кількість вакансій в IT з початком війни скоротилася, та шедеврів серед них не поменшало. dev.ua зазвичай попросить дизайнерку Анну Лазурко, яка регулярно публікує у своєму LinkedIn вакансії з дивними та кострубатими описами та вимогами, робити добірку з таких «шедеврів». Ось тут можна почитати першу, другу та третю таку добірку.
Цьоготижнева добірка створена dev.ua за допомогою добре відомого у LinkedIn хештегу #всратівакансії. Насолоджуйтеся!
Два місяці пошуків, 80 відгуків, 12 співбесід і два офери. Як айтішник з Козятина із сертифікатом Google та двома пет-проєктами роботу шукав
Айтішник-початківець Максим Наталчук поділився в LinkedIn власним досвідом пошуку роботи. Хлопець, згідно профілю, працює National Information Management Officer (Data Analyst) в компанії iMMAP. Але омріяному оферу передував непростий шлях. З дозволу автора dev.ua публікує історію Максима про пошук роботи в IT.
«Незнання англійської можна пробачити тільки двірнику». HR в LinkedIn запитала про те, навіщо публікувати вакансії англійською. Ось що відповіли айтішники
HR з Дніпра Любов Ковалевська в LinkedIn обурилася тим, що компанії виставляють вакансії на джоб-сайтах англійською мовою. Айтішники швидко пояснили, в чому справа.
Знову #Всратівакансії. ТОП-5 неоковирних вакансій тижня в IT і не тільки
Кількість вакансій в IT з початком війни скоротилася, та шедеврів серед них не поменшало. dev.ua попросили дизайнерку Анну Лазурко, яка регулярно публікує у своєму LinkedIn вакансії з дивними та кострубатими описами та вимогами, робити добірку з таких «шедеврів».