Редакція dev.uaздолай шахрая
27 October 2026, 17:06
2026-10-27
здолай шахрая
Видання dev.ua спільно з Українською міжбанківською Асоціацією членів платіжних систем (ЄМА) успішно реалізували інформаційний спецпроєкт, присвячений кібербезпеці та протидії фішингу. У межах проєкту читачі ознайомилися з розбором реальних кейсів на основі судових реєстрів та досвіду ЄМА, які наочно показали анатомію сучасних шахрайських схем в цифровому просторі. Також експерти підготували аналітику зі статистикою Кіберполіції, трендами кіберзлочинності та новими онлайн-мутаціями старих “розводів”.
Видання dev.ua спільно з Українською міжбанківською Асоціацією членів платіжних систем (ЄМА) успішно реалізували інформаційний спецпроєкт, присвячений кібербезпеці та протидії фішингу. У межах проєкту читачі ознайомилися з розбором реальних кейсів на основі судових реєстрів та досвіду ЄМА, які наочно показали анатомію сучасних шахрайських схем в цифровому просторі. Також експерти підготували аналітику зі статистикою Кіберполіції, трендами кіберзлочинності та новими онлайн-мутаціями старих “розводів”.
Окрім всього іншого, проєкт містить не лише інформаційну, а й практичну складову — адже пропонує покрокові інструкції щодо того, як розпізнати фішингові сайти-клони, чому не можна сліпо вірити всім Telegram-ботам техпідтримки та що робити, якщо ви вже мали необережність поділилися своїми даними з підозрілими онлайн-платформами. Більш детально про окремі кейси кібершахрайства ви можете почитати у нашій добірці.
«Вам нараховано 6500 грн допомоги»: як фішинг-шахраї вичищають кредитні ліміти українців під приводом ООН та єПідтримки
У цьому матеріалі ми розповідаємо про те, як шахраї маскують фішингові сайти під державні виплати чи міжнародну допомогу (від ООН тощо) через таргетовану рекламу в соцмережах. Користувачі переходять за посиланнями-імітаціями «Дії» або банківських застосунків, де власноруч вводять свої дані, логіни та паролі, після чого зловмисники автоматично виводять усі особисті кошти та підіймають до максимуму кредитні ліміти. У реальних судових кейсах 2026 року зафіксовані випадки втрати як власних заощаджень, так і значних кредитних сум через подібні схеми, які розслідує Кіберполіція.
ШІ замість обличчя: як шахраї обходять біометрію банків і на чому валяться
За оцінками експертів Української міжбанківської асоціації членів платіжних систем (ЕМА), трансформація шахрайських сценаріїв вийшла на рівень високотехнологічних AI-атак. Шахраї навчилися створювати цифрові клони реальних людей для обходу систем Liveness Detection (перевірки «живості» користувача перед камерою), які банки та державні сервіси використовують для віддаленого відкриття рахунків, підтвердження великих транзакцій або відновлення доступу до кабінетів.
«Привіт, це ти на фото?»: як один клік по .apk файлу може обнулити твої картки та повісити кредит
У світі Android-користувачів свобода дій завжди була головною фішкою, якою хизувалися перед власниками закритих айфонів. Хочеш — змінюй інтерфейс до невпізнаваності, хочеш — завантажуй корисні утиліти напряму з інтернету. Але саме ця свобода у вигляді непоказних .apk файлів (інсталяційних пакетів для Android) сьогодні перетворилася на ідеальну зброю кібершахраїв.
Анатомія схеми: Як армія «воркерів» через Viber і Telegram-ботів спустошує картки українців на маркетплейсах
Сьогоднішній даркнет, на жаль, пропонує шахраям готовий бізнес за передплатою: їм більше не потрібно власноруч писати фішингові сайти, налаштовувати серверну частину чи вигадувати складні скрипти спілкування. Усе це беруть на себе спеціалізовані Telegram-боти та готові «фішинг-паки». Нижній ланці зловмисників — так званим «воркерам» — залишається лише знайти жертву, заманити її в месенджер і скинути згенероване ботом посилання.
«Ваші гроші в небезпеці»: як один телефонний дзвінок позбавив чоловіка 71 тисячі гривень (і чому ця схема досі працює)
Це була звичайна техніка маніпуляції, розіграна як по нотах. Усе починалося за класикою сучасного цифрового шукача пригод — із банера про «єДопомогу» в Telegram. Людина просто клікає на посилання, бачить формочку для входу в банк, на секунду замислюється, закриває вкладку й забуває про це. Здавалося б, інцидент вичерпано. Але для шахраїв вистава тільки починалася.
Зранку 25 лютого 2026 року жителю Харківщини зателефонували. Голос у слухавці звучав переконливо — саме так, як у нашій уяві має звучати «безпечник» великого банку. Співрозмовник повідомив тривожну новину: з рахунку чоловіка просто зараз зафіксовано «непідтверджений платіж на окуповану територію». Випадок на Харківщині — це не поодинока прикрість, а гвинтик у величезному конвеєрі. За даними Асоціації ЄМА та Кіберполіції, у 2025 році схема «Дзвінок від банку» впевнено утримувала лідерство серед цифрових афер.
ШІ-вакансії та пастка з «оплатою за софт»: Як шахраї маскуються під IT-компанії та викачують гроші з українських спеціалістів
Український IT-ринок зіткнувся з новою хвилею вишуканого онлайн-шахрайства. Зловмисники активно паразитують на тренді штучного інтелекту, створюючи образ прогресивних міжнародних стартапів. Вони заманюють шукачів роботи привабливими умовами, проводить цілком переконливі співбесіди, а на етапі онбордингу викачують гроші з банківських карток під приводом купівлі корпоративного софту чи доступу до внутрішньої бази знань.
Українців масово позбавляють Telegram-акаунтів: розбір реального кейсу та головних пасток шахраїв
Усе почалося в лютому 2025 року в невеличких Бродах на Львівщині. Працівник місцевого підприємства звичайного робочого дня вирішив перевірити робочий Telegram. Але замість звичних чатів додаток зустрів його порожнім екраном авторизації. Раптовий вихід стався з усіх пристроїв одразу. Спроба знову ввести логін і пароль провалилася — віртуальні двері вже хтось зачинив ізсередини.
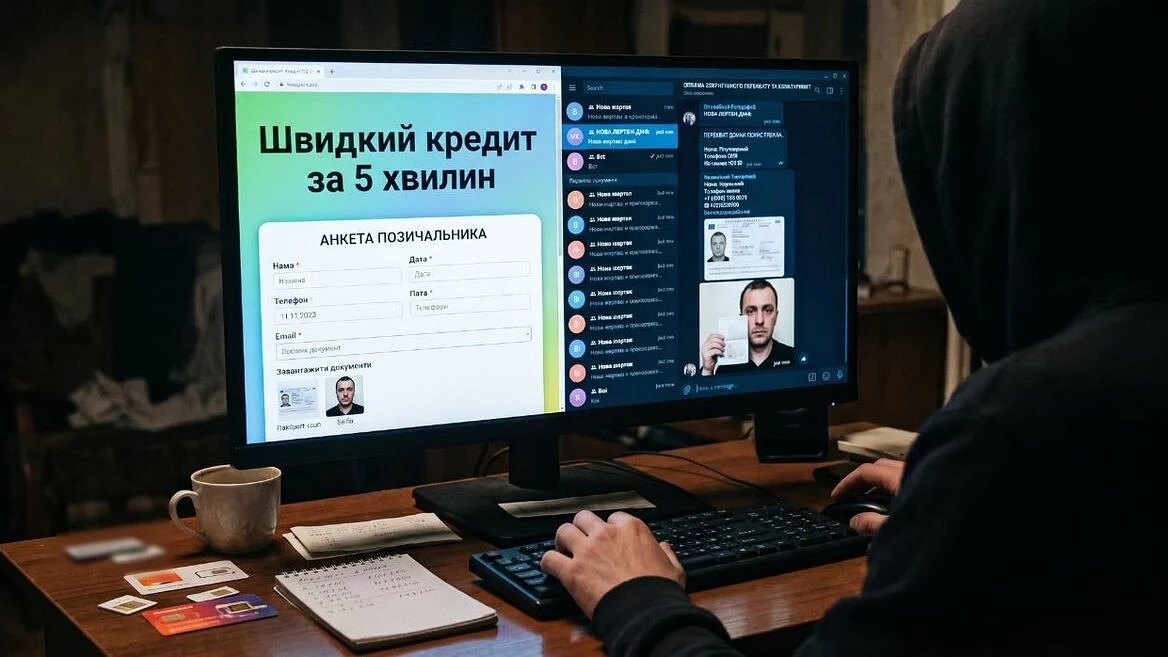
«Кредит за 5 хвилин без документів». Як шахраї створюють фейкові фінансові організації та продають чужі особистості: анатомія афери
«Кредит під 0% за 5 хвилин. Без довідок, перевірок та з будь-якою кредитною історією» — таке оголошення в стрічці соціальних мереж легко привертає увагу. Для людини, яка опинилася в скрутному становищі або терміново шукає гроші, це здається рятувальним колом. Втім, фахівці Української міжбанківської асоціації членів платіжних систем ЄМА застерігають: за красивим баннером ховається одна з найнебезпечніших схем цифрового обману.
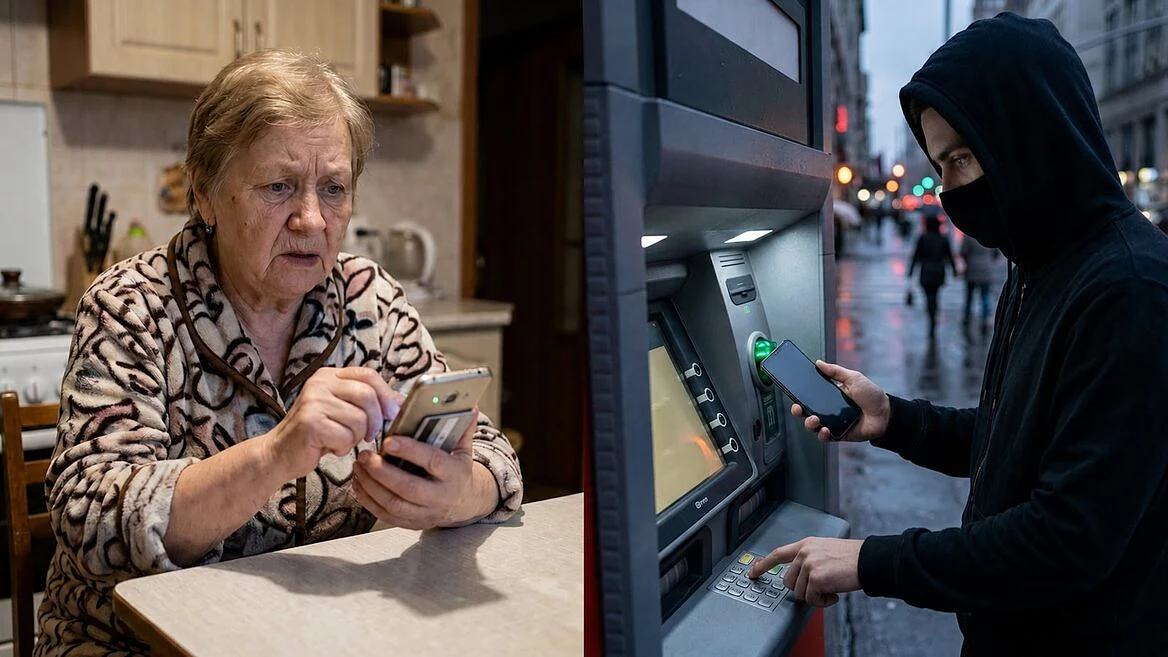
«Дія» та банкінг завантажуються через Viber, а гроші зникають у банкоматі за 500 кілометрів. Як працюють нові NFC-Relay атаки в Україні
Уявіть звичну сцену: робочий день, телефонний дзвінок. Співрозмовник відрекомендовується працівником служби безпеки банку або правоохоронцем і стурбованим голосом повідомляє про підозрілу спробу зняття коштів з вашого рахунку. Щоб терміново «заблокувати транзакцію» чи пройти «обов’язкову авторизацію через BankID», вам пропонують завантажити спецверсію «Дії» або оновлений застосунок банку. Посилання надходить прямо в месенджер.
Ви відкриваєте завантажений APK-файл, бачите знайомий інтерфейс, прикладаєте свою банківську картку до задньої панелі смартфона для «зчитування» та слухняно вводите PIN-код у формальному віконці підтвердження. У цей самий момент за сотні кілометрів від вас абсолютно невідома людина підходить до вуличного банкомата, прикладає свій смартфон до безконтактного зчитувача PayPass — і забраний з лотка стос купюр стає останнім, що залишалося на вашому рахунку.
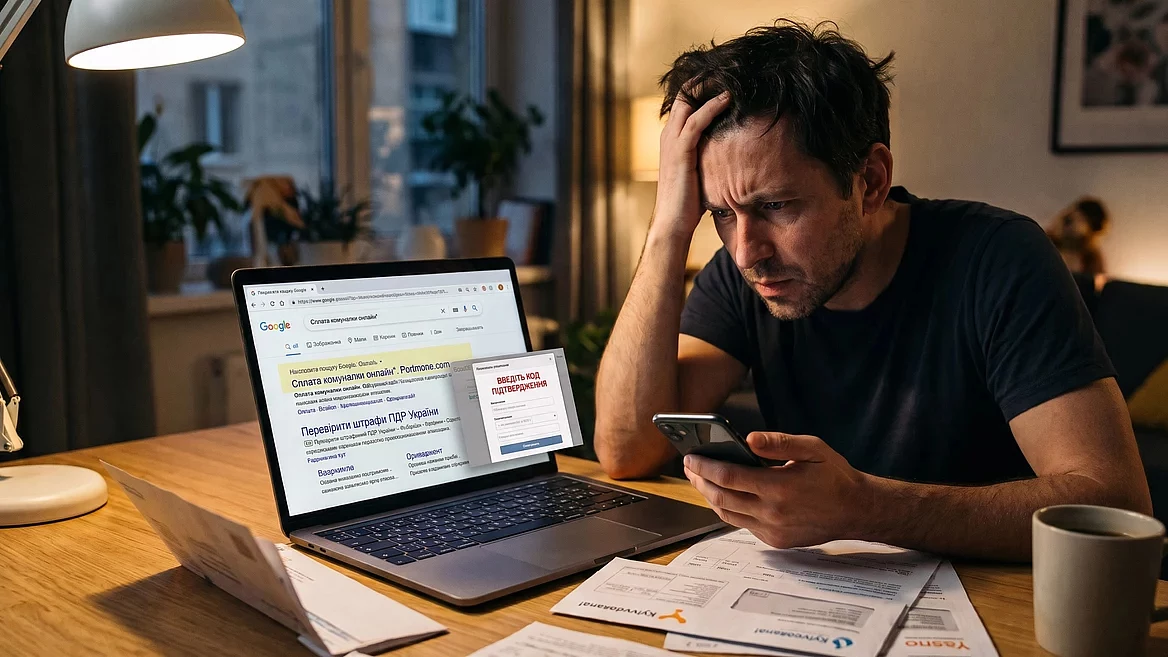
Пастка у віконці пошуковика. Як фейкова «комуналка», «штрафи ПДР» та злам Google Ads перетворилися на конвеєр кібершахрайства
Зловмисники створюють майже ідеальні копії популярних платіжних сервісів на кшталт iPay, Portmone чи ГЕРЦ, а також сайтів для перевірки порушень ПДР. Але просто створити сайт-клон недостатньо — треба, щоб жертва на нього зайшла. Для цього зловмисники купують платну рекламу в Google Ads за найпопулярнішими пошуковими запитами. В результаті фейкова сторінка виходить у самий топ видачі з непомітною плашкою «Спонсоровано».
Коли людина потрапляє на такий сайт, вона бачить знайомий інтерфейс і без вагань вводить реквізити картки. У цей момент спеціальний скрипт перехоплює номер, термін дії та CVV2-код. Але найпідступніше відбувається далі. На екрані з’являється повідомлення про «помилку транзакції» та пропозиція ввести СМС-код для її скасування. Насправді ж код від банку, який людина вводить власноруч, підтверджує зовсім не скасування, а списання коштів або прив’язку картки жертви до гаманця Apple Pay чи Google Pay на смартфоні шахрая.
Студенти-програмісти створили мережу фейкових онлайн-магазинів на OLX, Instagram та Facebook і ошукали десятки українців. Кожен отримав по 5 років (поки що умовно)
29 липня 2022 року Октябрський районний суд Полтави виніс вирок учасникам злочинного угруповання студентів-програмістів, які, заснувавши псевдомагазин електроніки в інтернеті, обдурювали покупців. Кожному з ділків суд призначив по 5 років тюрми. Поки що — умовно, з відстрочкою.
Have important news to share? Message our Telegram bot
Key events and useful links in our Telegram channel