Хочете будувати кар’єру в Data Science та AI? Vodafone Big Data Lab відкриває новий набір —>
Наталя ХандусенкоГаряченьке
23 вересня 2026, 11:03
2026-09-23
«Від git clone до зламаної машини — менше 5 хвилин»: український розробник попередив про чергову шахрайську пастку для айтівців
Senior Frontend Engineer Денис Білоусенко поділився власною історією протистояння хакерам, які намагалися викрасти його особисті дані під виглядом пропозиції роботи. Схема, відома у сфері кібербезпеки як Contagious Interview, орієнтована на фахівців у галузі Web3 та IT.
Senior Frontend Engineer Денис Білоусенко поділився власною історією протистояння хакерам, які намагалися викрасти його особисті дані під виглядом пропозиції роботи. Схема, відома у сфері кібербезпеки як Contagious Interview, орієнтована на фахівців у галузі Web3 та IT.
Як працює схема
За словами Дениса, усе почалося з переконливого повідомлення від «рекрутера» в мережі LinkedIn. Йому запропонували позицію Frontend Engineer для децентралізованої GameFi-платформи у партнерстві з реальною Web3-компанією Limit Break. Повідомлення містило конкретні згадки про його навички (React, Next.js, TypeScript) та деталі з профілю.
Наступним кроком айтівця попросили «познайомитися з проєктом»: склонувати репозиторій із кодом та запустити його локально.
«Отримав в LinkedIn повідомлення від "рекрутера"… Написано переконливо, згадали мій React, Next.js, TypeScript, навіть конкретні речі з профілю. Remote, full-time або part-time. Все як треба. Потім попросили "познайомитися з проєктом": склонувати репозиторій і запустити локально, подивитися архітектуру. І ось тут я вже знав, що це скам», — зазначає Денис Білоусенко.
Перші «червоні прапорці» та технічні ризики
Запрошення до проєкту надійшло з поштової адреси [email protected]. Хоча Ґабріель Лейдон дійсно є генеральним директором Limit Break, його офіційні корпоративні контакти розташовані на домені @limitbreak.com, а не на сторонньому сервісі Gmail.
Незважаючи на охайну структуру проєкту та чистий код у репозиторії, у залежностях ховалася загроза.
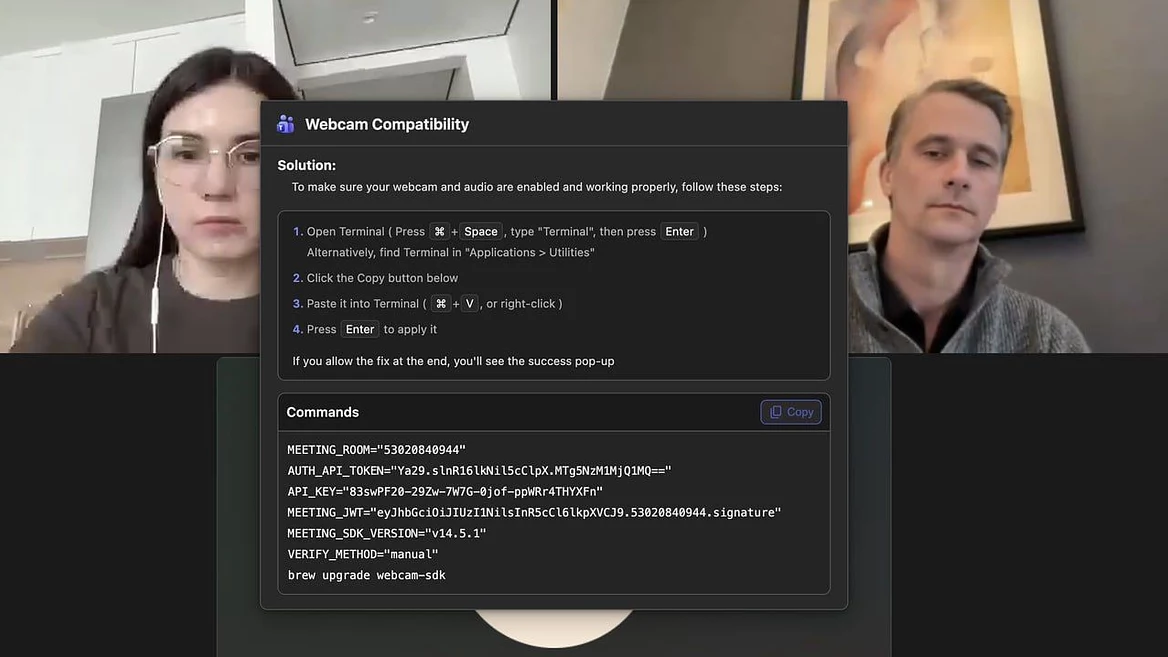
«Проєкт виглядає як звичайний React/Node додаток, чистий код, нормальна структура, навіть README акуратний. Але десь глибоко в залежностях лежить обфускований скрипт, замаскований, наприклад, під Tailwind CSS плагін. При npm install або npm run dev він тихо збирає паролі з браузерів, дані криптогаманців, SSH-ключі, .env файли, токени GitHub і AWS. Все летить на зовнішній сервер. Від git clone до зламаної машини менше п’яти хвилин», — пояснює Senior Frontend Engineer.
Як захиститися
"Ця схема відома як "Contagious Interview". Microsoft і кілька security-команд пов’язують її з групою Lazarus (Північна Корея). Ціль: розробники, особливо ті, хто в crypto/Web3 або хто шукає роботу", — зазначає айтівцеь.
Денис Білоусенко виділив основні ознаки, за якими можна розпізнати шахраїв:
«рекрутер» пише з безплатних поштових сервісів (Gmail тощо), а не з офіційного корпоративного домену;
вас просять склонувати та запустити проєкт ще до першого повноцінного інтерв’ю чи відеодзвінка;
код розміщено у приватному або щойно створеному репозиторії;
текст повідомлення повністю дублює перелік навичок із вашого профілю.
«Я розпізнав це одразу тому, що раніше читав подібні історії від інших людей… Саме завдяки цим людям я знав, що це таке, ще до того як відкрив повідомлення цілком. Це реально працює. Тому ділюсь і я. Якщо хтось з ваших знайомих зараз шукає роботу або працює в Web3, перешліть. Бережіть свої машини», — підсумував розробник.
#Всратівакансії. ТОП-5 пропозицій про роботу, над якими глузують айтішники
Кількість вакансій в IT з початком війни скоротилася, та шедеврів серед них не поменшало. dev.ua зазвичай попросить дизайнерку Анну Лазурко, яка регулярно публікує у своєму LinkedIn вакансії з дивними та кострубатими описами та вимогами, робити добірку з таких «шедеврів». Ось тут можна почитати першу, другу та третю таку добірку.
Цьоготижнева добірка створена dev.ua за допомогою добре відомого у LinkedIn хештегу #всратівакансії. Насолоджуйтеся!
«Пастка початківця». 5 найпоширеніших помилок джунів на співбесідах та як їх уникнути
Напевно, кожен хоч раз у своєму житті переживав ситуацію, коли після співбесіди замість запрошення на роботу приходила відмова. «Як же так? Це несправедливо!», — чимало з нас корили долю і не розуміли, що пішло не так. Катерина Нікітіна, SoftServe IT Academy Recruiter, розповіла про п’ять найпопулярніших помилок кандидатів-початківців на співбесідах.
Два місяці пошуків, 80 відгуків, 12 співбесід і два офери. Як айтішник з Козятина із сертифікатом Google та двома пет-проєктами роботу шукав
Айтішник-початківець Максим Наталчук поділився в LinkedIn власним досвідом пошуку роботи. Хлопець, згідно профілю, працює National Information Management Officer (Data Analyst) в компанії iMMAP. Але омріяному оферу передував непростий шлях. З дозволу автора dev.ua публікує історію Максима про пошук роботи в IT.
«Незнання англійської можна пробачити тільки двірнику». HR в LinkedIn запитала про те, навіщо публікувати вакансії англійською. Ось що відповіли айтішники
HR з Дніпра Любов Ковалевська в LinkedIn обурилася тим, що компанії виставляють вакансії на джоб-сайтах англійською мовою. Айтішники швидко пояснили, в чому справа.